
reversemap
 z00nx/reversemap
Analyse les tentatives d'injection SQL dans les journaux de serveur web
vulnerability-analysisweb-securitylog-analysis
z00nx/reversemapAnalyse les tentatives d'injection SQL dans les journaux de serveur web
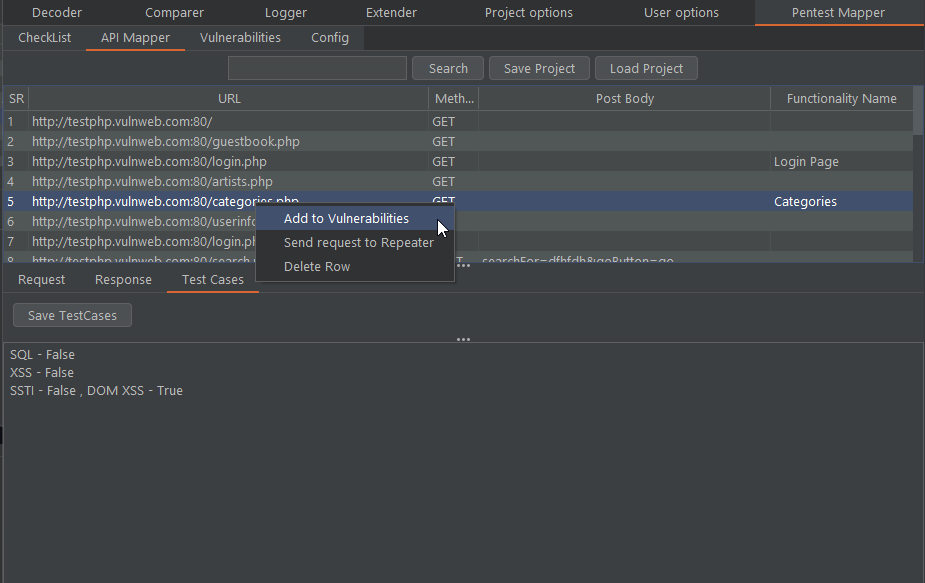 anof-cyber/pentest-mapper
Une extension Burp Suite pour pentesters et chasseurs de primes, afin de maintenir une checklist, cartographier les flux, écrire des cas de test et…
 destine21/zipfileraider
ZIP File Raider - Extension Burp pour les tests de payloads de fichiers ZIP
 evilsocket/altair
Scanner de vulnérabilités web modulaire avec un moteur de détection piloté par modèles pour les tests automatisés de XSS, SQLi, LFI, RFI et la…
 tuhinshubhra/wpintel
Extension Chrome conçue pour la scan de vulnérabilités WordPress et la collecte d'informations !
 owasp/raider
OWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes
 bsysop/servicenow
Analyse les instances ServiceNow à la recherche de mauvaises configurations du plugin widget-simple-list qui exposent des données via l'API, avec…
 ikotler/hackersh
Un shell en ligne de commande et langage de script gratuit et open source, spécialement conçu pour les tests de sécurité.

 orwagodfather/aspdotnetwrapper-edited-
Cet outil permet de tester les clés machine dans le View State.
 tyki6/myjwt
Un cli pour le craquage et le test de vulnérabilités sur les Json Web Token(JWT)
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher lance n'importe quel outil de sécurité et envoie les résultats à la plateforme Faradaysec.
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 pruzko/hakuin
Un framework d'optimisation et d'automatisation d'injection SQL aveugle, extrêmement rapide et entièrement configurable.
 sadicann/andor
Outil d'injection SQL aveugle avec Golang
 m4dm0e/door404
Constructeur de backdoor pour applications web
 moeinfatehi/admin-panel_finder
Extension Burp Suite qui détecte les panneaux d'administration et les pages de connexion exposés des applications web et des infrastructures. Plus de…
 zigrin-security/cakefuzzer
Cake Fuzzer est un projet conçu pour aider à découvrir automatiquement et en continu les vulnérabilités dans les applications web créées à partir de…