CVE-2023-27997-check

Détecter en toute sécurité si une instance FortiGate SSL VPN est vulnérable à CVE-2023-27997 en se basant sur la temporisation des réponses.

Détecter en toute sécurité si une instance FortiGate SSL VPN est vulnérable à CVE-2023-27997 en se basant sur la temporisation des réponses.

Suite de pentesting pour Maltego basée sur les données d'une base de données Metasploit

Puissant fuzzer de répertoires Web mutable pour bruteforcer des fichiers ou répertoires existants et/ou cachés.

Sashay est un installateur automatique d'outils utiles.

Une extension Burp conçue pour identifier les vulnérabilités d'injection d'arguments.

Outil de test de sécurité automatisé pour Salesforce Experience Cloud qui découvre les applications Aura mal configurées, les enregistrements…

Cartographie la surface d'attaque des applications GWT en extrayant les points de terminaison RPC obfusqués et en générant des charges utiles de…

Empreintes de wafw00f. Vitesse de Go. Natif pour les pipelines. Détection de WAF à partir de captures HTTP en direct et hors ligne.

MCP server pour la recherche Google et la récupération de pages en utilisant headless Chromium

Une extension légère pour détecter automatiquement et fournir des avertissements détaillés concernant les éléments iframe intégrés, afin de se…

SSRFuzz est un outil pour trouver des vulnérabilités de type Server Side Request Forgery, avec des capacités d'enchaînement CRLF.

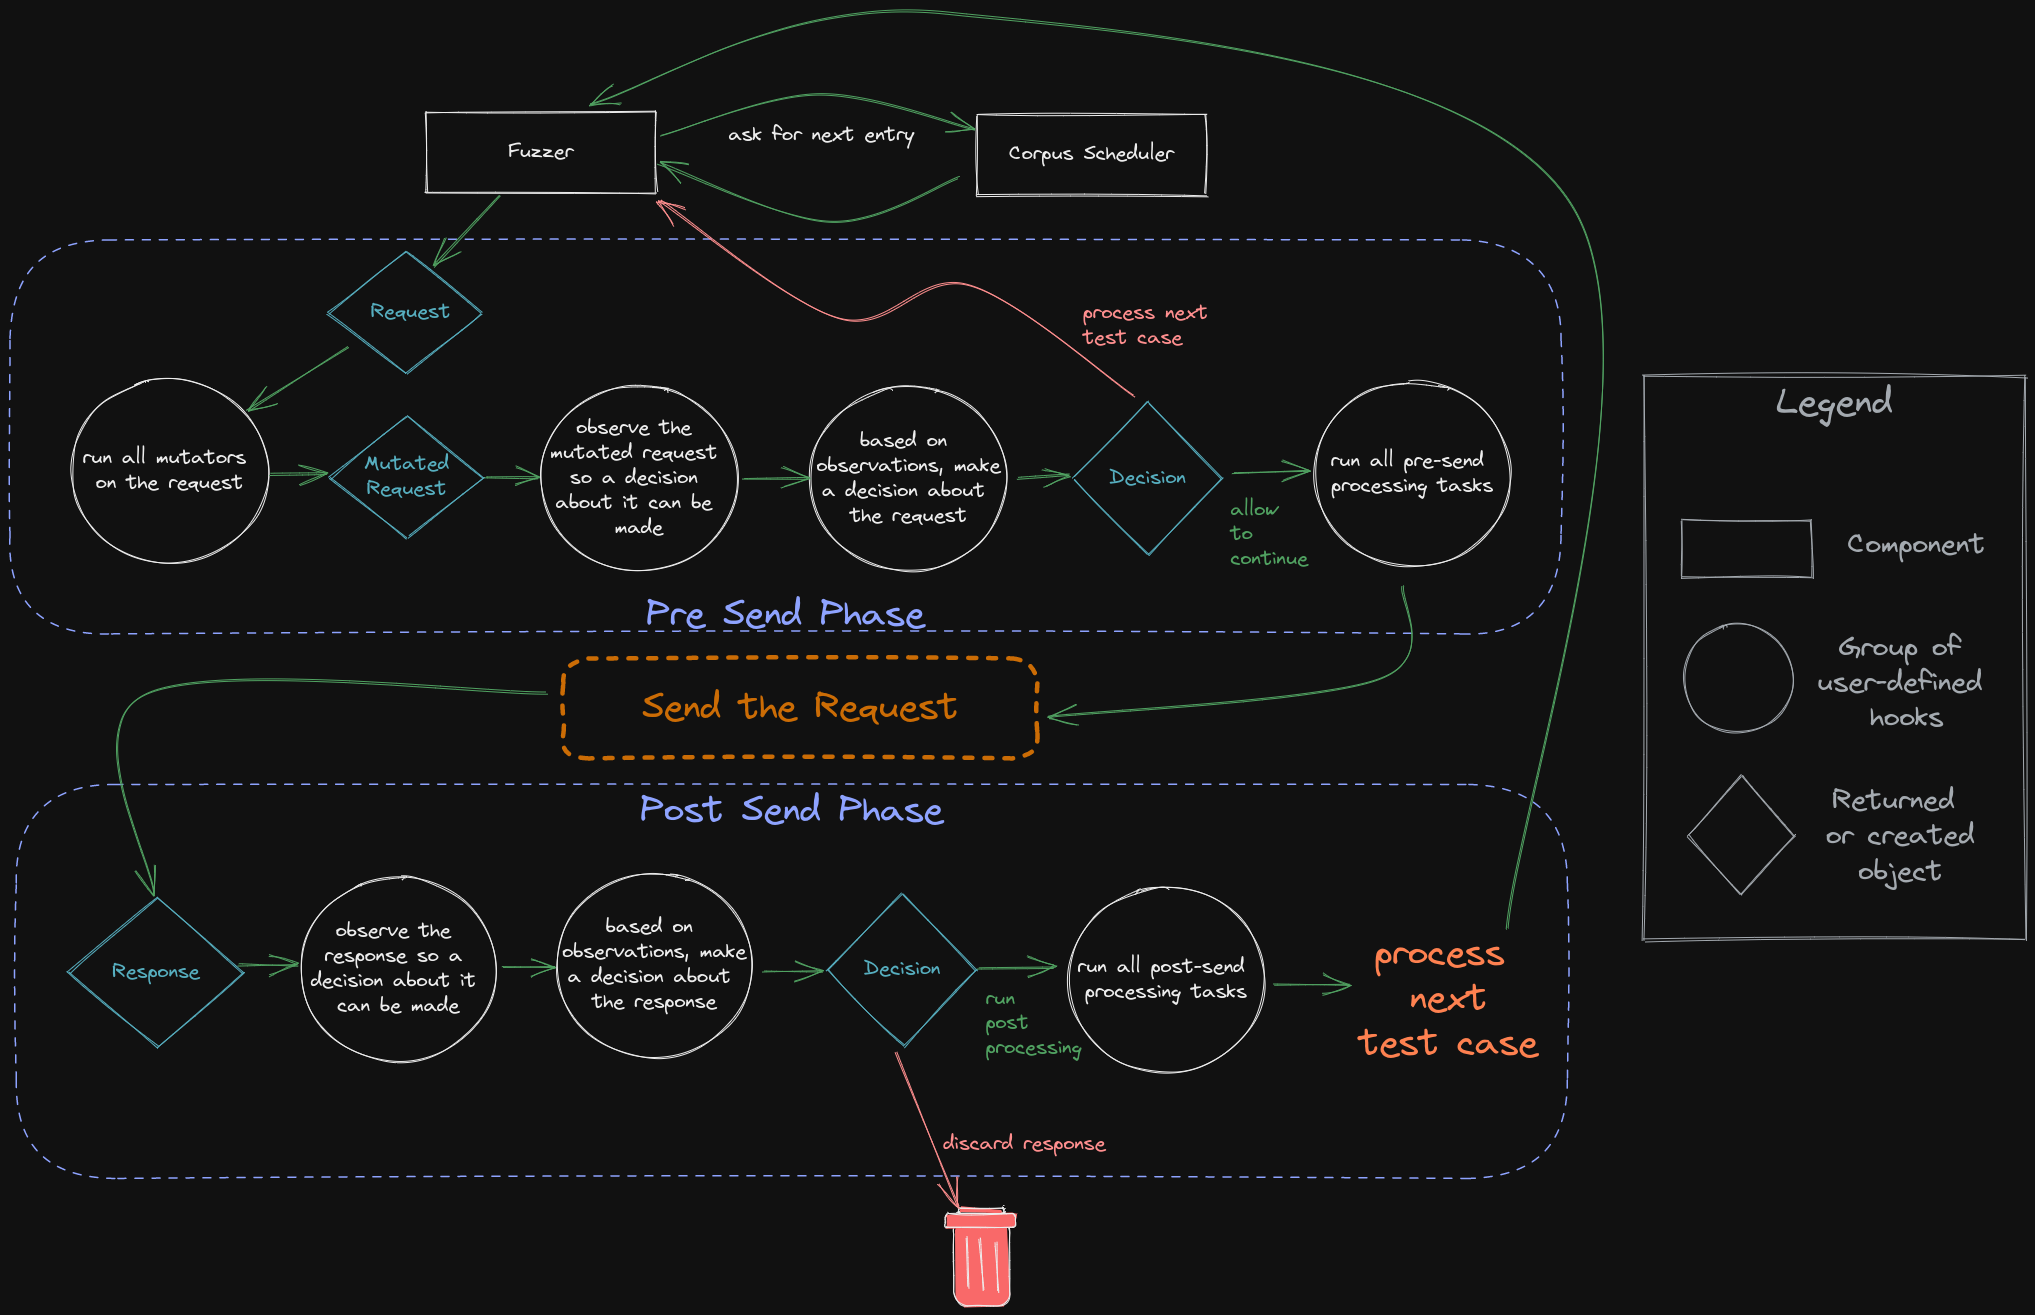
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…

Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…

Plateforme locale de Capture-the-Flag avec des leçons guidées sur l'injection de prompt, l'abus d'appels d'outils et l'OSINT contre six personas de…

Démarrez WebRTC dans le navigateur—exécutez-le ailleurs

Zed Attack Proxy Scripts pour trouver des CVE et des secrets.

Outil de test de sécurité pour analyser les réponses HTTP 403 et identifier les mauvaises configurations de contrôle d'accès dans les applications…

Scanner Text4Shell pour Burp Suite