

 dhiyaneshgeek/my-presentation-slides
Collection de Tech Talks présentés par moi :)
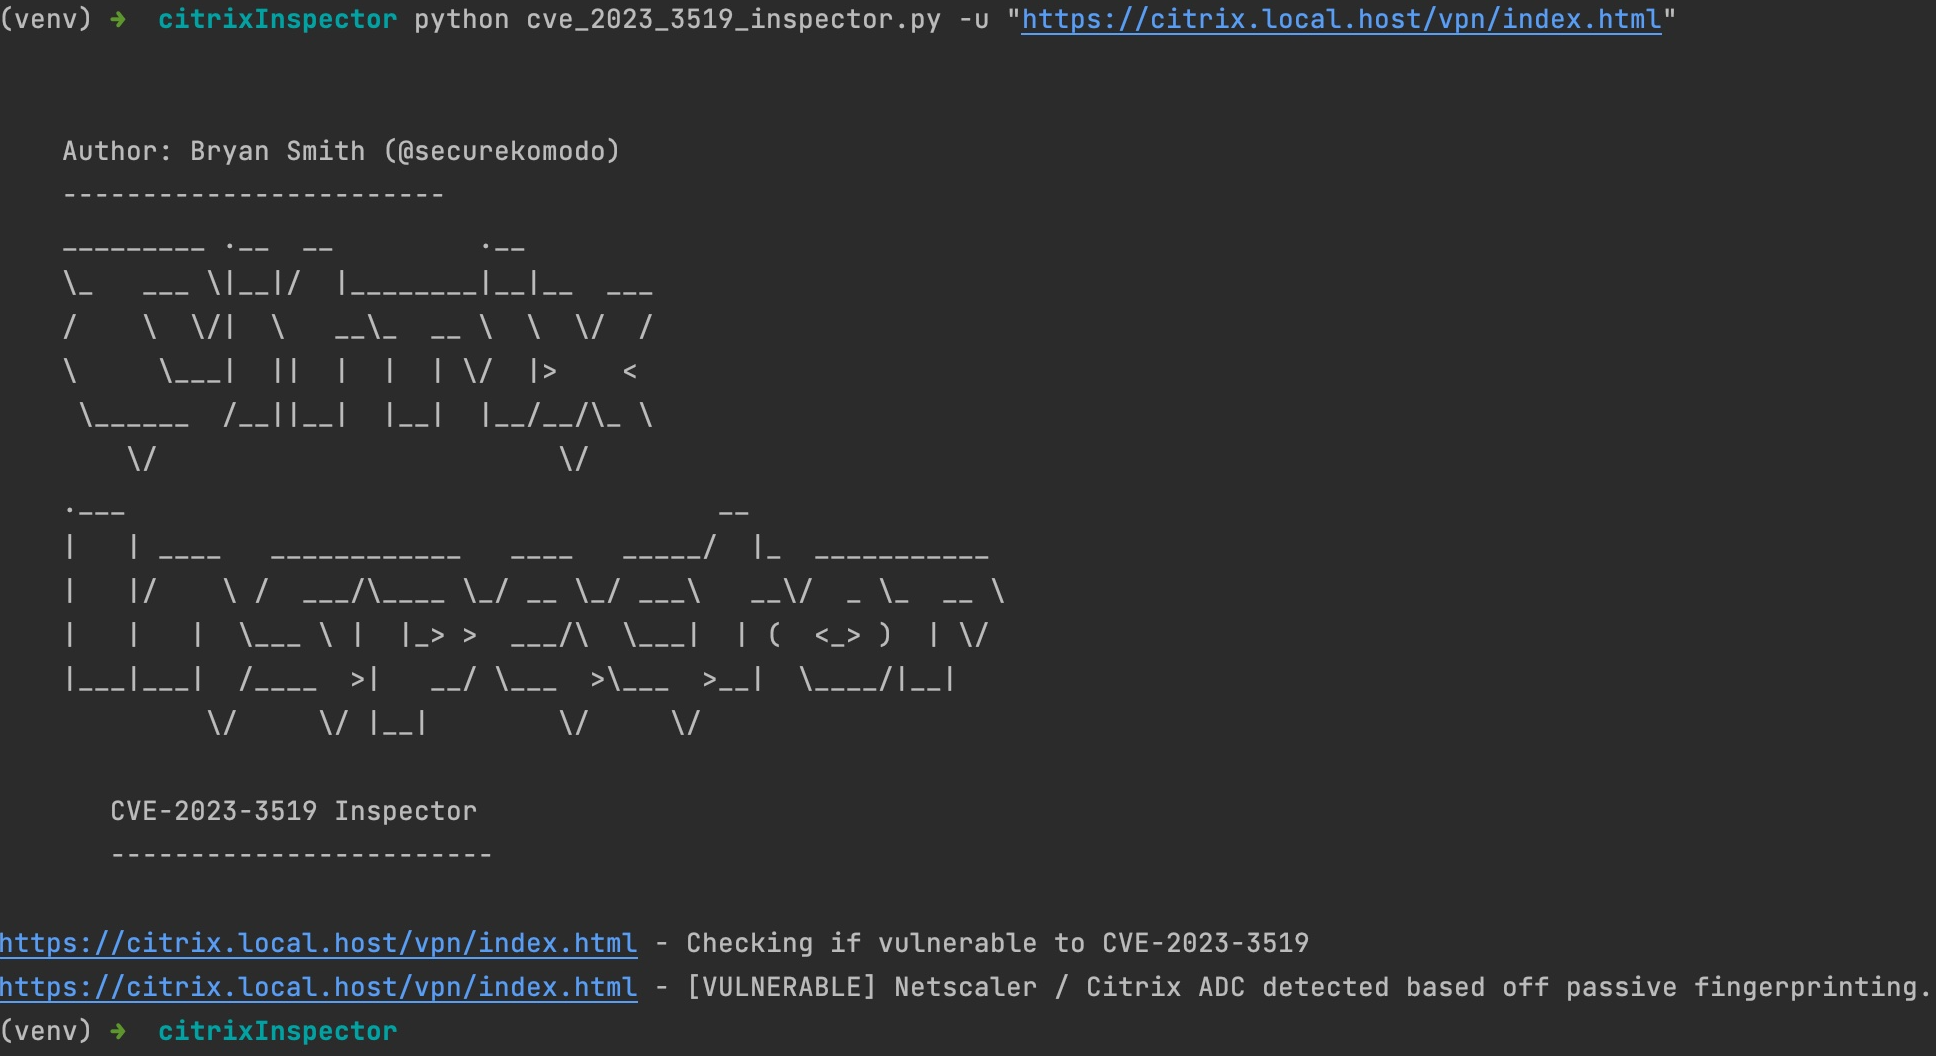 securekomodo/citrixinspector
Empreinte passive des builds Citrix ADC / NetScaler ADC & Gateway et détection des CVE connues — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 et…
 security-prince/resources-for-application-security
Quelques bonnes ressources pour débuter en sécurité des applications
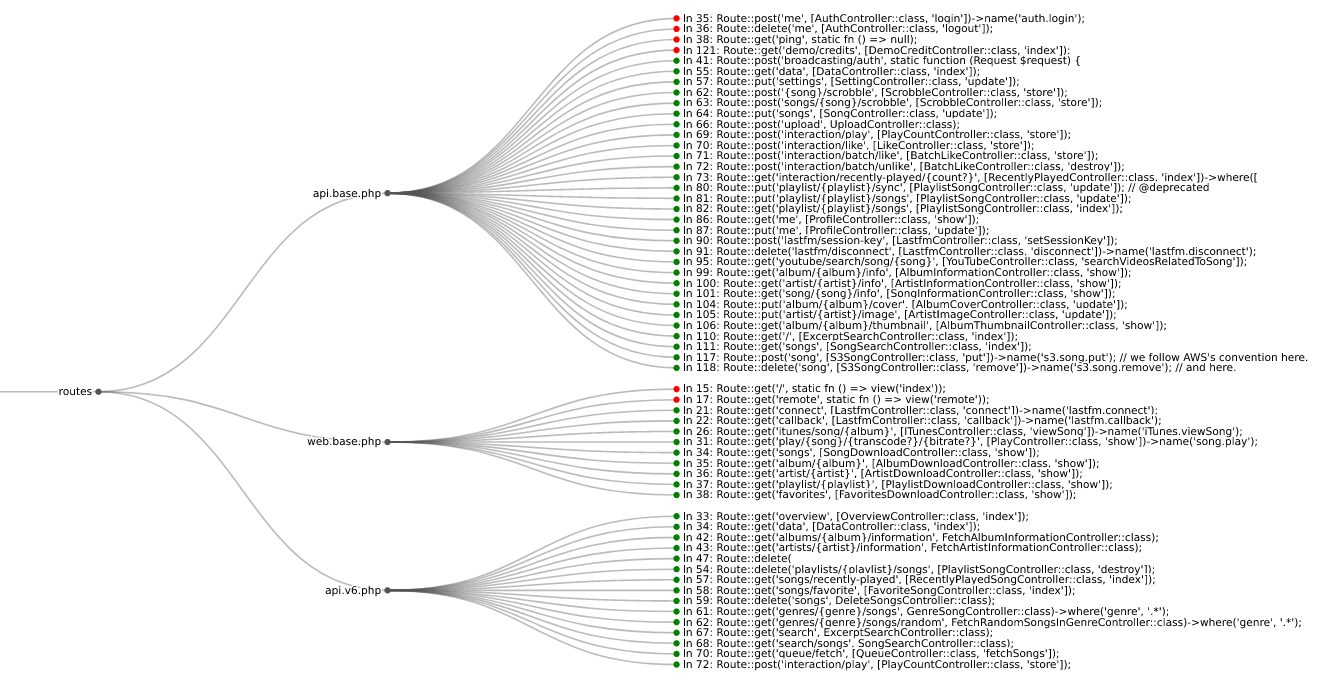 mschwager/route-detect
Trouvez les bugs de sécurité d'authentification (authn) et d'autorisation (authz) dans les routes d'applications web.
 anestisb/webacoo
Kit de script de cookie backdoor Web
 fox-it/citrix-netscaler-triage
Outil de triage forensique pour les appareils Citrix NetScaler, doté d'un scanner IOC basé sur Dissect pour les webshells, le timestomping et les…
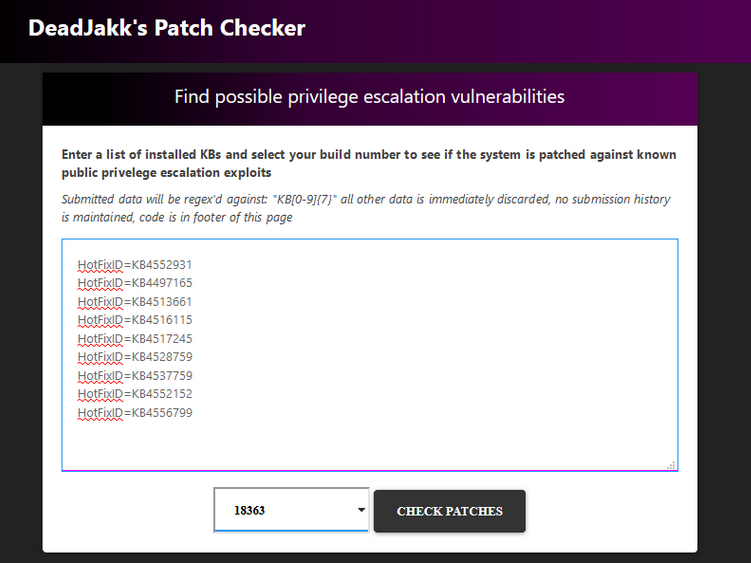 deadjakk/patch-checker
Vérification web des vulnérabilités d'escalade de privilèges Windows
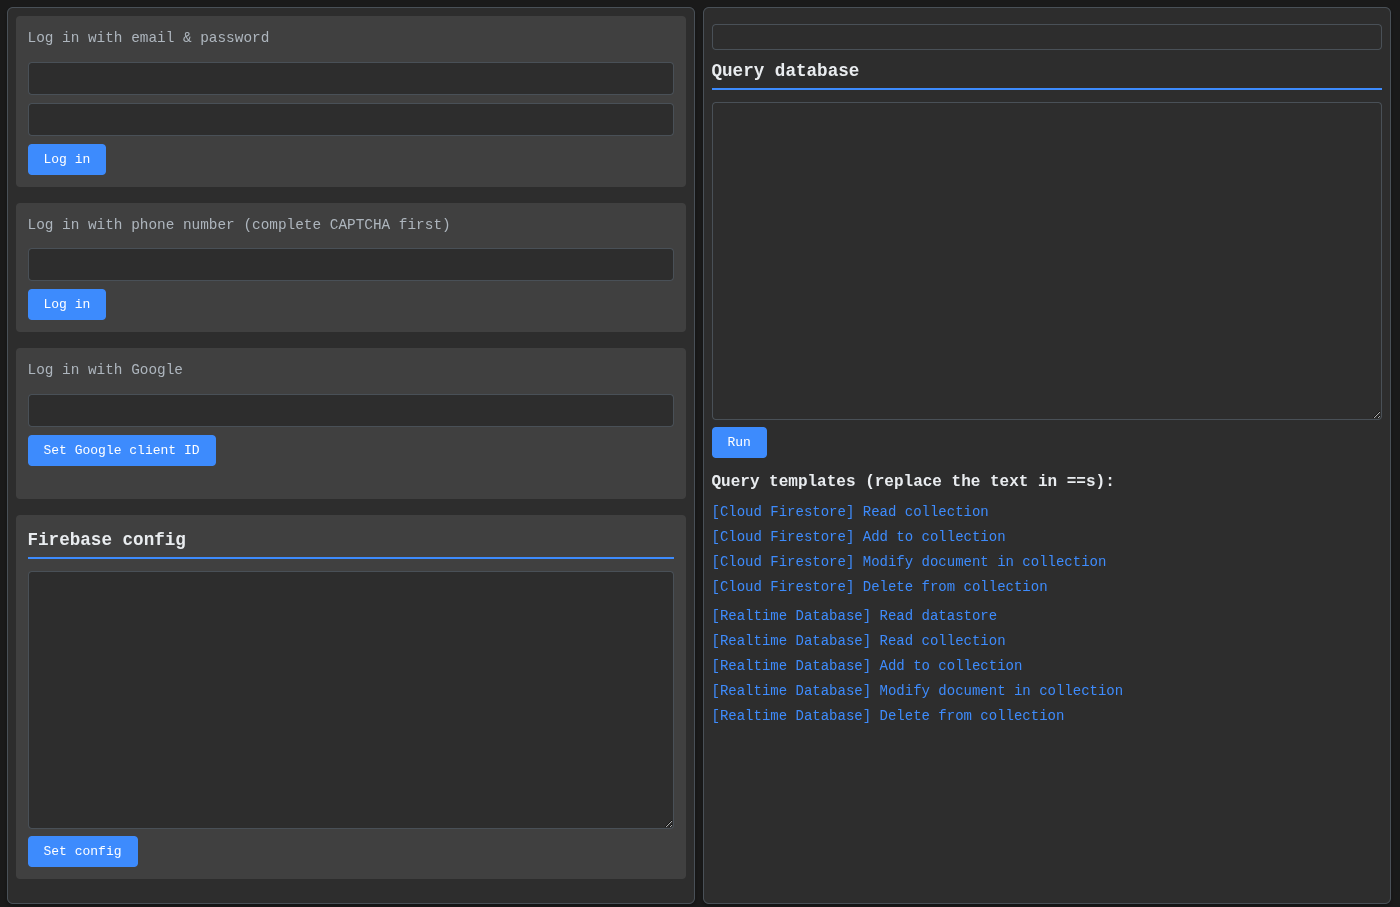 iosiro/baserunner
Un outil pour explorer les datastores Firebase.
 elcodigok/wphardening
Renforcer la sécurité de toute installation WordPress.
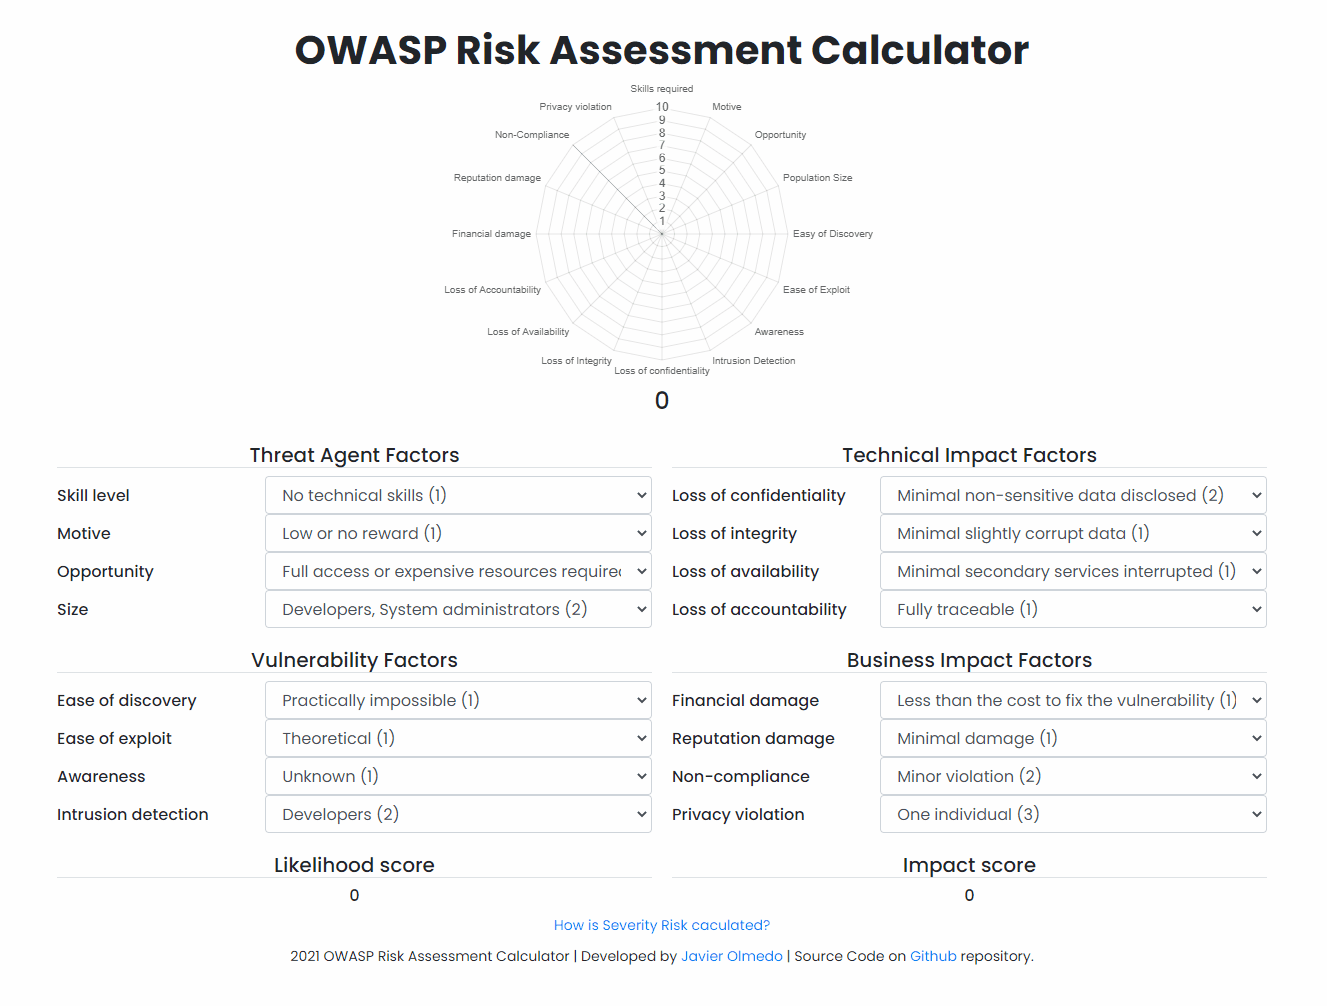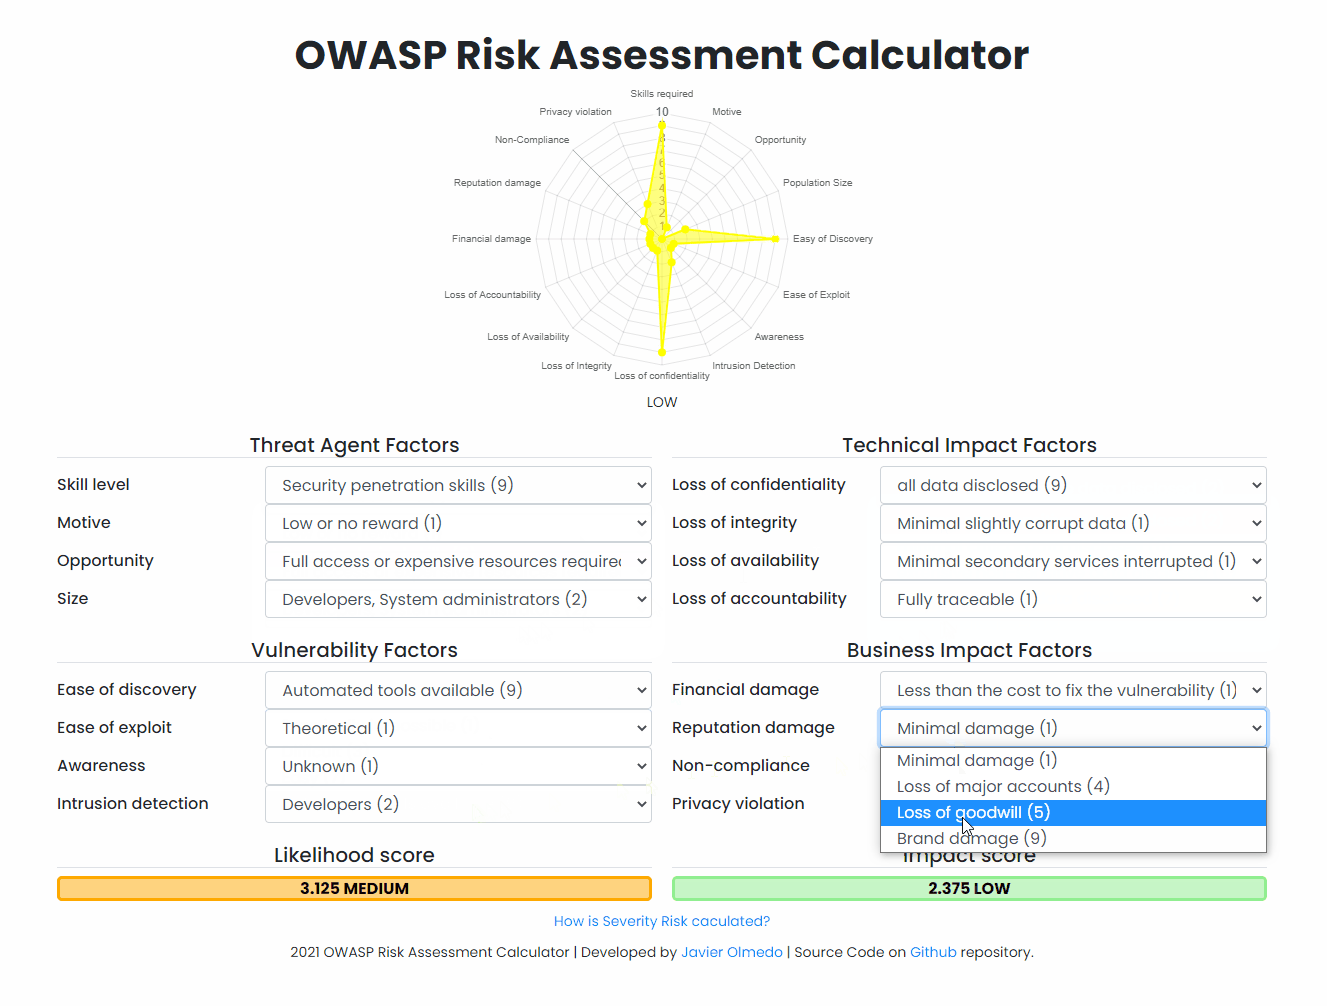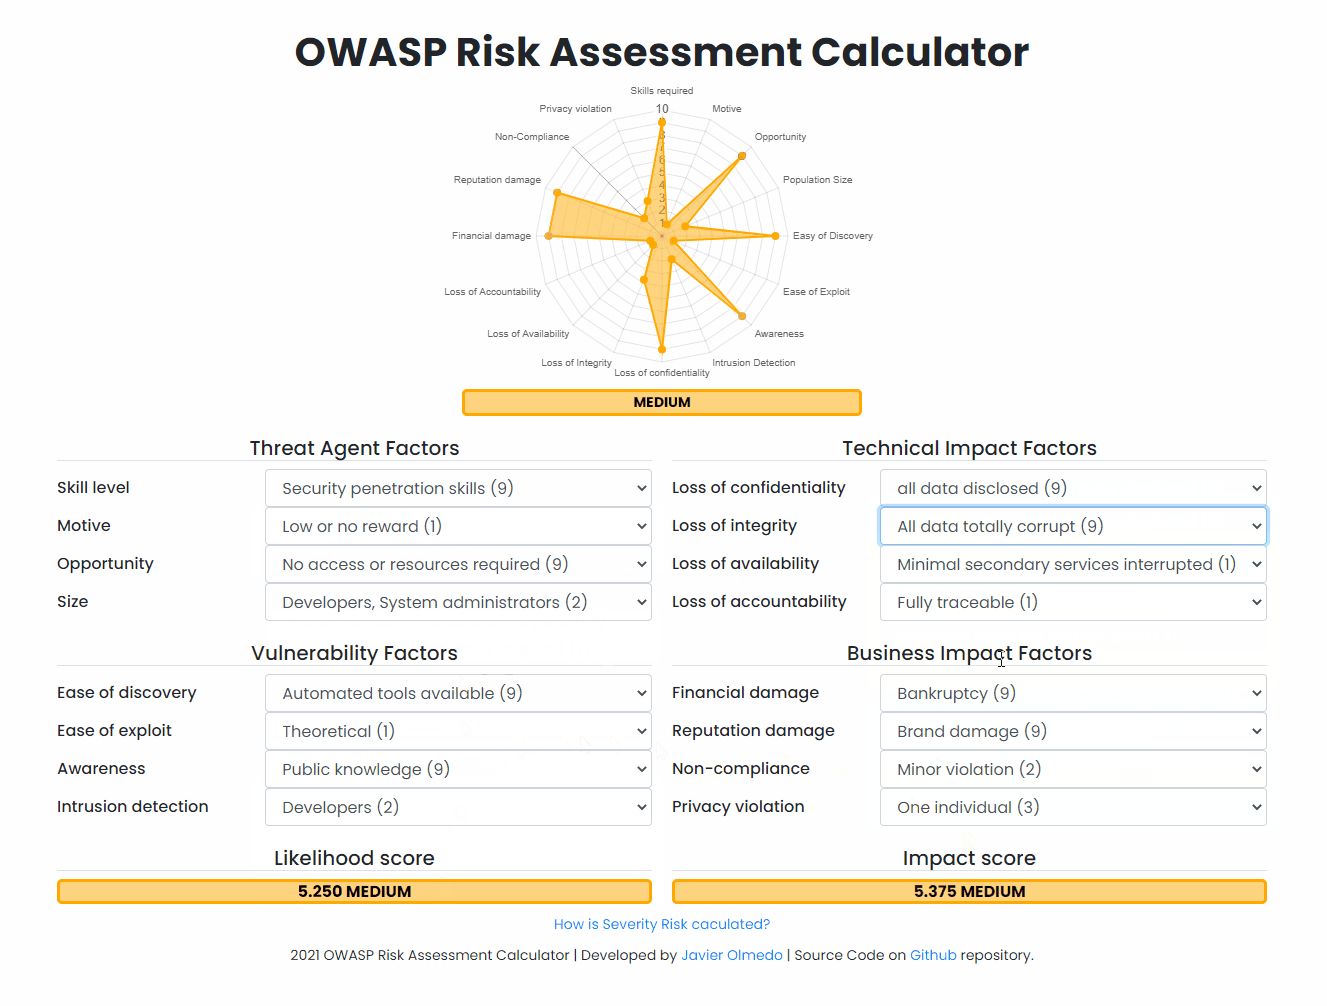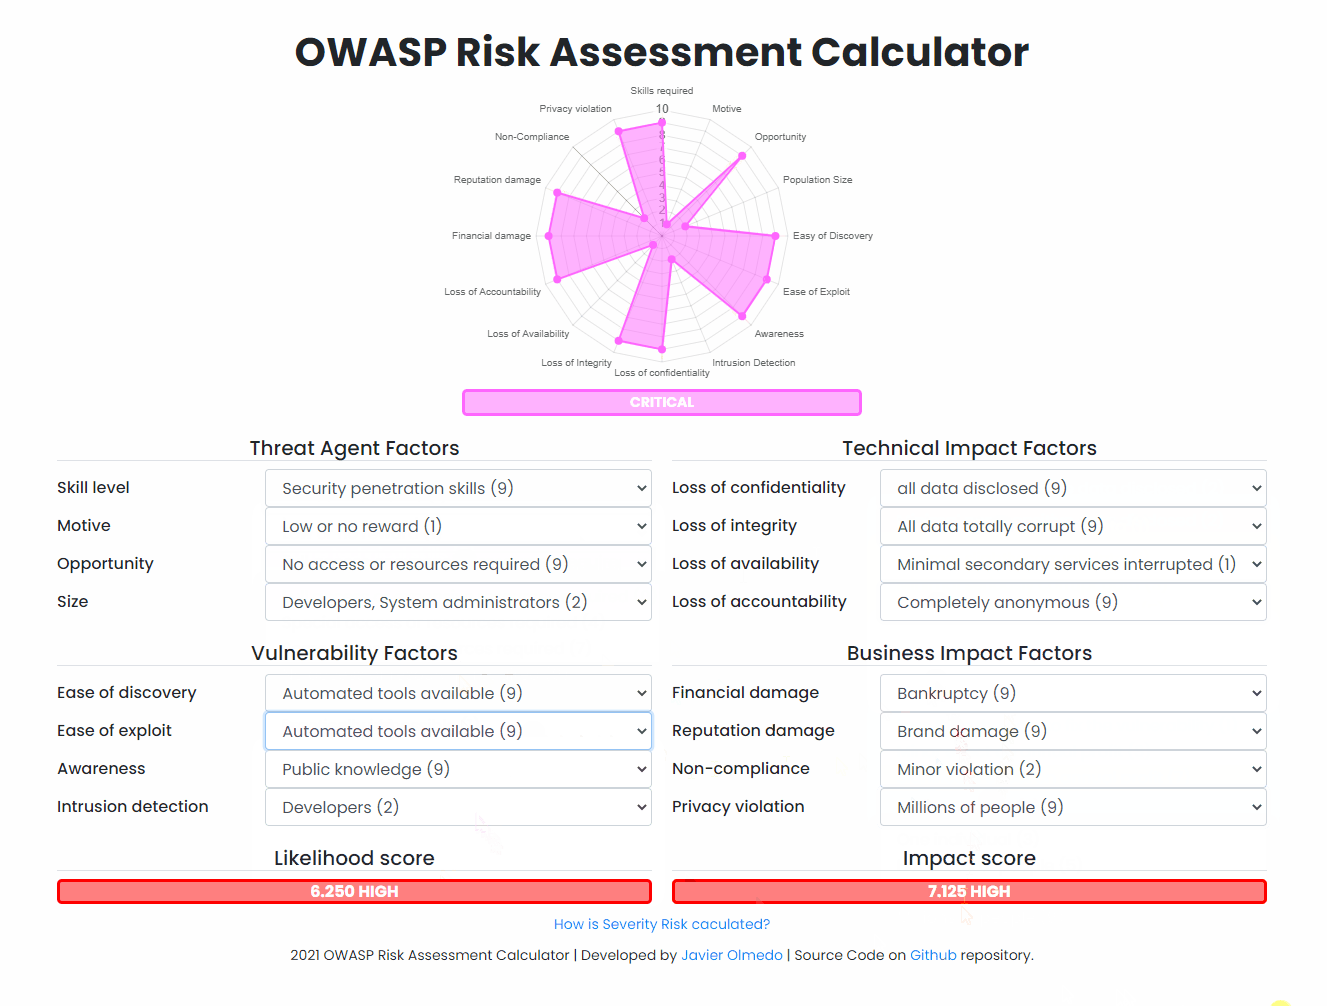 javierolmedo/owasp-calculator
🧮 Un calculateur en ligne pour évaluer le risque des vulnérabilités web basé sur l'évaluation des risques OWASP
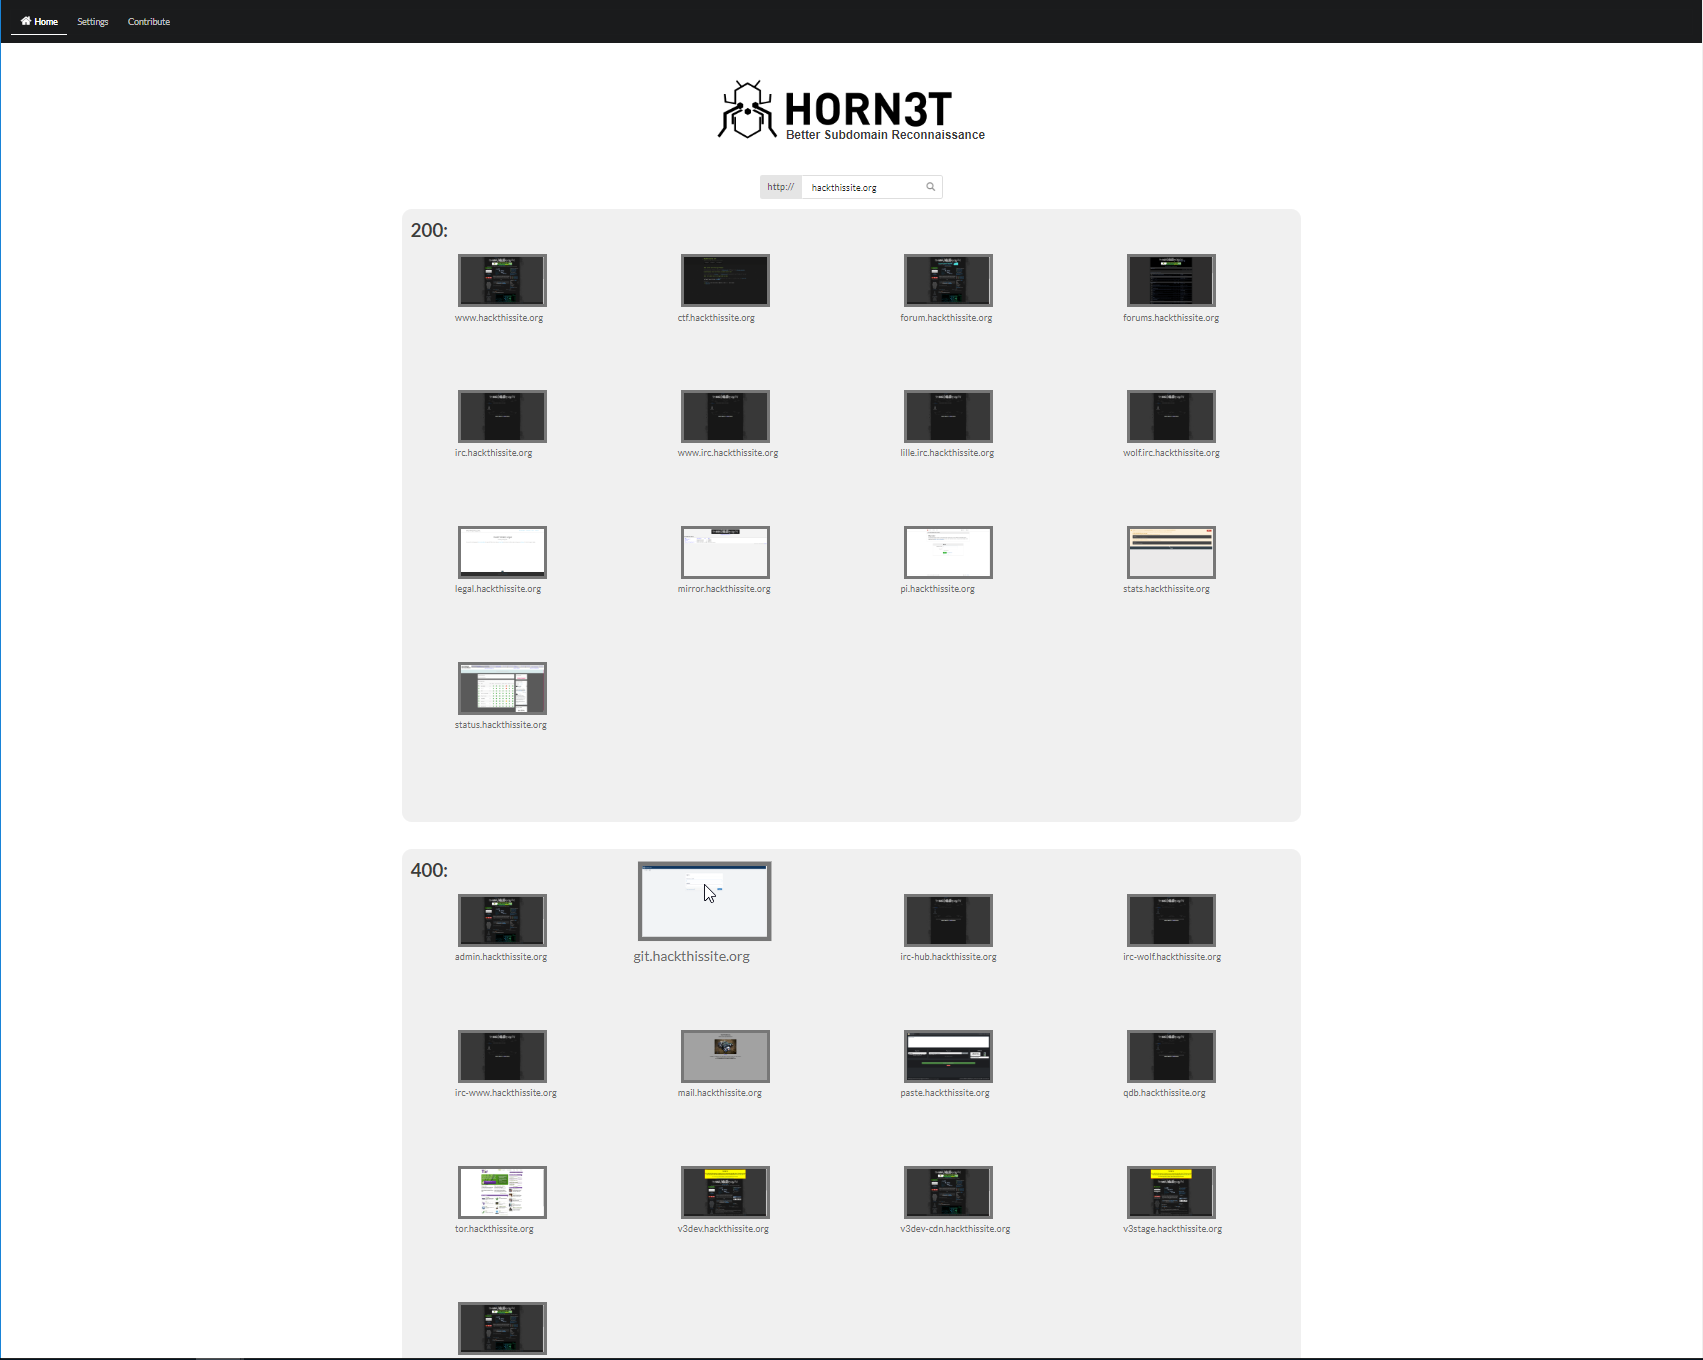 janniskirschner/horn3t
Énumération visuelle puissante des sous-domaines en un clic de souris
 earthboundkid/heffalump
Honeypot HTTP sans fin qui sert des données aléatoires infinies aux bots malveillants via une URL proxifiée inversement, épuisant leurs ressources…

 sobri3195/pegasus-neo
PEGASUS-NEO est un framework complet de tests d'intrusion conçu pour les professionnels de la sécurité et les hackers éthiques. Il combine plusieurs…
 doyensec/csptplayground
CSPTPlayground est un terrain de jeu open-source pour découvrir et exploiter les traversées de chemin côté client (CSPT).
 gt0day/anongt
Rediriger tout le trafic via le réseau Tor pour Kali Linux
 pbnj/infosec-interview-questions
🗒️ Une collection [en cours de réalisation] de questions d'entretien pour les postes en sécurité de l'information.