

Nethive-Project
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
vulnerability-scannersweb-securitymachine-learning+2
5
chrisandoryan/nethive-projectInfrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 jakeblair420/totally-not-spyware
webkit ; mais pwned
 rub-nds/rest-attacker
Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…
 yehia-mamdouh/xssya
XSSYA (Scanner de Cross-Site Scripting et confirmation de vulnérabilité)
 steved3/kit_hunter
Un scanner de kits de phishing basique pour l'hébergement dédié et semi-dédié
 r3curs1v3-pr0xy/sub404
Un outil Python pour vérifier les vulnérabilités de prise de contrôle de sous-domaine
 rsrdesarrollo/generator-burp-extension
Tout ce qu'il faut savoir sur la génération d'extensions Burp
 trufflesecurity/of-cors
Outil automatisé de découverte de mauvaise configuration CORS utilisant des domaines de typosquatting et des service workers de navigateur pour…
 diverto/nse-exchange
Scripts Nmap pour détecter la vulnérabilité 0-day d'Exchange (CVE-2022-41082)
 nccgroup/jwt-reauth
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…
 yuyudhn/reverseip_py
Analyseur de domaine pour la recherche IP inversée de IPAddress.com
 tomer8007/widevine-l3-decryptor
Une extension Chrome qui démontre le contournement du Widevine L3 DRM
 theofficialflow/henlo
Chaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
 sf197/memoryshellhunter
Scanner de Java Agent memory horse combiné avec le mode Call Graph
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
 bromite/bromite
Fork Chromium pour Android avec blocage de publicités intégré, mesures anti-empreinte numérique, DNS-over-HTTPS et paramètres de confidentialité et…
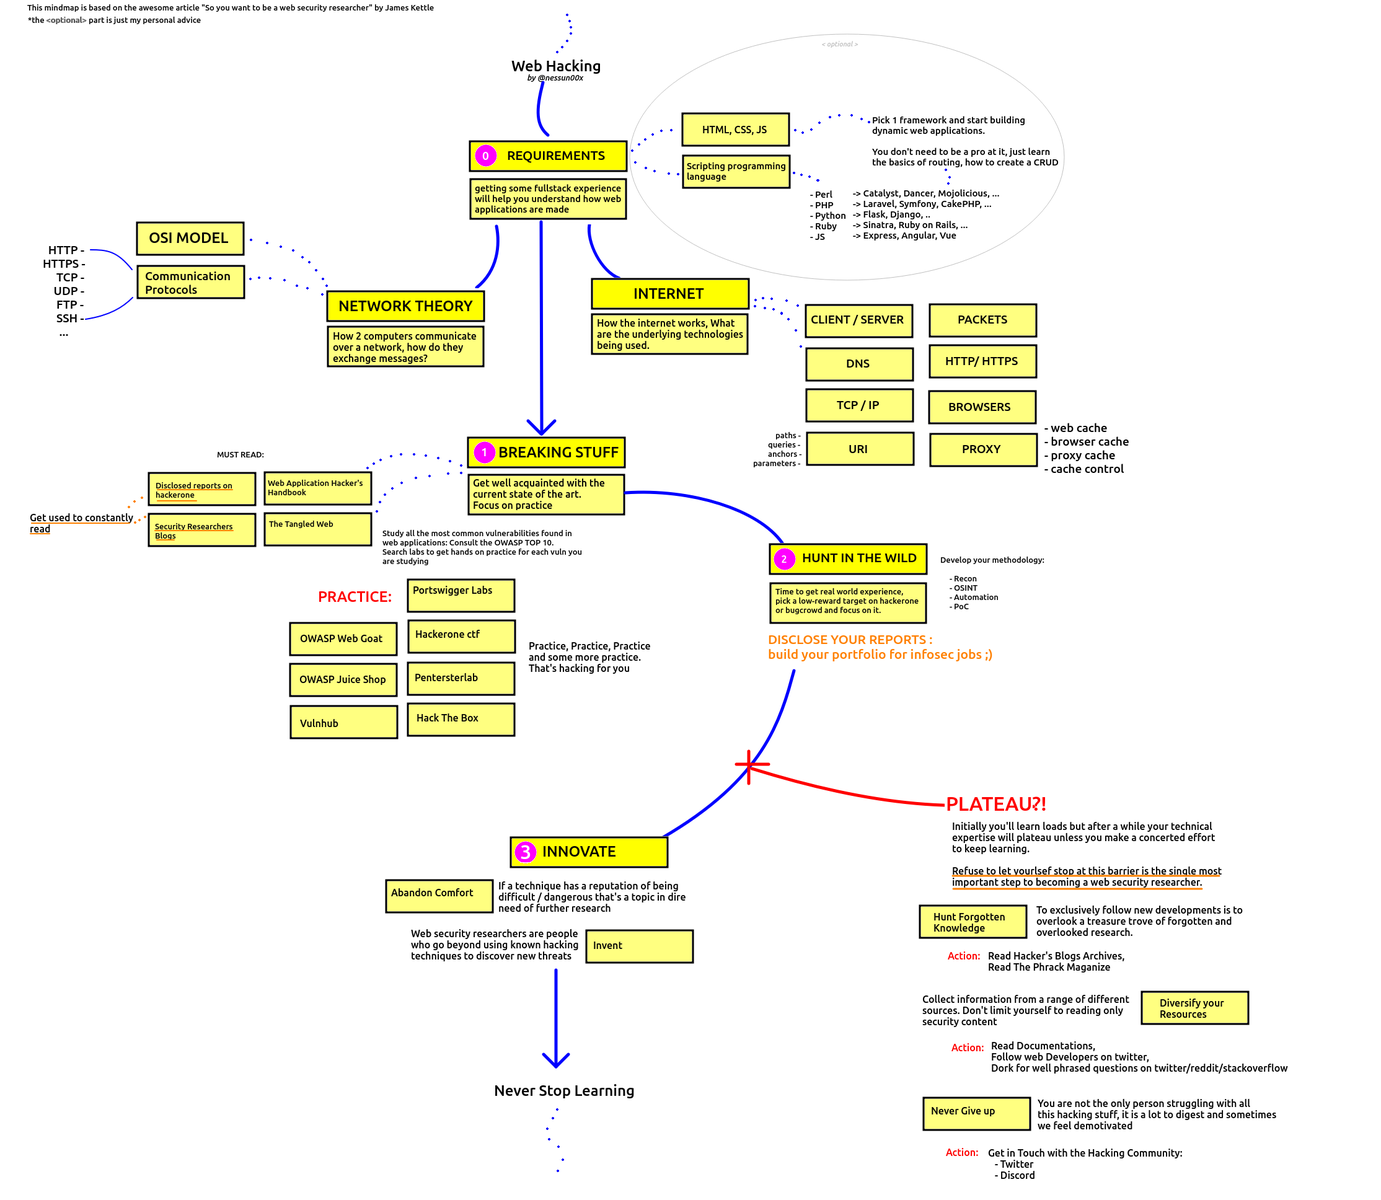 domssilva/vulnsearch
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes…
 f0ng/text4shellburpscanner
Extension Burp Suite pour détecter la vulnérabilité CVE-2022-42889 (Text4Shell) via l'analyse passive des requêtes et réponses HTTP.