

netgraph
 ga0/netgraph
Un sniffer HTTP multiplateforme avec une interface web
packet-sniffing-analysisnetwork-forensicsinformation-gathering+2
956
ga0/netgraphUn sniffer HTTP multiplateforme avec une interface web
 randomrobbiebf/js-jobs
JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 nu11secur1ty/insect
Outil haute performance de découverte de chemins web et de force brute de répertoires. Découvre les fichiers, répertoires et points de terminaison…
 randomrobbiebf/static-file-checker
Vérifie /static/staticfiles.json de Django pour détecter des identifiants exposés à l'aide de nuclei
 trailofbits/not-going-anywhere
Programmes Golang volontairement vulnérables exposant des failles web, gRPC et database/sql pour la formation en sécurité, la découverte de…
 tstillz/webshell-analyzer
Scanneur et analyseur de shells web.
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 mrharshvardhan/py-log4j-rce-scanner
Grâce à cet outil, vous pouvez analyser plusieurs adresses pour détecter la vulnérabilité d'exécution de commandes à distance CVE-2021-44228 sur…
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
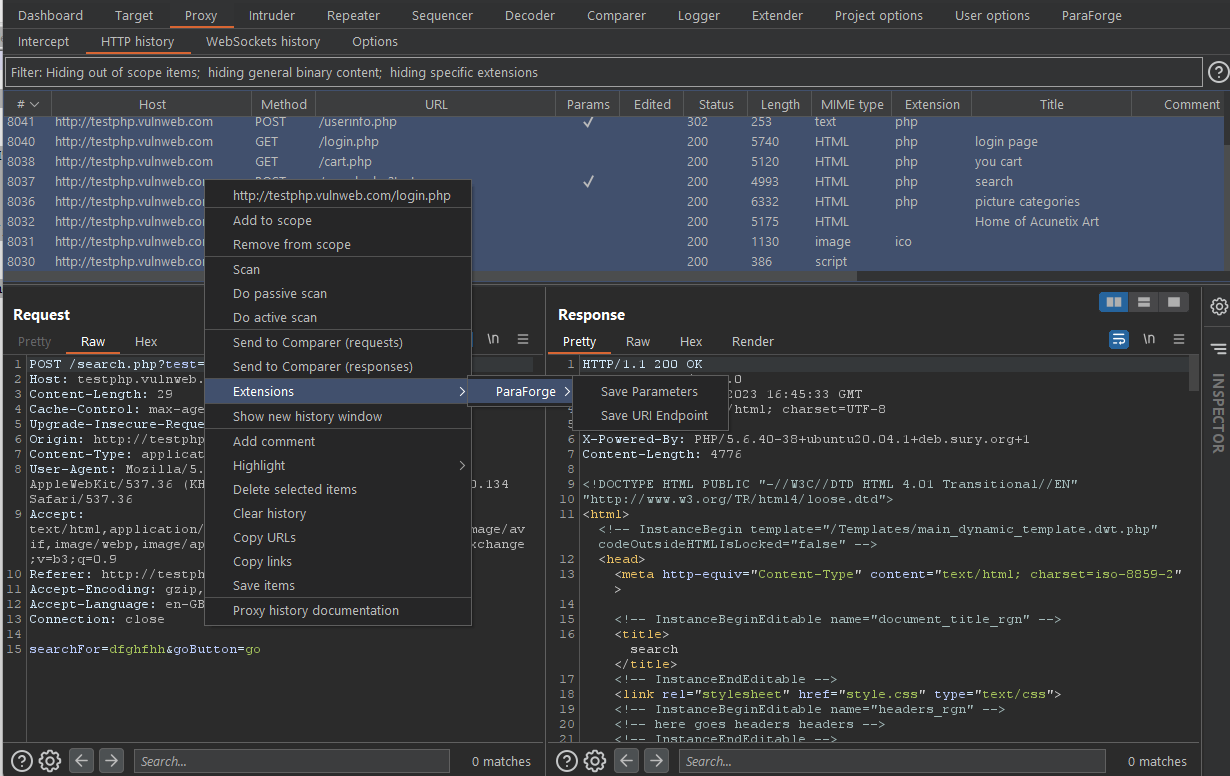 anof-cyber/paraforge
Une extension BurpSuite pour créer une liste de mots personnalisée de points de terminaison et de paramètres pour l'énumération et le fuzzing.
 randomrobbiebf/what-wordpress
Outil pour extraire tous les thèmes et plugins affichés sur la page d'accueil d'un site WordPress.
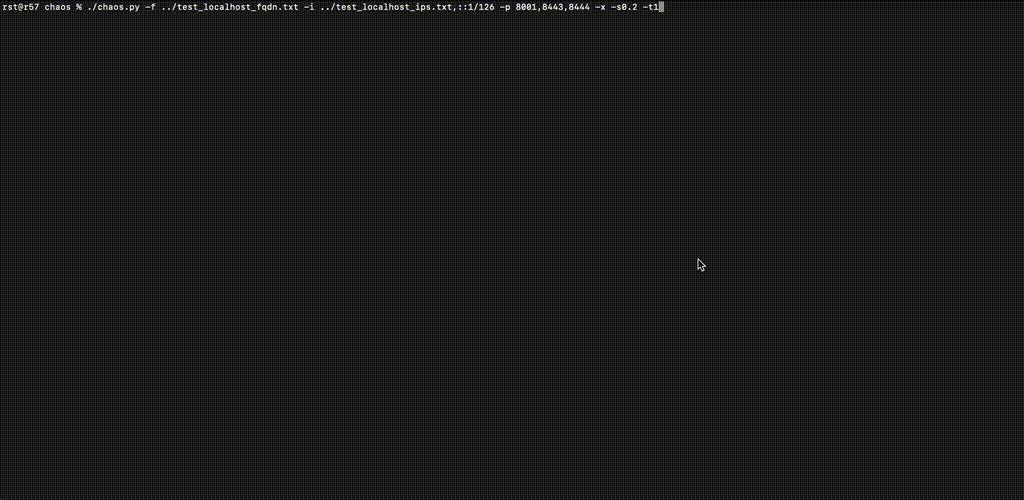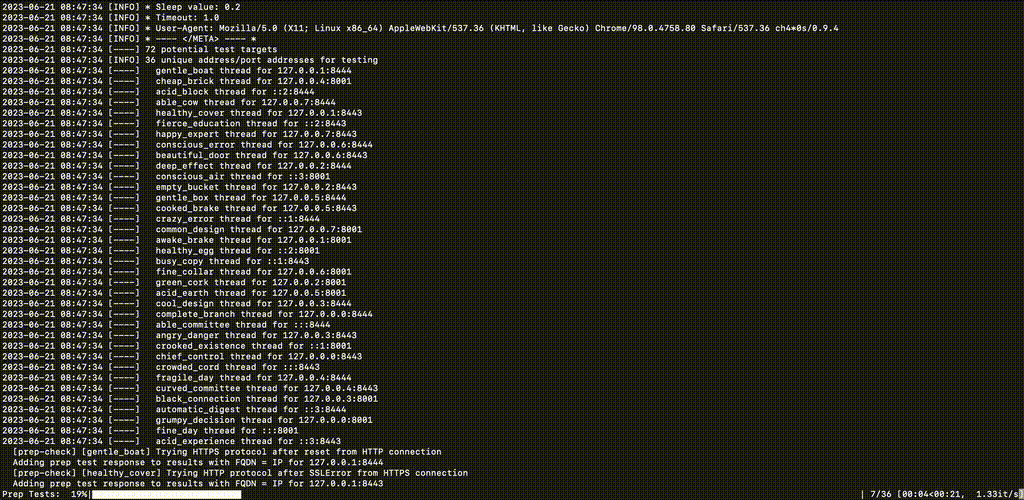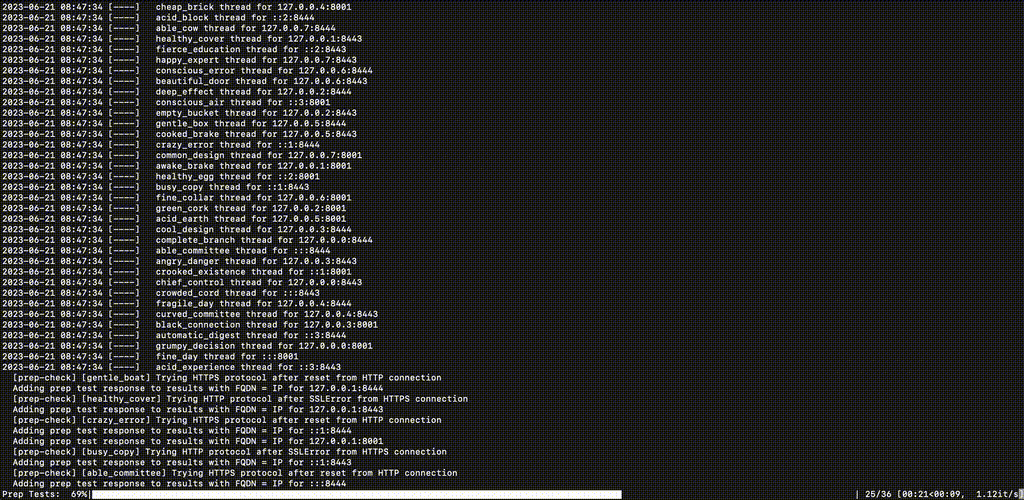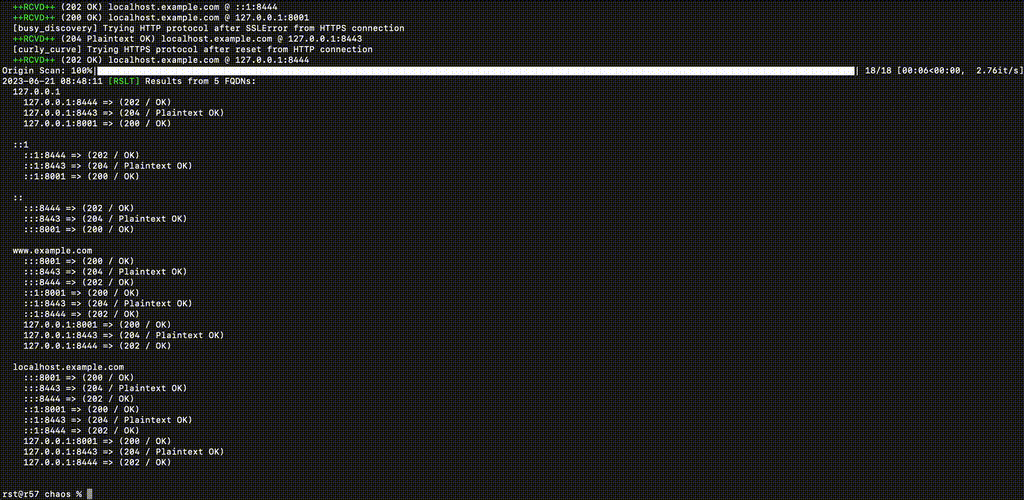 r57-labs/chaos
Utilitaire de scan d'IP d'origine développé avec ChatGPT
 owasp/nodegoat
Le projet OWASP NodeGoat fournit un environnement pour apprendre comment les risques de sécurité du Top 10 OWASP s'appliquent aux applications web…
 assetnote/surf
Filtre les listes d'hôtes pour identifier les candidats SSRF viables en sondant l'accessibilité HTTP et en résolvant les IP internes/externes,…
 sapt01/hbsqli
Outil automatisé pour tester l'injection SQL aveugle basée sur les en-têtes
 six2dez/wahh_extras
Le Manuel du Hacker d'Applications Web - Contenu Supplémentaire
 portswigger/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite