

sqlipy
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
vulnerability-scannersweb-application-exploitationapi-security-testing+2
260
codewatchorg/sqlipySQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
 olivsec/loboguara
Plateforme de renseignement sur les cybermenaces pour la découverte de certificats SSL, l'analyse de domaines/URL, la surveillance des fuites de…
 mazen160/firefox-security-toolkit
Un outil qui transforme les navigateurs Firefox en une suite de tests d'intrusion
 ialejandrozalles/investigacionaplicacioncve-1999-0517
Outil de recherche et d'exploitation ciblant CVE-1999-0517, permettant l'analyse de vulnérabilités et les tests d'intrusion pour les évaluations de…
 almandev/sub-folderfetcher
Un script pour télécharger un dossier spécifique du dépôt Vulhub (kibana/CVE-2018-17246) depuis GitHub.
 st3rven/fronthunter
FrontHunter est un outil pour tester de grandes listes de domaines afin d'identifier des candidats pour le domain fronting.
 sobri3195/pegasus---forbidden-buster
Un outil de test d'intrusion pour contourner les réponses HTTP 401/403 en utilisant diverses techniques de manipulation d'en-têtes et de fuzzing de…
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 christophetd/cloudflair
🔎 Trouvez les serveurs d'origine des sites web derrière CloudFlare en utilisant les données de scan à l'échelle d'Internet de Censys.
 portswigger/research-labs
Ce dépôt contient un certain nombre d'applications auto-hébergées non sécurisées qui permet aux ingénieurs en sécurité intéressés de tester les…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Laboratoire éducatif démontrant la détection et l'atténuation de l'élévation de privilèges CVE-2023-32243 dans WordPress Essential Addons for…
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…
 owasp/owaspbugbounty
Ceci est un conteneur d'applications web qui fonctionnent avec OWASP Bug Bounty for Projects.
 owasp/owaspwebgoatphp
Une application web volontairement vulnérable pour apprendre la sécurité des applications web.
 s0md3v/xsstrike
Le scanner XSS le plus avancé.
 caido-community/burp2caido
Un outil pour migrer l'historique HTTP de Burpsuite vers Caido
 sadreck/crackerjack
Interface web pour Hashcat qui simplifie le cassage de mots de passe grâce à la gestion de sessions, la génération de masques, la prise en charge des…
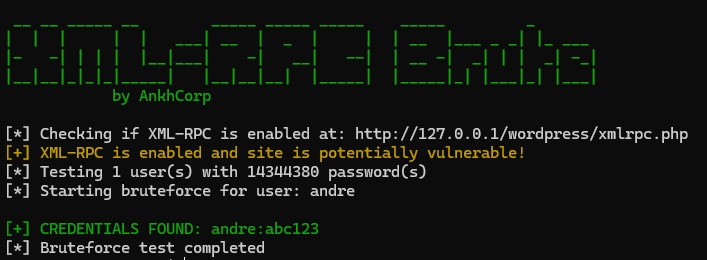 ankhcorp/xmlrpc-brute
Cet outil teste les installations WordPress pour les vulnérabilités d'authentification XML-RPC.