
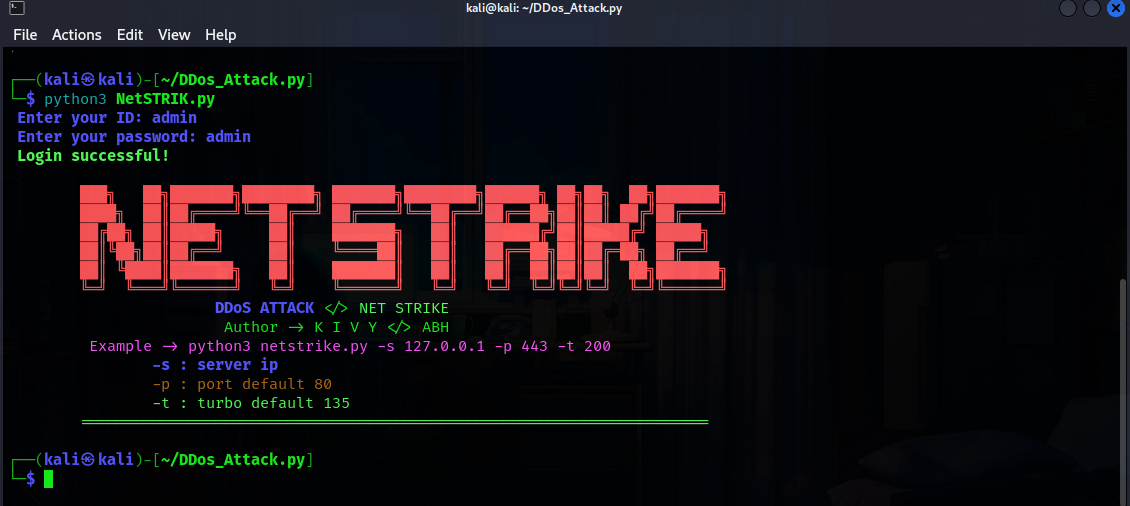
DDos_Attack.py
 akashblackhat/ddos_attack.py
NetSTRIK est un puissant outil d'attaque DDoS (déni de service distribué) qui simule un trafic intense pour tester la robustesse et la sécurité des…
web-securitynetwork-securitypenetration-testing
168
akashblackhat/ddos_attack.pyNetSTRIK est un puissant outil d'attaque DDoS (déni de service distribué) qui simule un trafic intense pour tester la robustesse et la sécurité des…
 taleliyahu/threat_model_examples
Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et…
 mhmdiaa/second-order
Explore les applications web pour détecter les vulnérabilités de prise de contrôle de sous-domaines de second ordre en collectant les URLs et en…
 brunoh6/web-threat-mitigation
Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…
 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 thecyberfairy/cve-lfi-lab
Un laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…
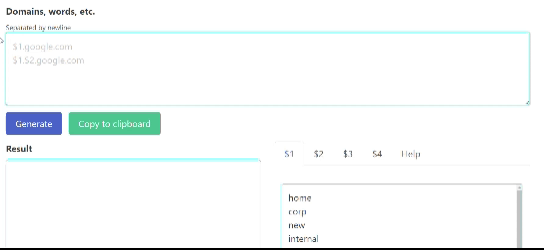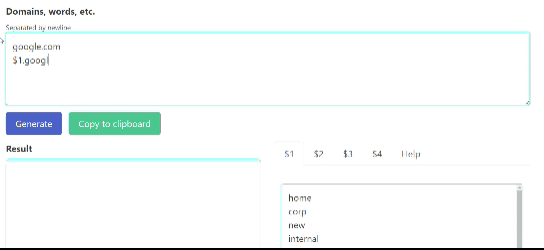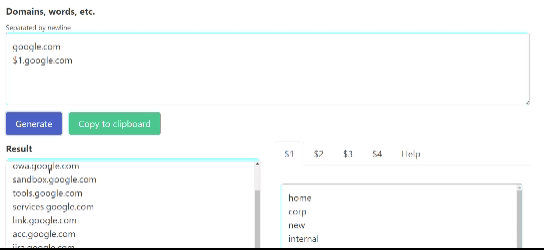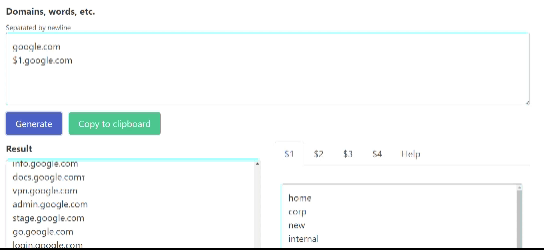 zzzteph/probable_subdomains
Outil d'analyse et de génération de sous-domaines. Dévoilez le caché !
 pruzko/hakuin
Un framework d'optimisation et d'automatisation d'injection SQL aveugle, extrêmement rapide et entièrement configurable.
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 nopernik/mpdns
Serveur DNS multi-usage
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 internetangel/zerocrumb
Extraction des identifiants et cookies protégés par App-Bound sans privilèges.
 ethicalhackingplayground/bxss
Blind XSS Scanner est un outil qui peut être utilisé pour scanner les vulnérabilités XSS aveugles dans les applications web.
 hc133/pummel
Test de flooding HTTP/HTTPS via proxy Socks5 (cc)
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
 hxsecurity/dongtai
Outil open-source de test de sécurité d'application interactif (IAST) qui instrumente passivement les applications Java pour détecter les…