
chrome_v8_cve_checker
 itsshotgun/chrome_v8_cve_checker
Vérifie si votre version de Chrome est vulnérable à CVE-2025-5419, depuis le navigateur
vulnerability-analysisexploitationinformation-gathering+1
itsshotgun/chrome_v8_cve_checkerVérifie si votre version de Chrome est vulnérable à CVE-2025-5419, depuis le navigateur
 yangyang-research/whale-sentinel-services
The Whale Sentinel Services
 mavrick-1/cve-2024-23113-test-env
Environnement de test basé sur Docker pour la validation des templates Nuclei de CVE-2024-23113 contre des instances FortiOS vulnérables simulées,…
 c4tcom/katana
Outil Python qui vous donne la possibilité d'exécuter des requêtes Google avancées (connues sous le nom de Google Dorks - Google Dorking)
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
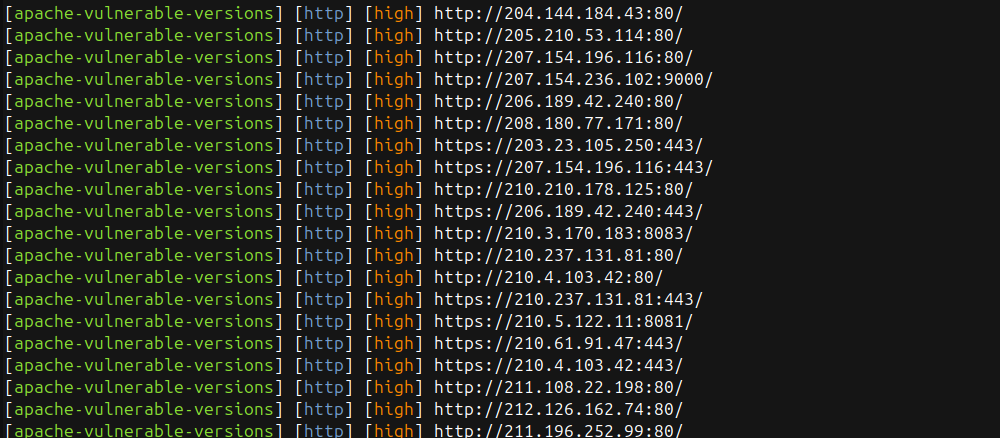 psibot/apache-vulnerable
Détecte les vulnérabilités de parcours de chemin du serveur HTTP Apache (CVE-2021-41773, CVE-2021-42013) en vérifiant l'exposition de /etc/passwd…
 nicholasaleks/graphql-threat-matrix
Cadre de menaces GraphQL utilisé par les professionnels de la sécurité pour rechercher les lacunes de sécurité dans les implémentations GraphQL.
 nu11secur1ty/complete-google-dorks
Collection organisée de requêtes Google dork pour une reconnaissance avancée via les moteurs de recherche, révélant des bases de données exposées,…
 cybertix-pvt-ltd/one-liner-collections
Ce dépôt contient une liste de One Liners avec des descriptions et les exigences d'installation.
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
 gmh5225/definitelynotphishing
Contient des phislets evilginx, des modèles gophish, des extensions burp suite, etc.
 gmh5225/csrfbrute
Outil de brute-force de connexion CSRF conçu spécifiquement pour les opérations de red team, doté d'un rafraîchissement dynamique des jetons CSRF,…
 gmh5225/llm-guard-service
Un service pour assurer une protection contre l'injection de prompts, les attaques de jailbreak et les contenus nuisibles lors de l'interaction avec…
 pbssubhash/h0neytr4p
Honeypot facile à configurer pour la Blue Team
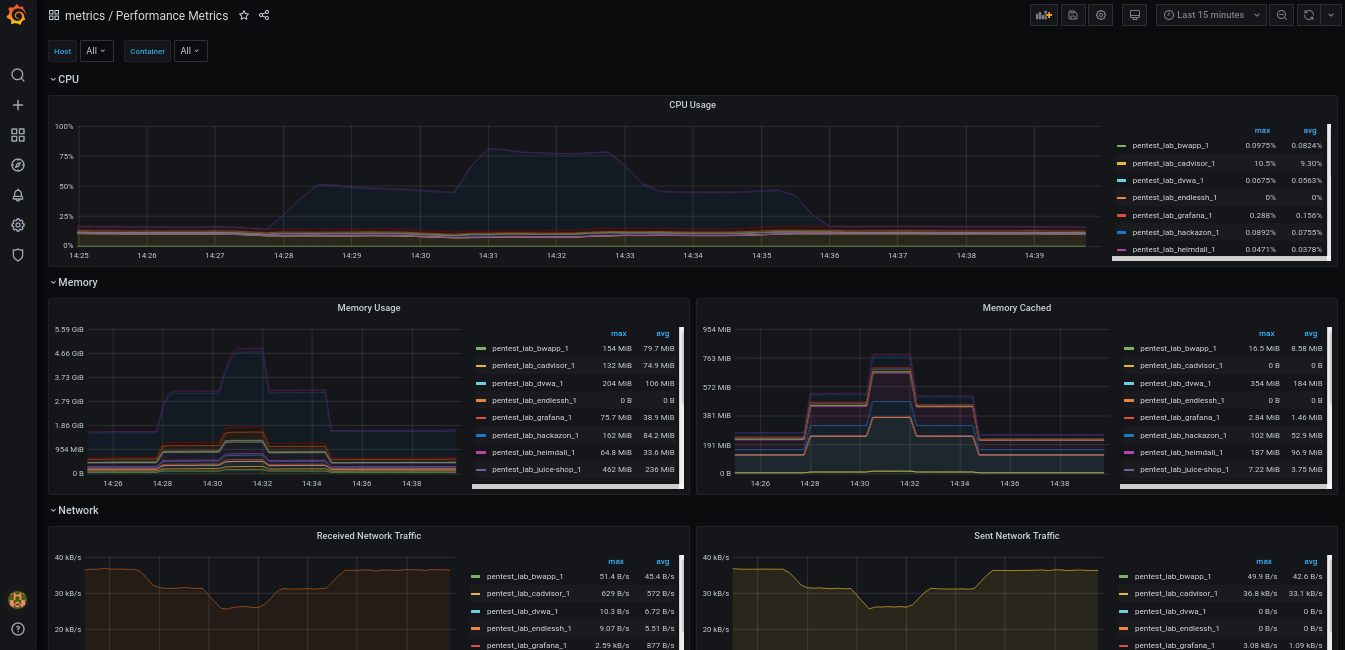 oliverwiegers/pentest_lab
Laboratoire local de test d'intrusion utilisant docker-compose.
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 serhalp/test-cve-2025-29927
Vérifier que Next.js CVE-2025-29927 sur Netlify n'est pas vulnérable
 breadsquad/ediop3php
Un scanner PHP CVE-2025-1219. En bash sans root.