

dump
 s0md3v/dump
Des trucs qui ne méritent pas leur propre dépôt.
osintreconnaissancevulnerability-scanners+6
s0md3v/dumpDes trucs qui ne méritent pas leur propre dépôt.
 houmanpashaei/cve-2025-29927
Voici un scanner pour la CVE-2025-29927.
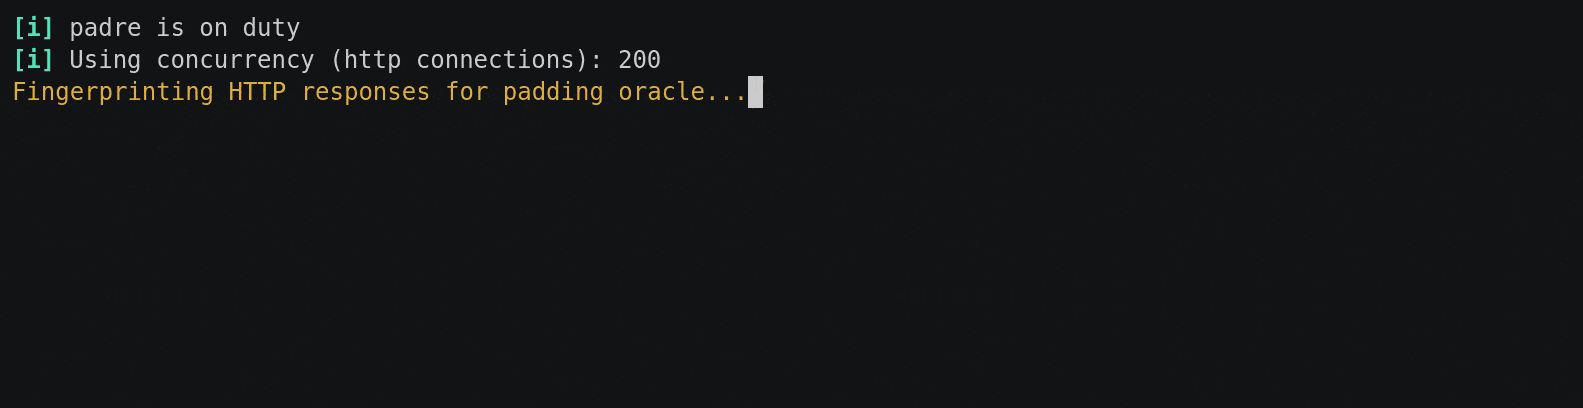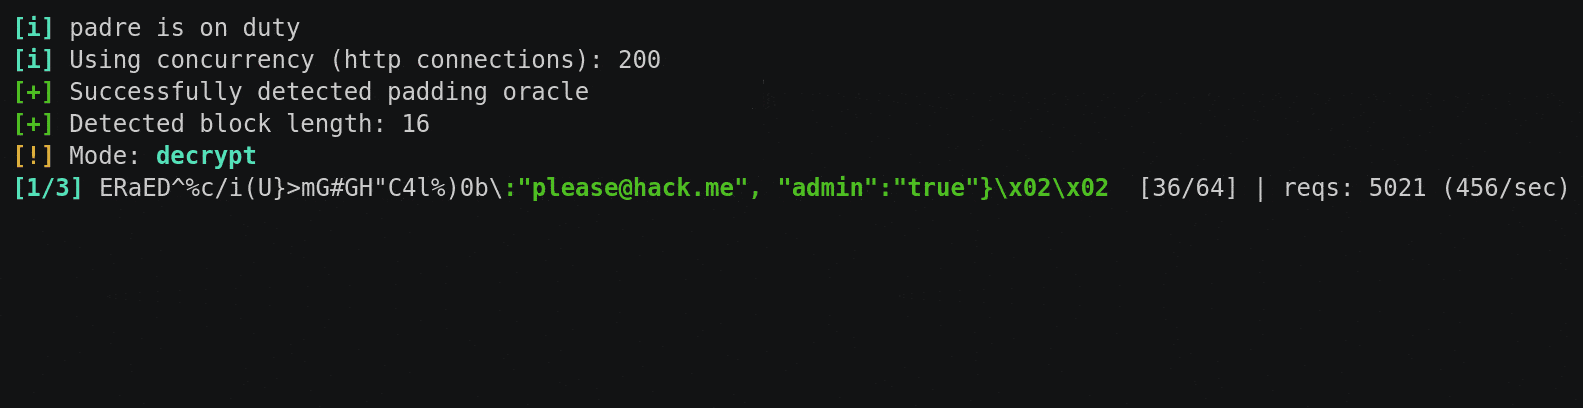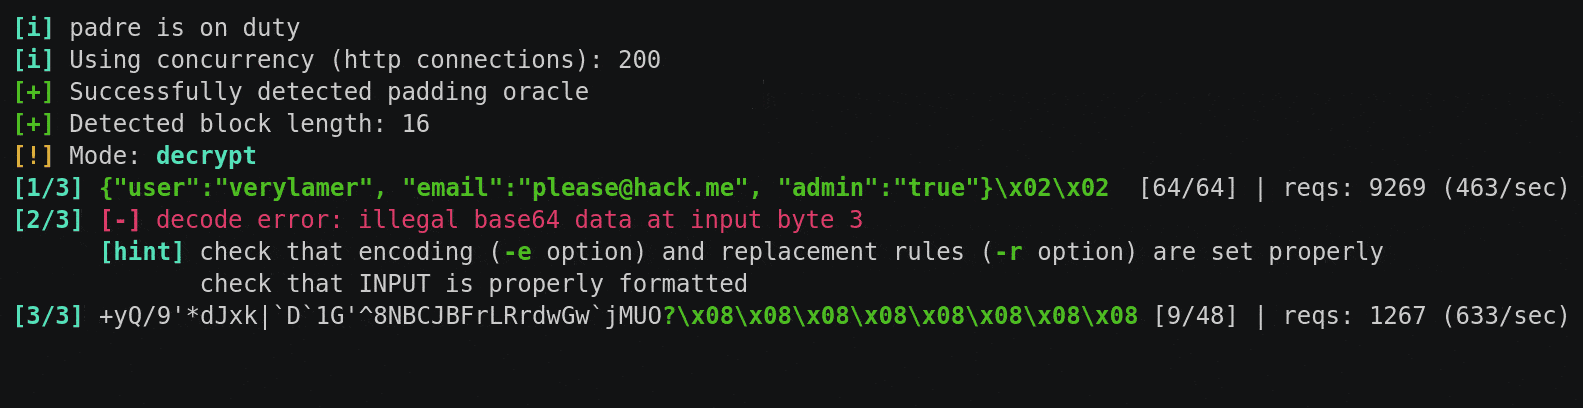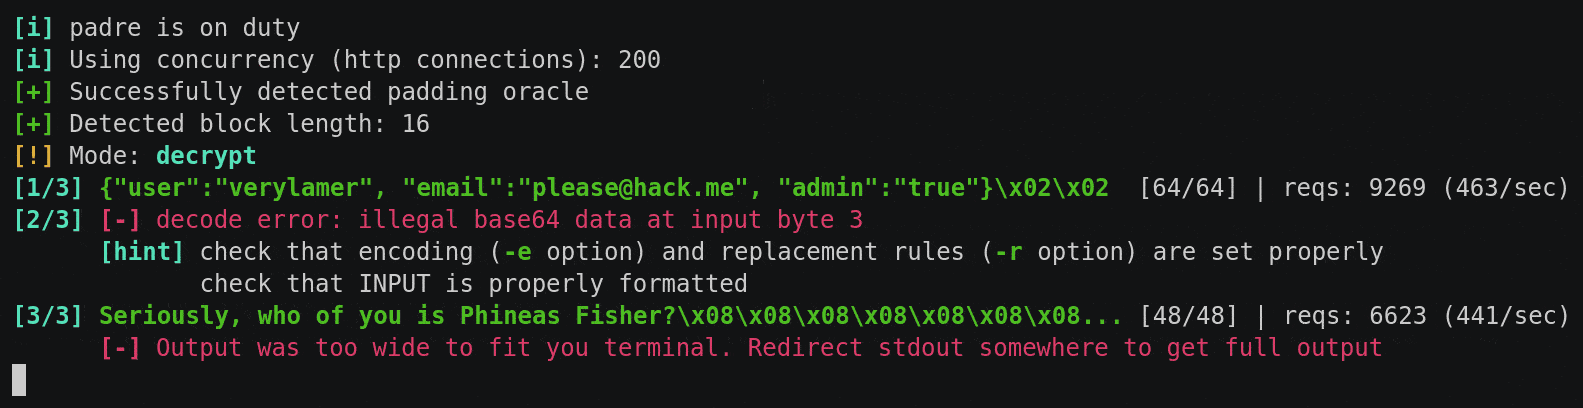 glebarez/padre
Exploit de Padding Oracle ultra-rapide et avancé
 0xacb/recollapse
Outil de fuzzing d'expressions régulières en boîte noire qui génère des charges utiles pour contourner les validations d'entrée, découvrir les…
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
 paolokappa/sharepointsecuritymonitor
Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…
 xkiian/awswaf
AWS WAF Solver, rétro-ingénierie complète implémentée à 100 % en Python et Golang.
 kavishgr/xmlrpc-bruteforcer
Un brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)
 mercuryworkshop/woeful
Woeful est un outil qui permet aux applications web de se connecter à Internet de manière sûre et sécurisée sans backend complexe.
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…
 bhdresh/dejavu
DejaVU - Framework de Déception Open Source
 nosie12/fire-wall-server
Firewall simulé basé sur Python pour détecter et bloquer les tentatives d'exploitation de Spring4Shell (CVE-2022-22965). Ce projet filtre les…
 joidiego/detection-struts-cve-2017-5638-detector
Système de détection d'anomalies en temps réel pour l'exploit Apache Struts CVE-2017-5638 utilisant l'analytique en flux, l'analyse d'octets par…
 projectdiscovery/nuclei-templates-labs
Environnements vulnérables associés à des modèles Nuclei prêts à l'emploi pour les tests de sécurité et l'apprentissage ! 🚀
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell
 eslam3kl/meoweye
MeowEye est un scanner en temps réel permettant d'identifier de multiples vulnérabilités web dans des applications en ligne.
 ingokl/httpuploadexfil
Un serveur HTTP simple pour livrer et exfiltrer des fichiers/données lors, par exemple, de CTFs.
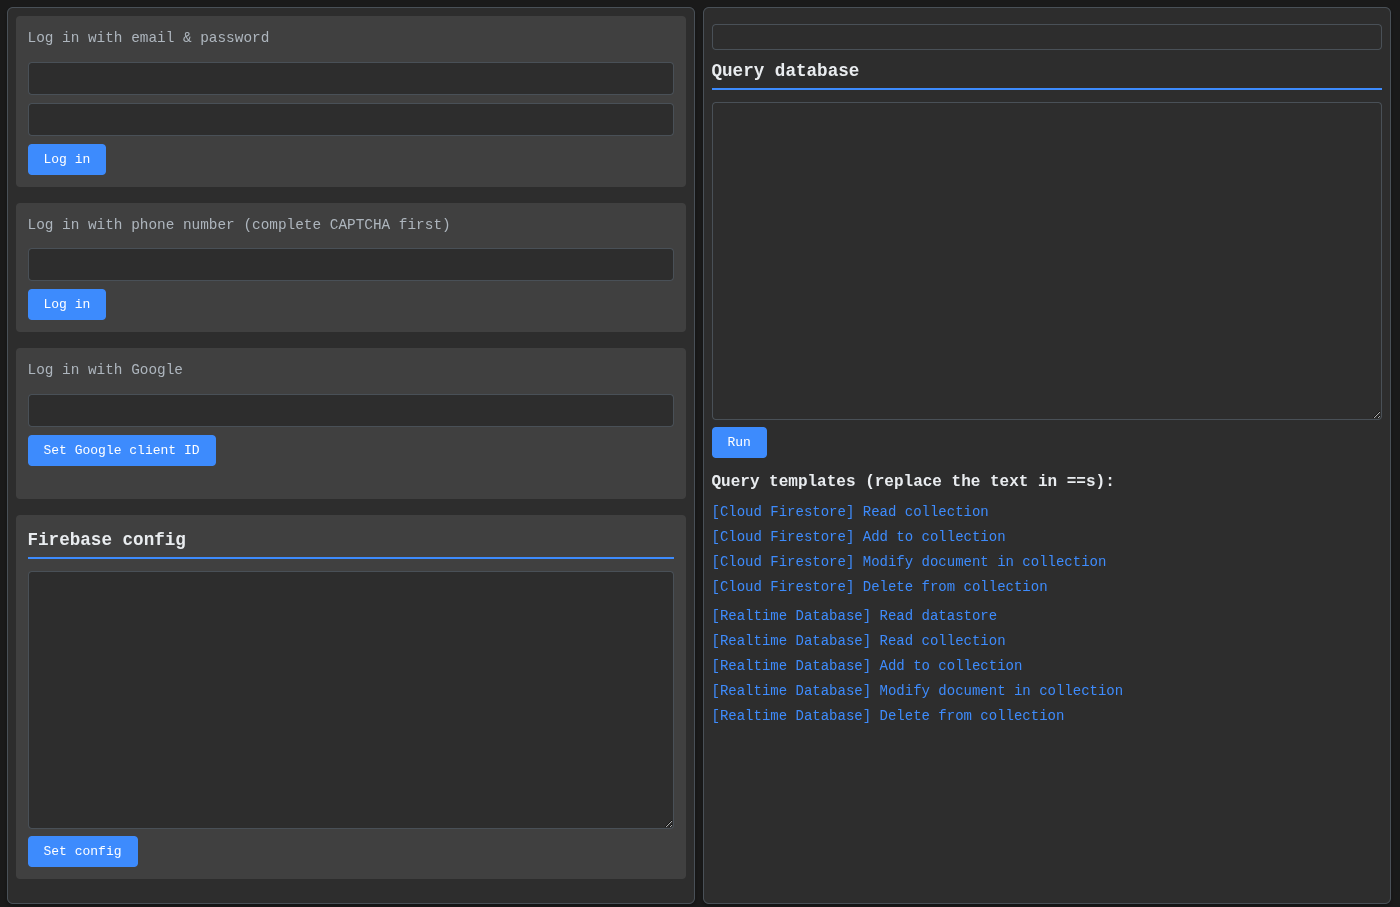 iosiro/baserunner
Un outil pour explorer les datastores Firebase.