

sdproxy
 cbuijs/sdproxy
Proxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
defensive-toolsencryption-decryption-toolsinformation-gathering+7
63
cbuijs/sdproxyProxy DNS simple et rapide avec des fonctionnalités pas si simples. Axé sur le transfert DNS routé, le filtrage et le contrôle parental.
 owasp-modsecurity/modsecurity
ModSecurity est un moteur de pare-feu pour applications web (WAF) open source et multiplateforme pour Apache, IIS et Nginx. Il dispose d'un langage…
 owasp/www-community
Les pages communautaires OWASP sont un endroit où OWASP peut accepter les contributions de la communauté pour du contenu lié à la sécurité.
 irsdl/burpsuitesharpenerex
Cette extension améliore Burp Suite en ajoutant plusieurs fonctionnalités d'interface et fonctionnelles, la rendant plus conviviale.
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision

 valtersit/magento-cve-scanner
Analyse les installations Magento/Adobe Commerce via composer.lock — correspondance des CVE via l'API ValtersIT
 valtersit/ruby-cve-scanner
Analyse les applications Ruby/Rails via Gemfile.lock — compare les gems à la base de données CVE de ValtersIT
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 globaleaks/globaleaks-whistleblowing-software
GlobaLeaks est un logiciel de signalement d'alertes gratuit et open-source permettant à quiconque de configurer et de maintenir facilement une…
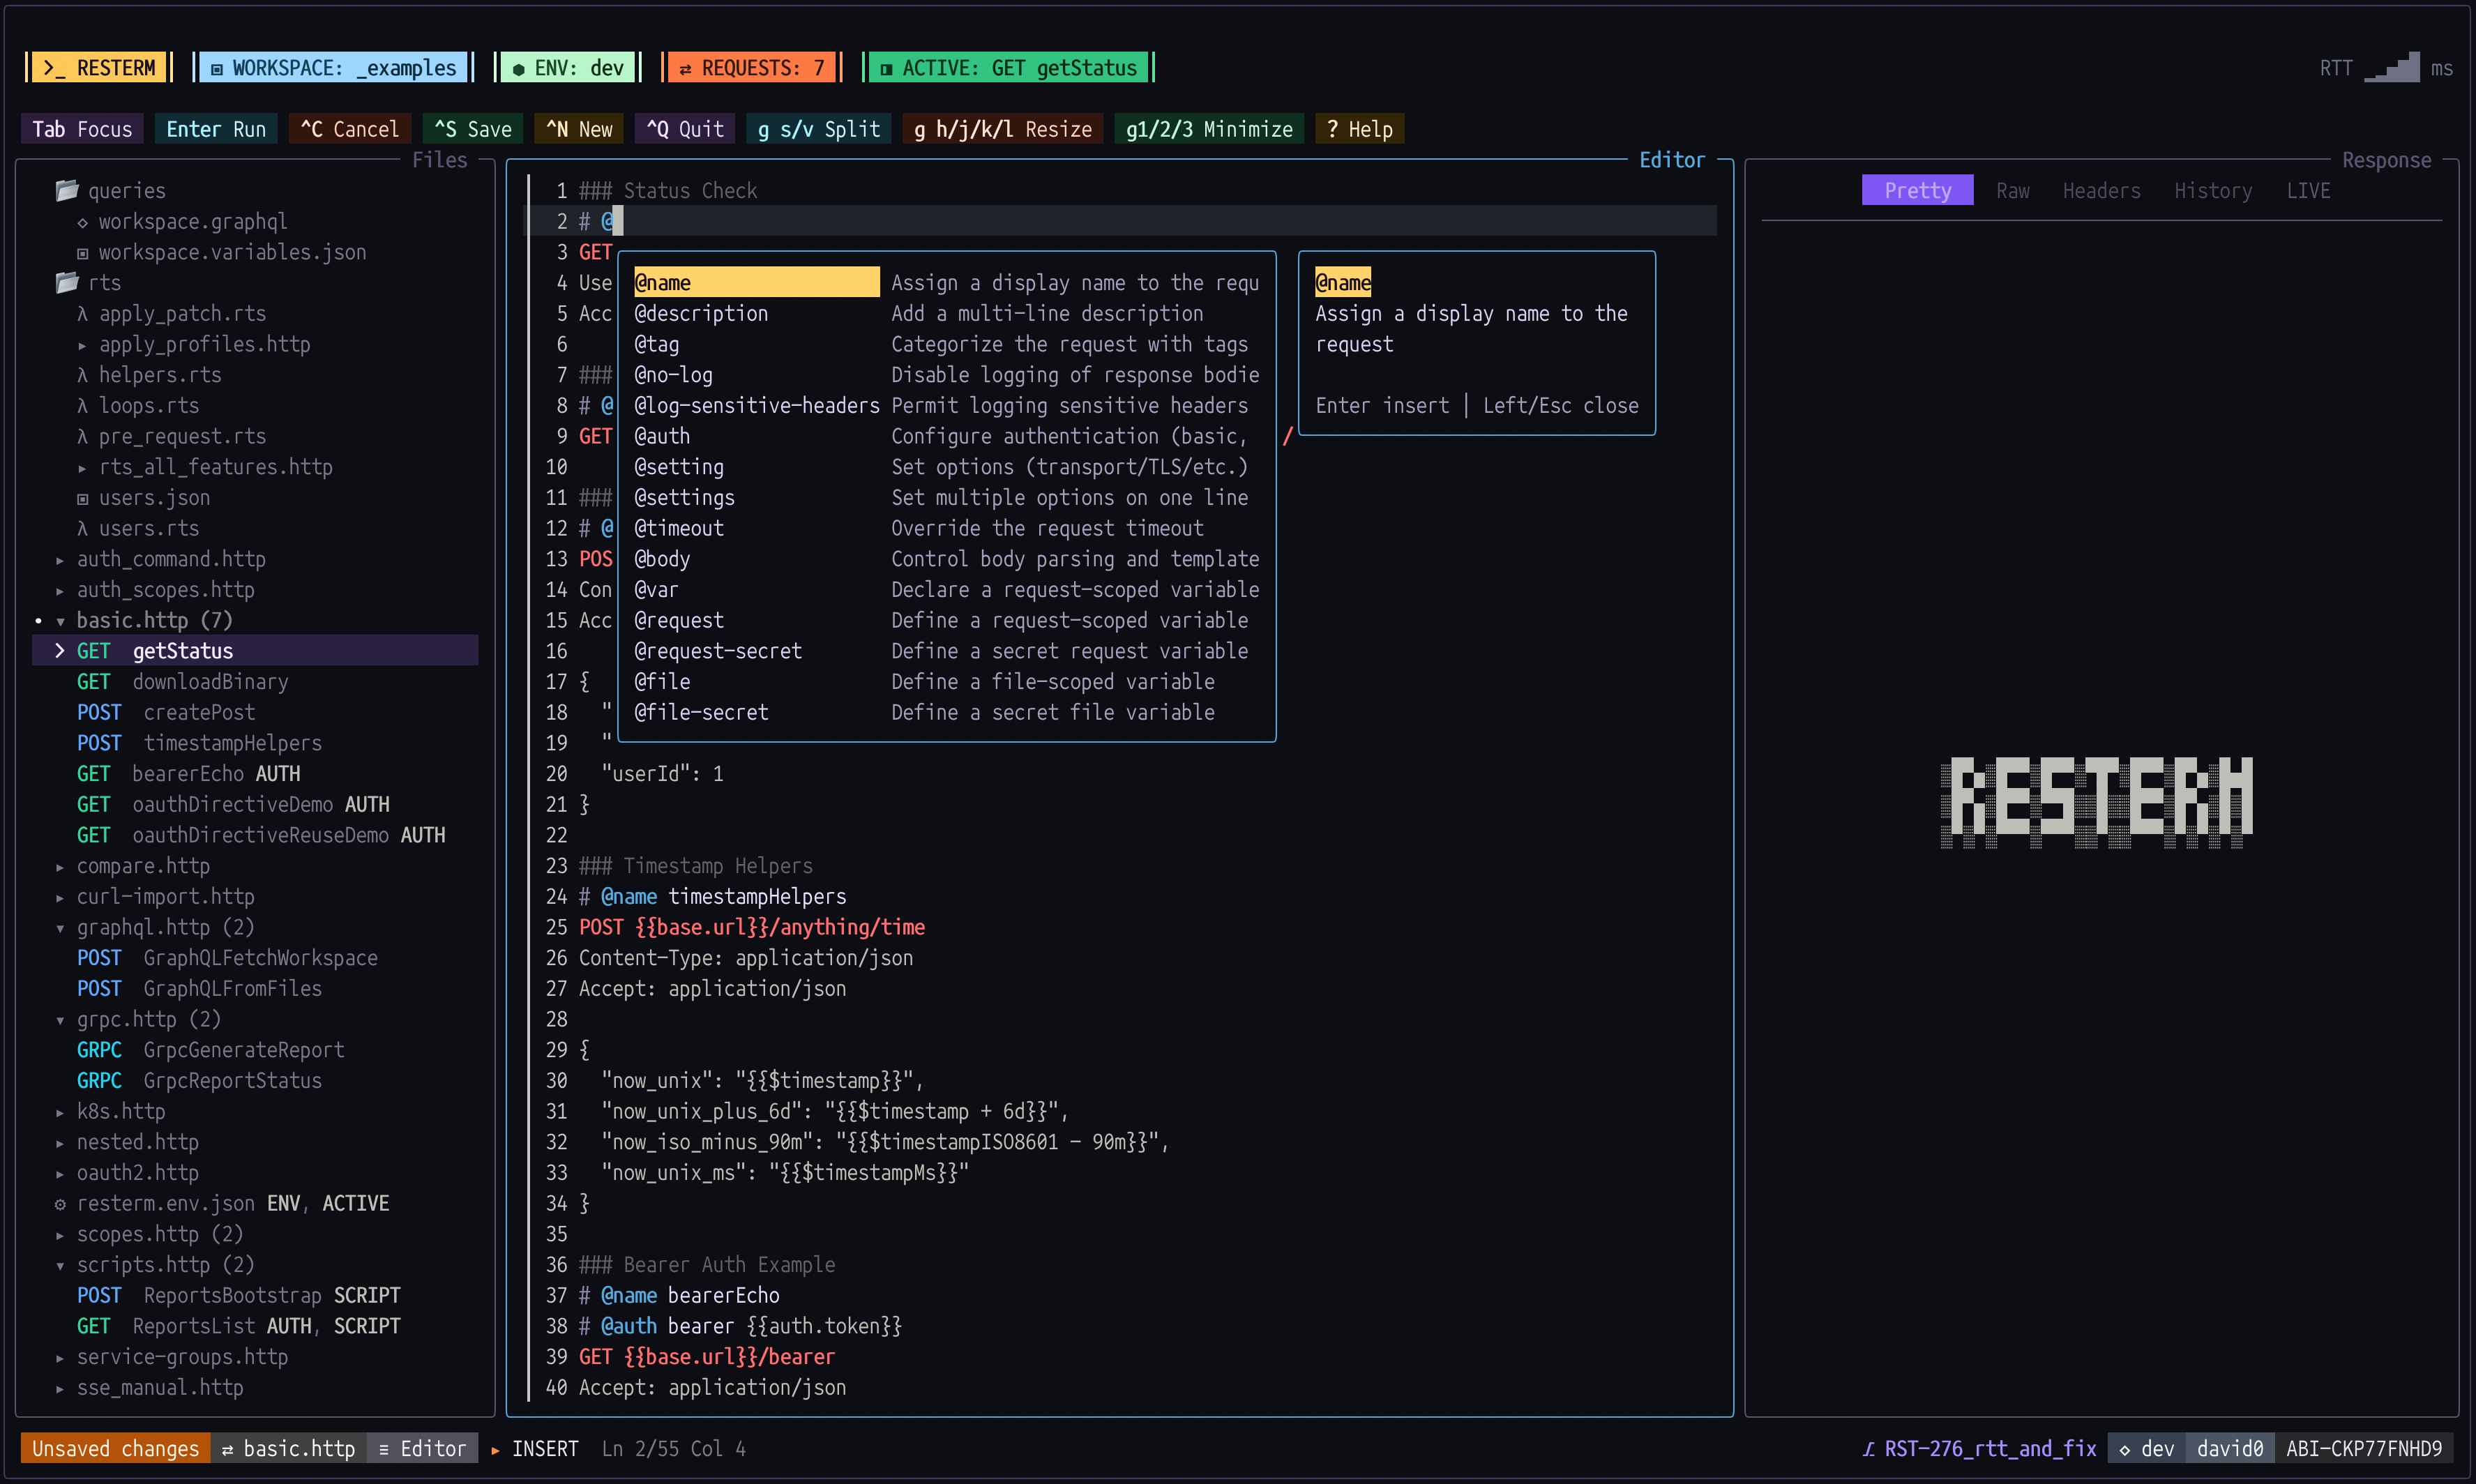 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 m1k1o/neko
Un navigateur virtuel auto-hébergé qui s'exécute dans Docker et utilise WebRTC.
 juice-shop/multi-juicer
Héberger et gérer plusieurs instances Juice Shop pour des formations en sécurité et des Capture The Flags.
 martian56/redcell
Plateforme de red-team IA. Des agents LLM autonomes exécutent un test d'intrusion de bout en bout dans un conteneur Kali et rédigent le rapport.…
 owasp/blt
Monorepo des projets OWASP Bug Logging Tool : signalement de vulnérabilités participatif, workflows de bug bounty, espace de noms CVE, autopatching…
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 cliffe/breakescape
Moteur Rails montable proposant plus de 24 scénarios d'escape room de cybersécurité avec mots de passe randomisés, dialogues NPC compilés JIT et une…
 future-architect/vuls
Scanner de vulnérabilités sans agent pour Linux, FreeBSD, Conteneur, WordPress, Bibliothèques de langages de programmation, Équipements réseau