
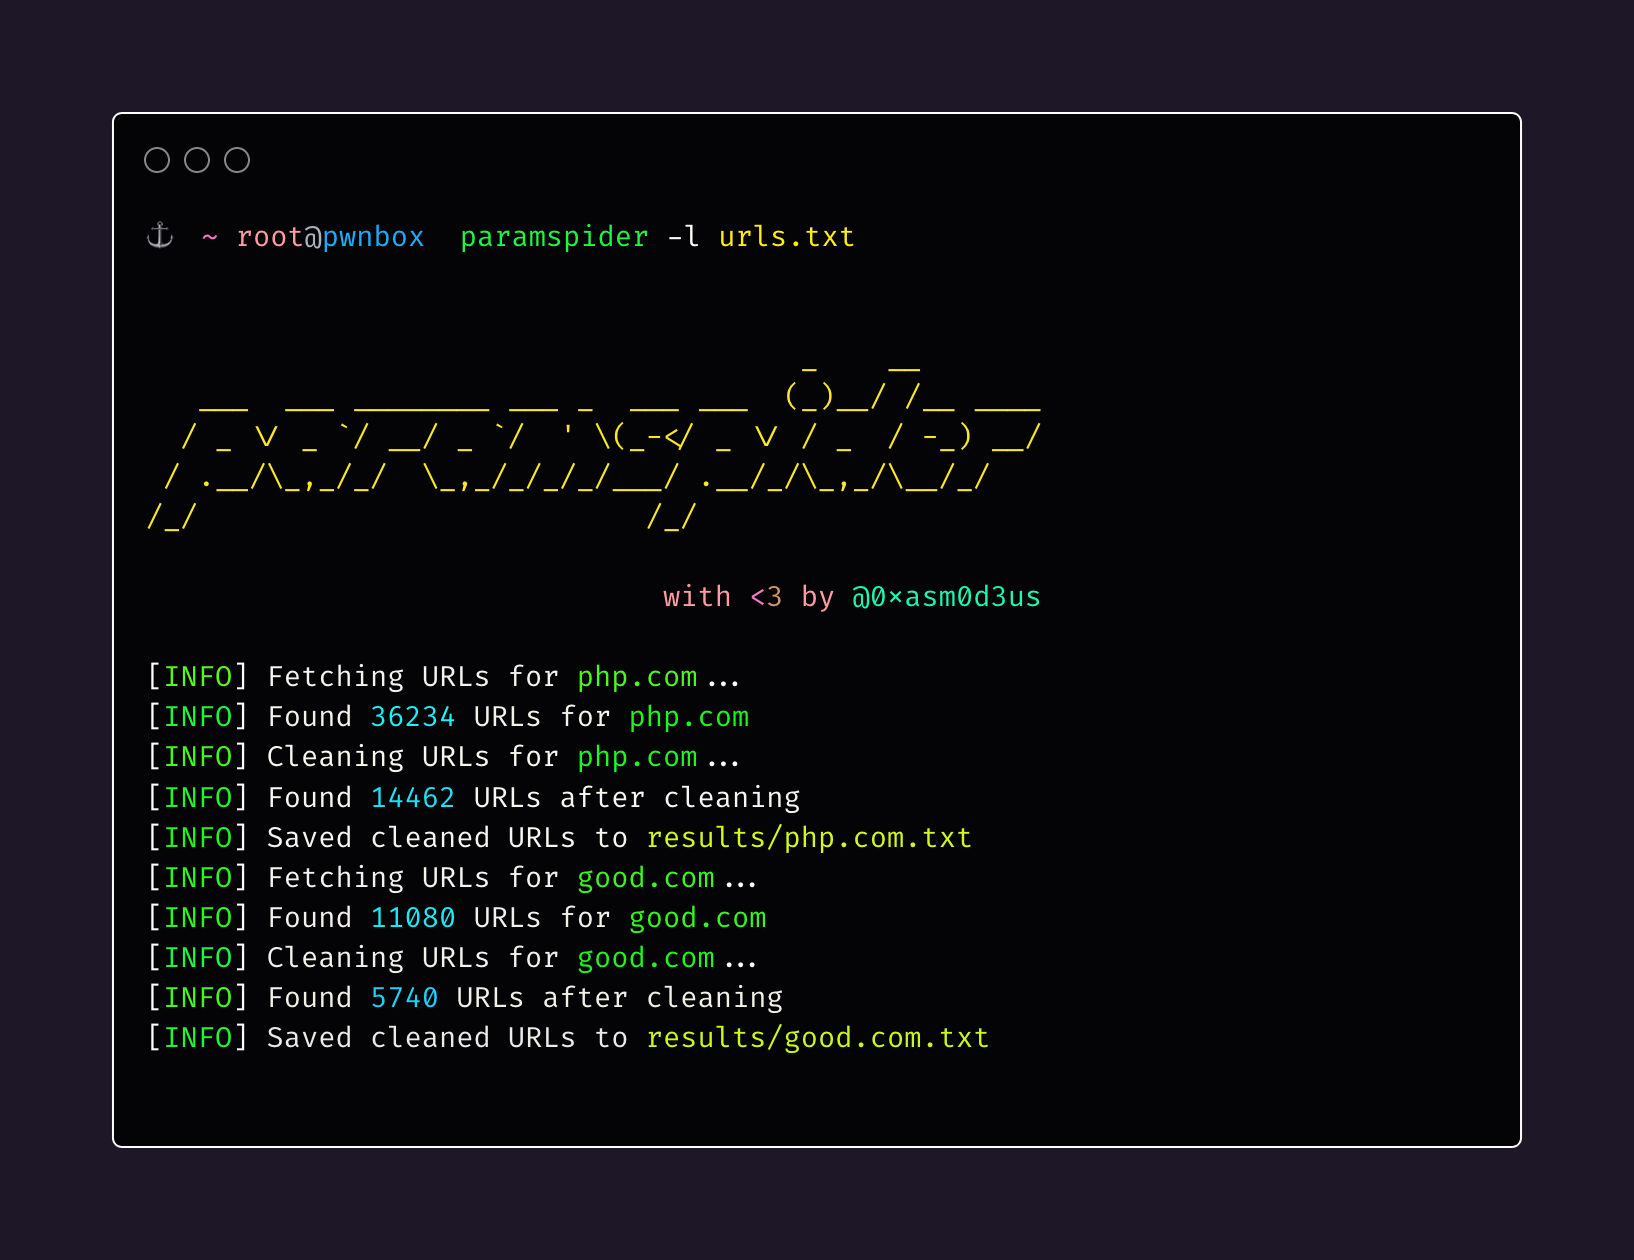
ParamSpider
 devanshbatham/paramspider
Extraire des URL des recoins obscurs des archives Web pour la chasse aux bugs, le fuzzing et des sondages plus poussés.
osintreconnaissanceinformation-gathering+2
3.1k
devanshbatham/paramspiderExtraire des URL des recoins obscurs des archives Web pour la chasse aux bugs, le fuzzing et des sondages plus poussés.
 google/aura-inspector
Outil de test de sécurité automatisé pour Salesforce Experience Cloud qui découvre les applications Aura mal configurées, les enregistrements…
 n7on/dllspy
Découvrez les surfaces d'entrée et les problèmes de sécurité dans des assemblys .NET compilés — sans les exécuter.

 centisgood/duo-agentflow-auditor
AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.
 rav1010/cve-2026-27636
Outil passif de reconnaissance et d'empreinte numérique pour détecter les déploiements FreeScout et analyser l'exposition liée à CVE-2026-28289,…
 mr-rizwan-syed/chomtesh
CHOMTE.SH est un script shell puissant conçu pour automatiser les tâches de reconnaissance lors des tests d'intrusion. Il utilise divers outils basés…
 sobri3195/pegasus-neo
PEGASUS-NEO est un framework complet de tests d'intrusion conçu pour les professionnels de la sécurité et les hackers éthiques. Il combine plusieurs…
 hahwul/xspear
🔱 Puissant outil de scan XSS et d'analyse de paramètres & gem
 olizimmermann/phishcollector
PhishCollector est un framework de recherche pour collecter, analyser et suivre les sites de phishing.
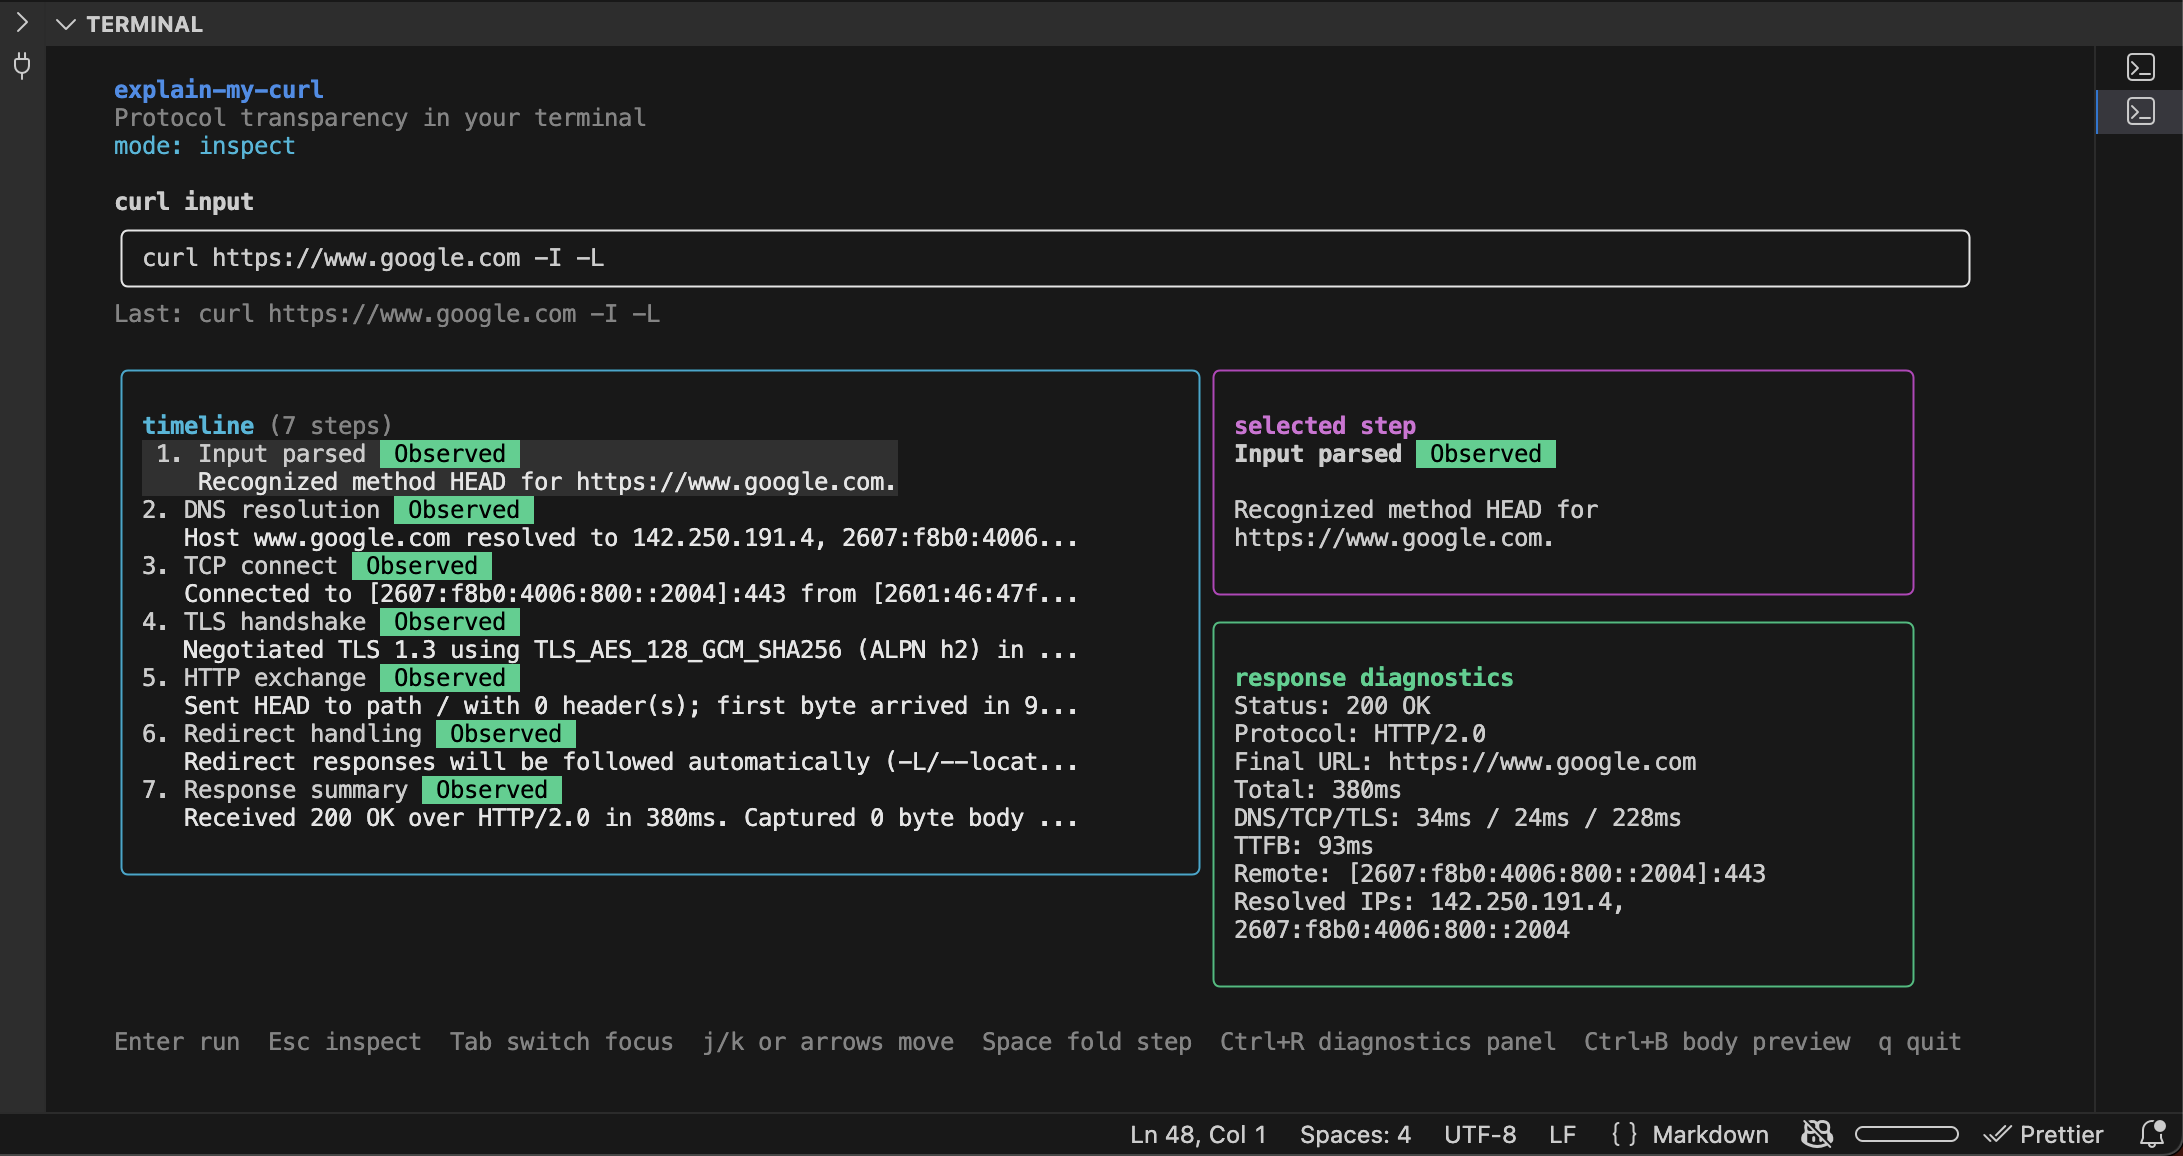 akgitrepos/explain-my-curl
Prend une commande curl et explique les détails DNS/TLS/HTTP étape par étape
 m0x41nos/timeafterfree
Preuve de concept d'évasion de sandbox PHP 8 exploitant un bogue use-after-free pour contourner disable_functions et exécuter des commandes système…
 cappricio-securities/camjacking
CamJacking est un outil conçu pour être utilisé comme outil de test d'intrusion humaine. Il vise à simuler des menaces de sécurité potentielles en…
 phxbandit/scripts-and-tools
Scripts et utilitaires pour vous aider dans vos besoins de hacking.
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 sudotom/rcno-reviews
Recencio Book Reviews - Plugin WordPress pour gérer les critiques de livres. Créé à l'origine par Kemory Grubb. Fork corrigé pour la sécurité…
 compasssecurity/samlraider
SAML2 Burp Extension
 anir0y/sonicwall-audit-toolkit
Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)
 orange-cyberdefense/grepmarx
Une plateforme d'analyse statique de code source pour les passionnés de sécurité applicative (AppSec).