

pentx-vapt-skill
 yashas-13/pentx-vapt-skill
Outil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC
reconnaissancevulnerability-scannersport-scanning+6
3
yashas-13/pentx-vapt-skillOutil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC
 virologi-info/chrome-vuln-scanner
Vérifiez la CVE-2026-79266. Une use-after-free dans le composant DevTools permet l'exécution de code arbitraire dans le sandbox via une extension…
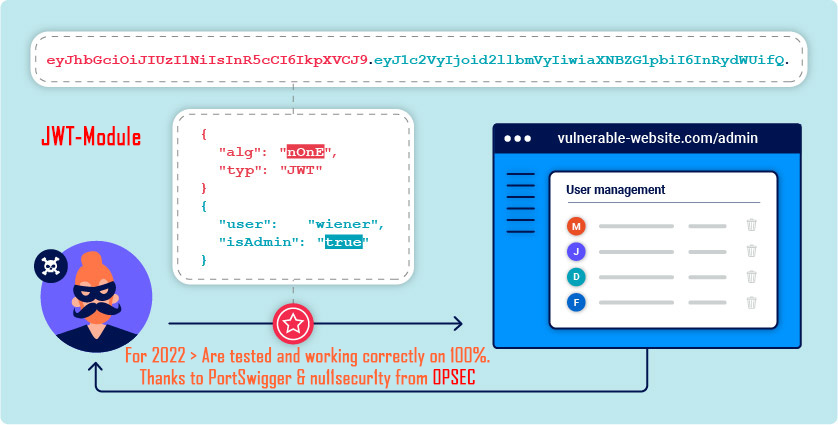 nu11secur1ty/portswigger-web-security-academy
Solutions organisées et pas à pas pour les laboratoires de la PortSwigger Web Security Academy, couvrant les vulnérabilités web, les attaques JWT et…
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
 icemoonhsv/tats
Analysez et suivez les jetons OAuth 2.0, OIDC et Microsoft Entra ID à partir des captures de Burp, mitmproxy ou Chrome DevTools. Visualisez les…
 gokulapap/reconator
Framework de reconnaissance automatisé avec plus de 17 modules pour l'énumération de sous-domaines, le brute-forcing de répertoires, l'extraction de…
 emo-crab/slinger
Un client HTTP spécifiquement développé pour les chercheurs en sécurité
 ramonzx6/rapid-reset-check
CLI en Go qui inventorie les points de terminaison HTTPS négociant HTTP/2 via ALPN afin d'identifier les systèmes nécessitant une revue d'atténuation…
 azmisyahrul/prismsec
Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA
 makarov05bm/wsgoat
L'application vulnérable qui vous apprendra à pirater les WebSockets
 wattocyber/bug-bounty-library
Bibliothèque de méthodologie bug-bounty soigneusement sélectionnée, avec runbooks, playbooks de recon/fuzz, checklists et utilitaires CLI pour le…
 aliasrobotics/cai
Cybersecurity AI (CAI), le framework pour la sécurité de l'IA
 cobbbex/cisco-asa-vulnerability-research
Ingénierie inverse systématique du binaire lina de Cisco ASA pour découvrir et analyser les vulnérabilités de corruption mémoire, notamment…
 lylemi/learn-web-hacking
Notes d'étude structurées couvrant les fondamentaux du hacking web, les vulnérabilités courantes, les techniques de test d'intrusion et la sécurité…
 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 jvoisin/snuffleupagus
Module de sécurité pour php7 et php8 - Éliminer les classes de bogues et patcher virtuellement le reste ! https://snuffleupagus.rtfd.io
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
Les sites Ghost CMS obsolètes qui ont été compromis via CVE-2026-26980 peuvent subir une injection de code spam dans leurs pages. Utilisez cet outil…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei