
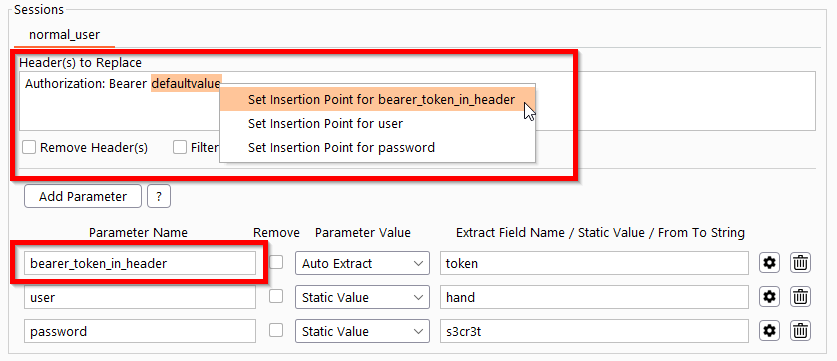
auth_analyzer
 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
authentication-authorizationapi-security-testingweb-security+1
221
simioni87/auth_analyzerExtension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 sw33tlie/bbscope
Outil d'agrégation de scope pour HackerOne, Bugcrowd, Intigriti, YesWeHack et Immunefi !
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)

 marcstraube/zappzarapp-php-security
Bibliothèque de sécurité PHP 8.4+ (miroir)
 confused-binary/waf-fu
Interface utilisateur terminal pour parcourir et rejouer les journaux AWS WAF v2 depuis CloudWatch, S3 et l'API d'échantillonnage, avec filtrage…
 mukul975/anthropic-cybersecurity-skills
817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…
 noraj/rawsec-cybersecurity-inventory
Un inventaire d'outils et de ressources sur la cybersécurité qui vise à aider les gens à trouver tout ce qui est lié à la cybersécurité.
 rawsec/rawsec-cybersecurity-list
Inventaire organisé d'outils et de ressources de cybersécurité couvrant les tests d'intrusion, la forensique, l'OSINT, la sécurité web, l'analyse de…
 sec-dan/wp2shell-scanner
Outil CLI en lecture seule pour vérifier si un site WordPress est exposé à WP2Shell (CVE-2026-63030 / CVE-2026-60137)
 owasp/honeypot-project
Déployez des honeypots web pour capturer les données d'attaques émergentes, analysez les journaux d'audit ModSecurity via ELK, et partagez le…
 maverickaayush/onus
Plateforme VAPT hébergée localement et isolée du réseau, qui exécute 8 modules de scan en parallèle, attribue des scores déterministes aux résultats…
 xcapri/subdosec
Rapide et précis, scanner de prise de contrôle de sous-domaines avec zéro faux positif. Détecte les sous-domaines vulnérables, collecte des…
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…
 arthaud/git-dumper
Un outil pour extraire un dépôt git d'un site web
 virologi-info/mssharepoint-scanner
Un scanner pour CVE-2026-55040 et CVE-2026-63520, conçu pour déterminer si le serveur est affecté par ces deux CVE.
 e4zyy/project-cve-2025-54068
Scanner Python rapide qui détecte les sites Laravel Livewire v3 vulnérables (CVE-2025-54068, CVSS 9.2). Sépare les sites à risque dans vuln.txt et…
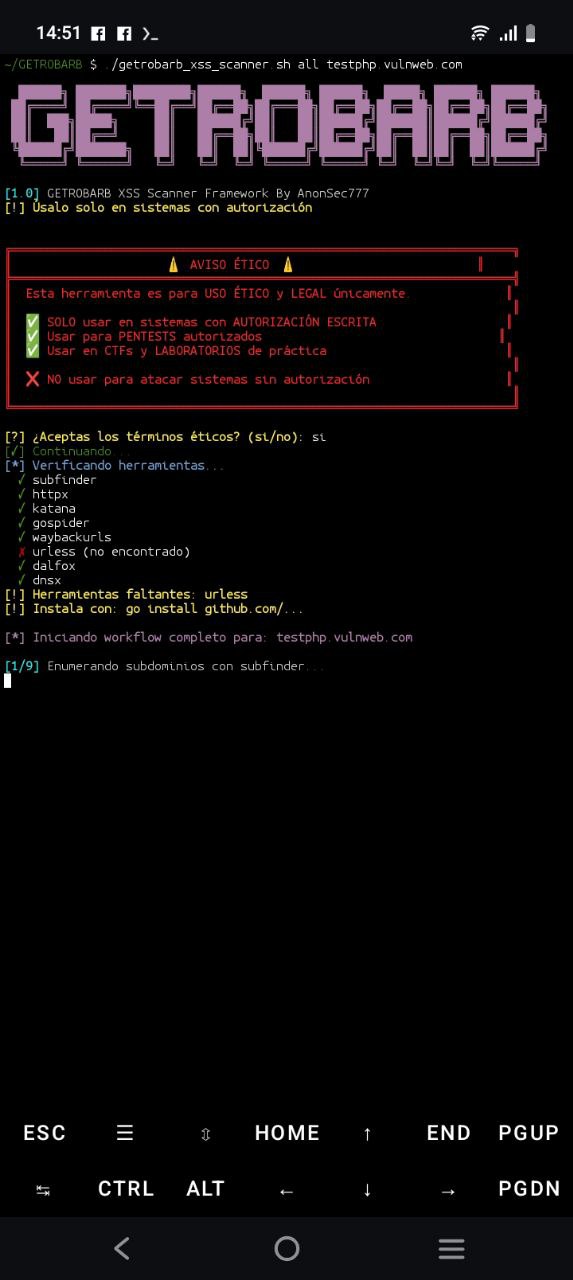 hackingteamoficial/getrobarb
Cadre automatisé de reconnaissance et de détection XSS intégrant subfinder, httpx, katana, gospider, waybackurls et dalfox en un pipeline à 9 étapes…