

Archived
pulsar
 0x0fb0/pulsar
Plateforme de scan d'empreinte réseau. Découvrez des domaines et exécutez périodiquement vos vérifications personnalisées.
osintreconnaissancevulnerability-scanners+6
430
 t94j0/satellite
Hébergement de payloads facile à utiliser
 thomaspatzke/burp-sessionauthtool
Plugin Burp qui aide à trouver les vulnérabilités d'escalade de privilèges
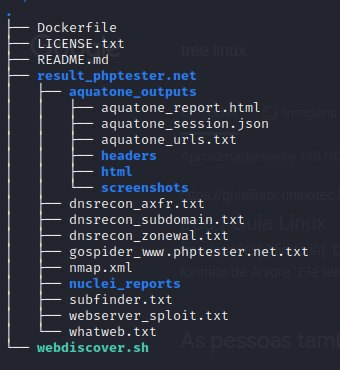 v1n1v131r4/webdiscover
Le but de ce script est d'automatiser le processus d'énumération web et de rechercher des exploits.
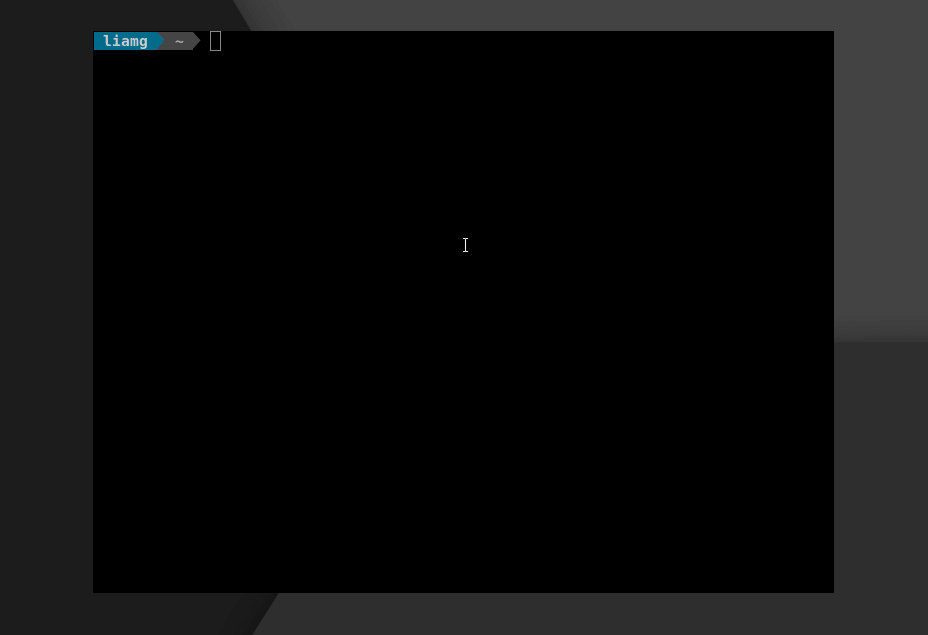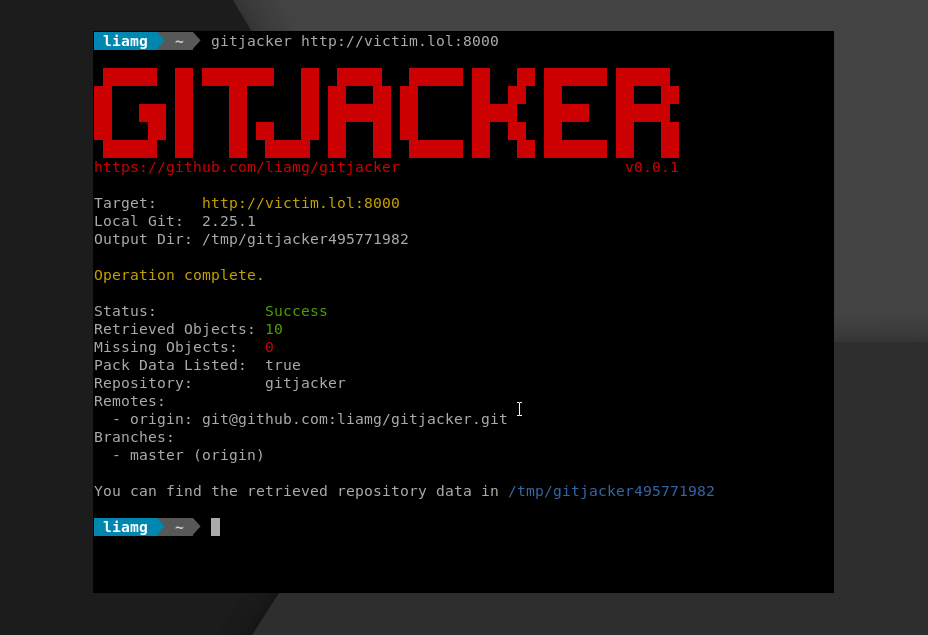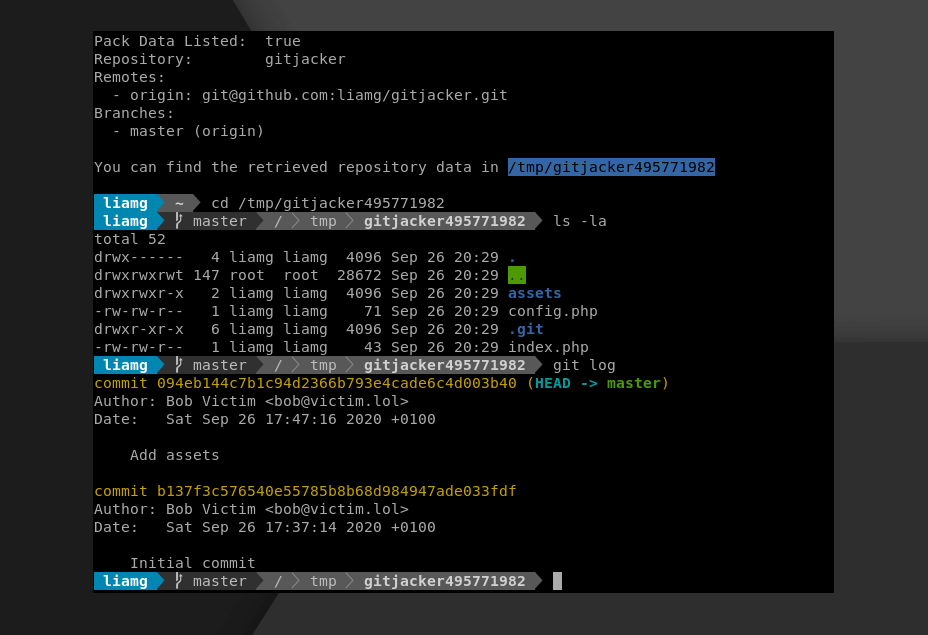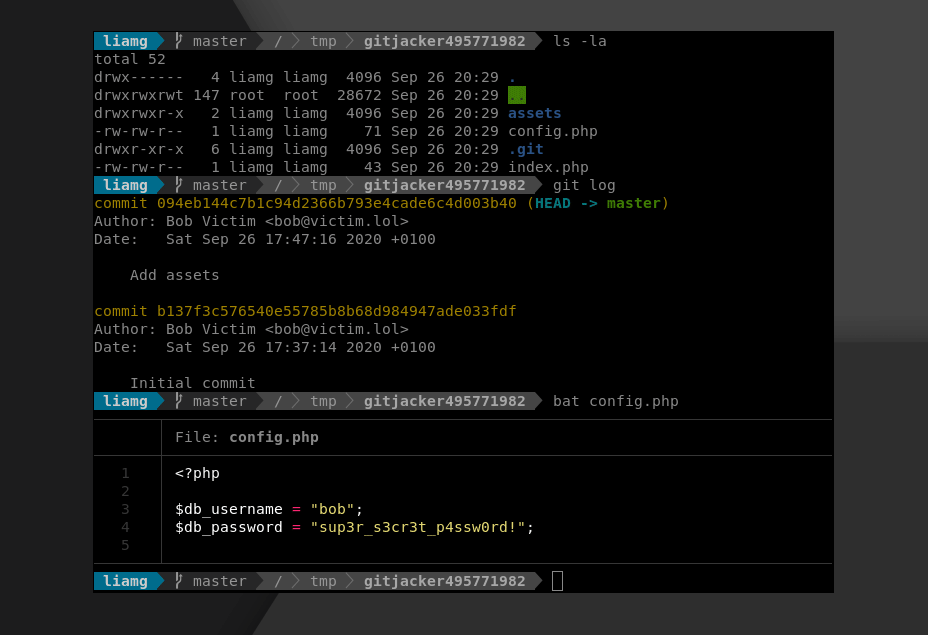 liamg/gitjacker
🔪 :octocat: Fuites de dépôts git à partir de sites web mal configurés
 manishkanyal/log4j-scanner
Un scanner de vulnérabilité Log4j est utilisé pour identifier les CVE-2021-44228 et CVE_2021_45046.
 thebinitghimire/nthim
Maintenant, l'Hôte est à Moi ! - Détection ultra-rapide de prise de contrôle de sous-domaines !
 sqlmapproject/testenv
Une collection de pages web vulnérables aux failles d'injection SQL
 kcl04/xss-pocs
Cross-Site Scripting Preuves de concept
 snicoll-scratches/spring-boot-cve-2022-22965
Démonstration du remplacement de la version du Spring Framework dans les anciennes versions de Spring Boot
 kkx600/burp_vulpscan
Plugin Burp Suite passif pour scanner CVE-2022-22947 et intégrer des POCs à haute menace dans les workflows automatisés de détection de…
 jaeles-project/jaeles-signatures
Signature par défaut pour Jaeles Scanner
 tomnomnom/waybackurls
Récupérer toutes les URL que la Wayback Machine connaît pour un domaine
 helsecert/cve-2022-22965
Scripts de détection et conseils pour la vulnérabilité CVE-2022-22965 (Spring4Shell) dans Spring Framework, incluant des scanners PowerShell et Bash…
 neargle/crx-scouter
🕵️♂️ 🔎 🕸️ Je sais que tu as installé ces extensions Chrome ci-dessous.
 johnwchadwick/cve-2009-3555-test-server
Un serveur TLS utilisant un fork personnalisé de la pile TLS Go dont l'extension d'indication de renégociation est désactivée de force.
 coreruleset/ftw
Framework piloté par YAML pour tester les règles de pare-feu d'applications Web (WAF) en utilisant les références OWASP Core Rule Set. Automatise la…
 anouarbensaad/wsvuls
Scanner de vulnérabilités de sites web en ligne de commande qui détecte les logiciels serveur obsolètes, les en-têtes HTTP non sécurisés, et extrait…