

brutus
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
packet-sniffing-analysisreconnaissanceexploit-frameworks+6
82
exbotanical/brutuscadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 vhscom/private-landing
🔐 Apprenez l'authentification en la construisant correctement. Une implémentation de référence extensible et conforme aux normes pour Cloudflare…
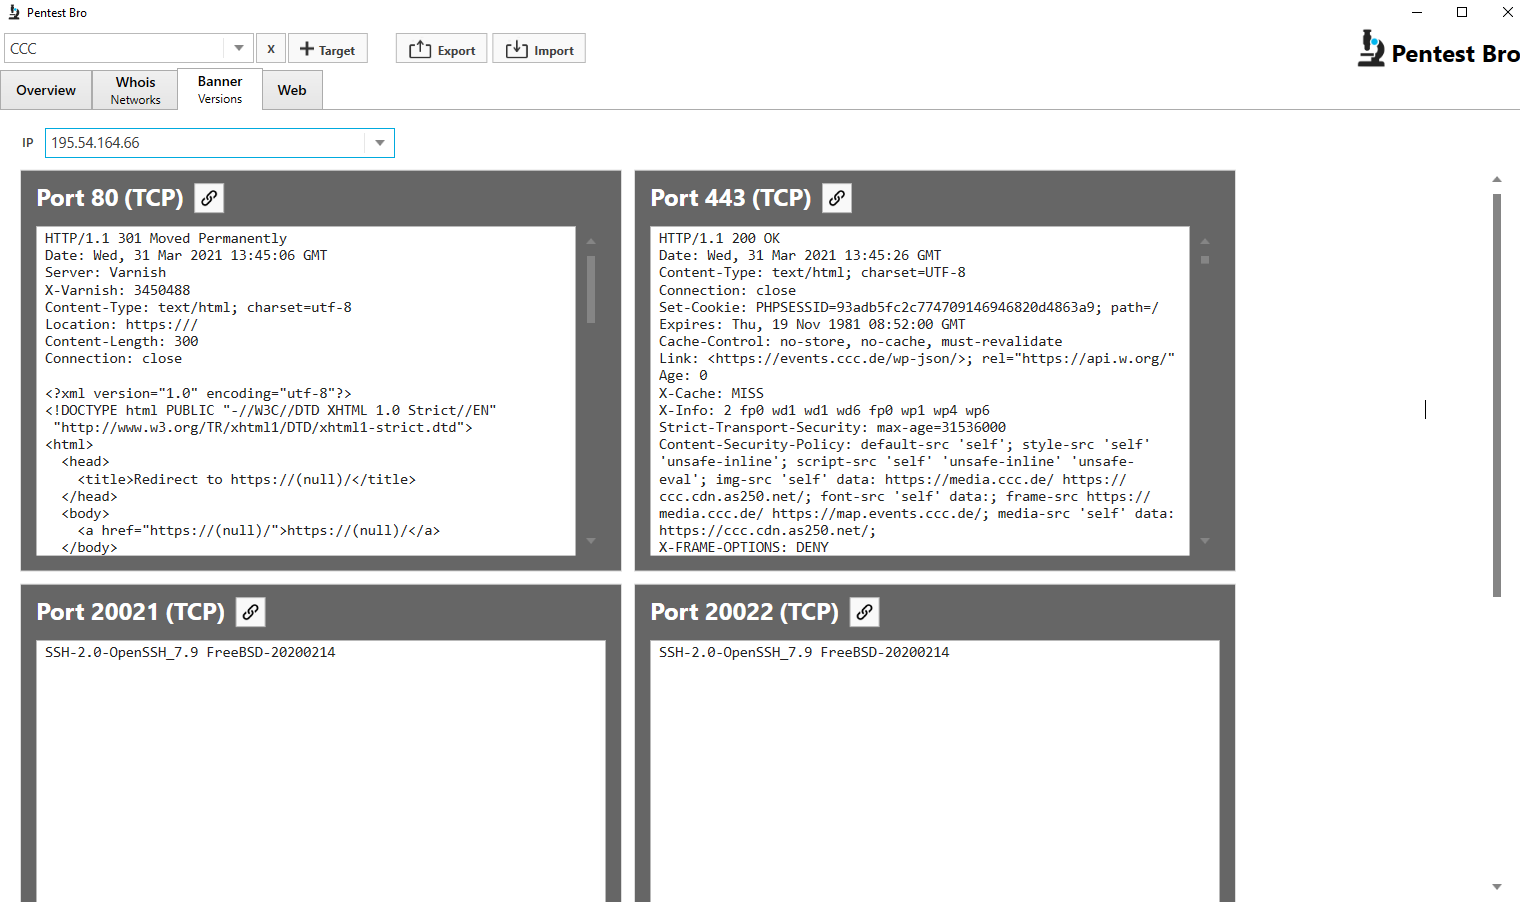 marius-rothenbuecher/pentestbro
Outil de reconnaissance basé sur Windows combinant l'énumération de sous-domaines, le scan de ports, la capture de bannières, les recherches Whois et…
 mbrg/dontgo403
Outil pour contourner les codes de réponse 40X.
 jas502n/burpsuite-plugin
Plugin Pour BurpSuite (Pentester)
 00xc/h2buster
Un scanner de force brute de répertoires web, récursif et multithreadé, sur HTTP/2.
 mr-pmillz/gofireprox
FireProx écrit en Go

 reneoliveirajr/wp_cve-2020-35489_checker
WordPress Sites Vulnerability Checker pour CVE-2020-35489 - « Usage éducatif uniquement »
 iqzer0/vulnknox
Un wrapper basé sur Go pour l'API KNOXSS afin d'automatiser les tests de vulnérabilité XSS.
 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 padayali-jd/pollyscan
Un scanner de vulnérabilités spécialisé conçu pour détecter la CVE-2024-38526, l'attaque de la chaîne d'approvisionnement Polyfill.io, aidant les…
 oways/react2shell-cve-2025-55182-checker
Outil de détection passive CVE-2025-55182 pour les composants serveur React vulnérables. Analyse package.json, bundles JavaScript, en-têtes HTTP et…
 the-cyber-ledger/tcl-xss-labs
Une plateforme de formation XSS interactive et auto-hébergée avec 33 défis de plus en plus difficiles
 umairahmadh/react-vuln-scanner
Un script bash pour scanner votre serveur à la recherche d'applications React vulnérables à **CVE-2025-55182** — une vulnérabilité critique…
 putget/cve-2024-38526
CVE-2024-38526 - Scanneur de polyfills
 markuman/aws-log4j-mitigations
Atténuation de CVE-2021-44228 log4j à l'aide de aws wafv2 avec ansible
 bk-security/auth-header-trust-rules
Règles Semgrep qui signalent les motifs de contournement d'authentification par confiance d'en-tête (classe CVE-2025-29927). Compagnon de…