

Network-Analysis-Tools
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
110
azizaltuntas/network-analysis-toolsKit d'analyse Pcap (fichier de capture) (v.1)
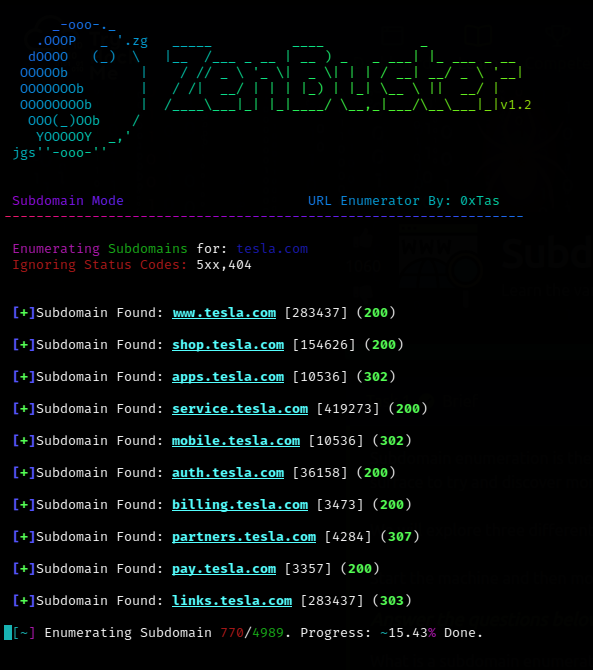 0xtas/zenbuster
Outil d'énumération d'URL/découverte de contenu multithreadé en Python.
 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…
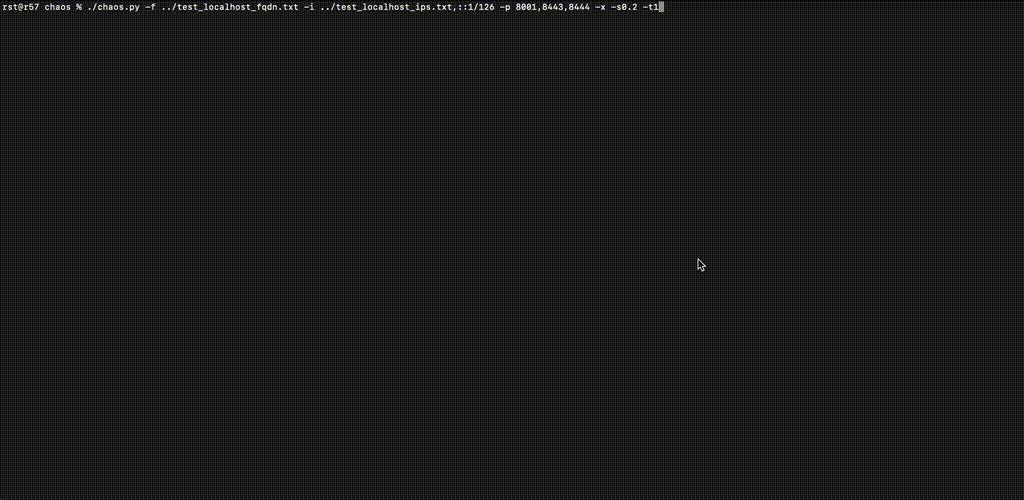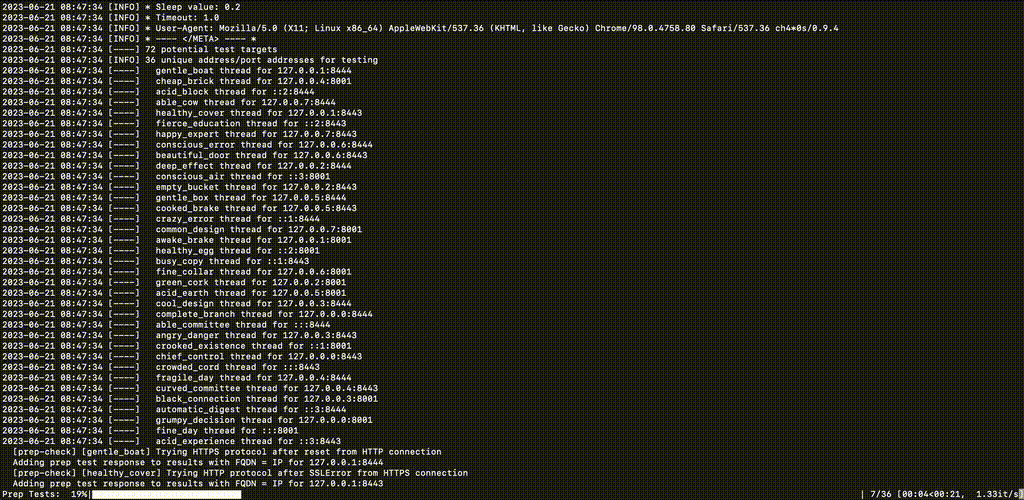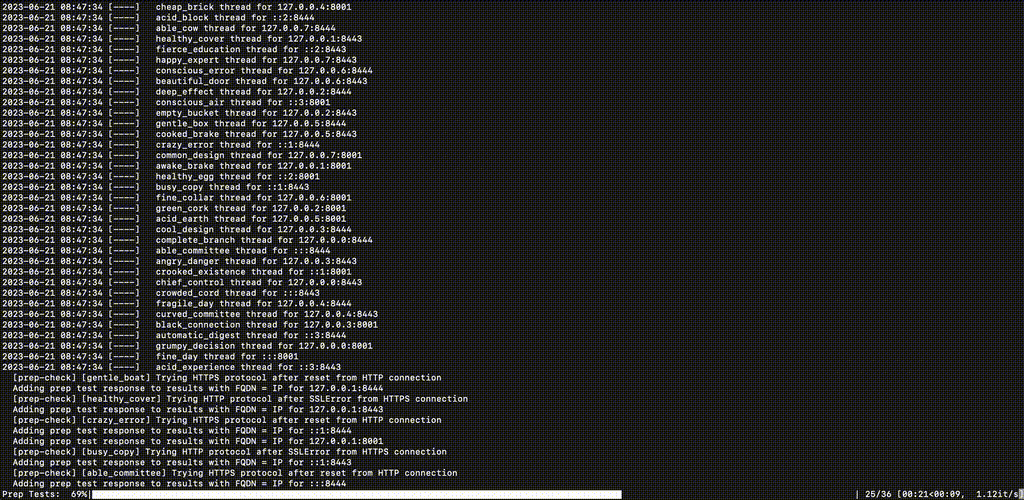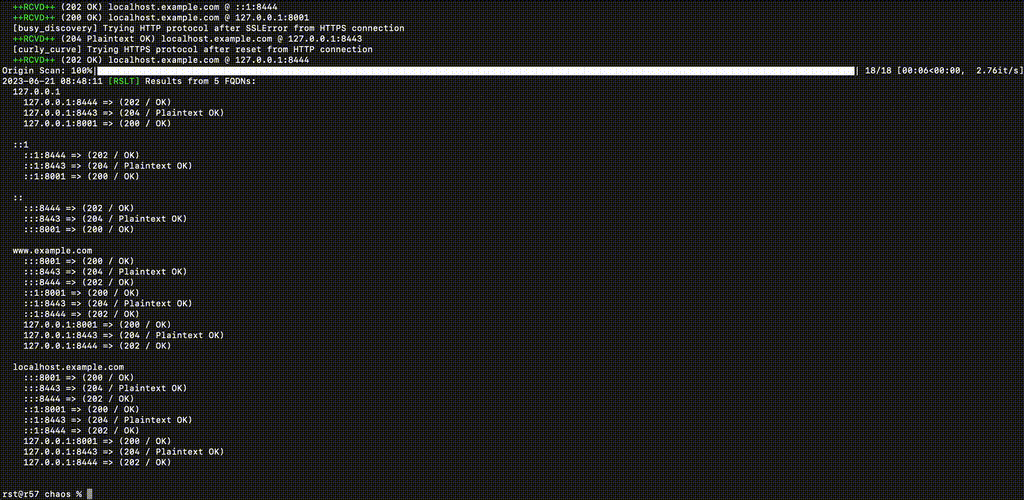 r57-labs/chaos
Utilitaire de scan d'IP d'origine développé avec ChatGPT
 shfz/shfz
Framework de fuzzing d'applications web basé sur des scénarios TypeScript
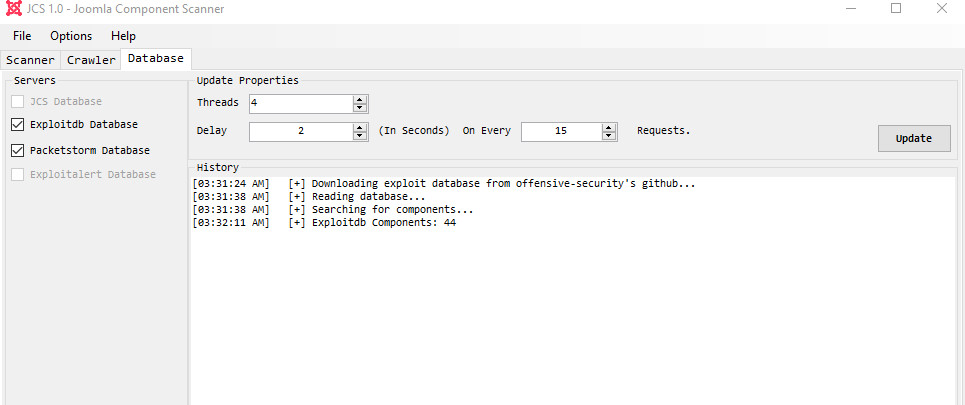 them4hd1/jcs
Scanner de vulnérabilité des composants Joomla
 fa-pengfei/ngwaf
Première itération du WAF de rétroaction basé sur ML
 peewpw/domainfrontdiscover
Scripts et résultats pour trouver les domaines frontables CloudFront
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
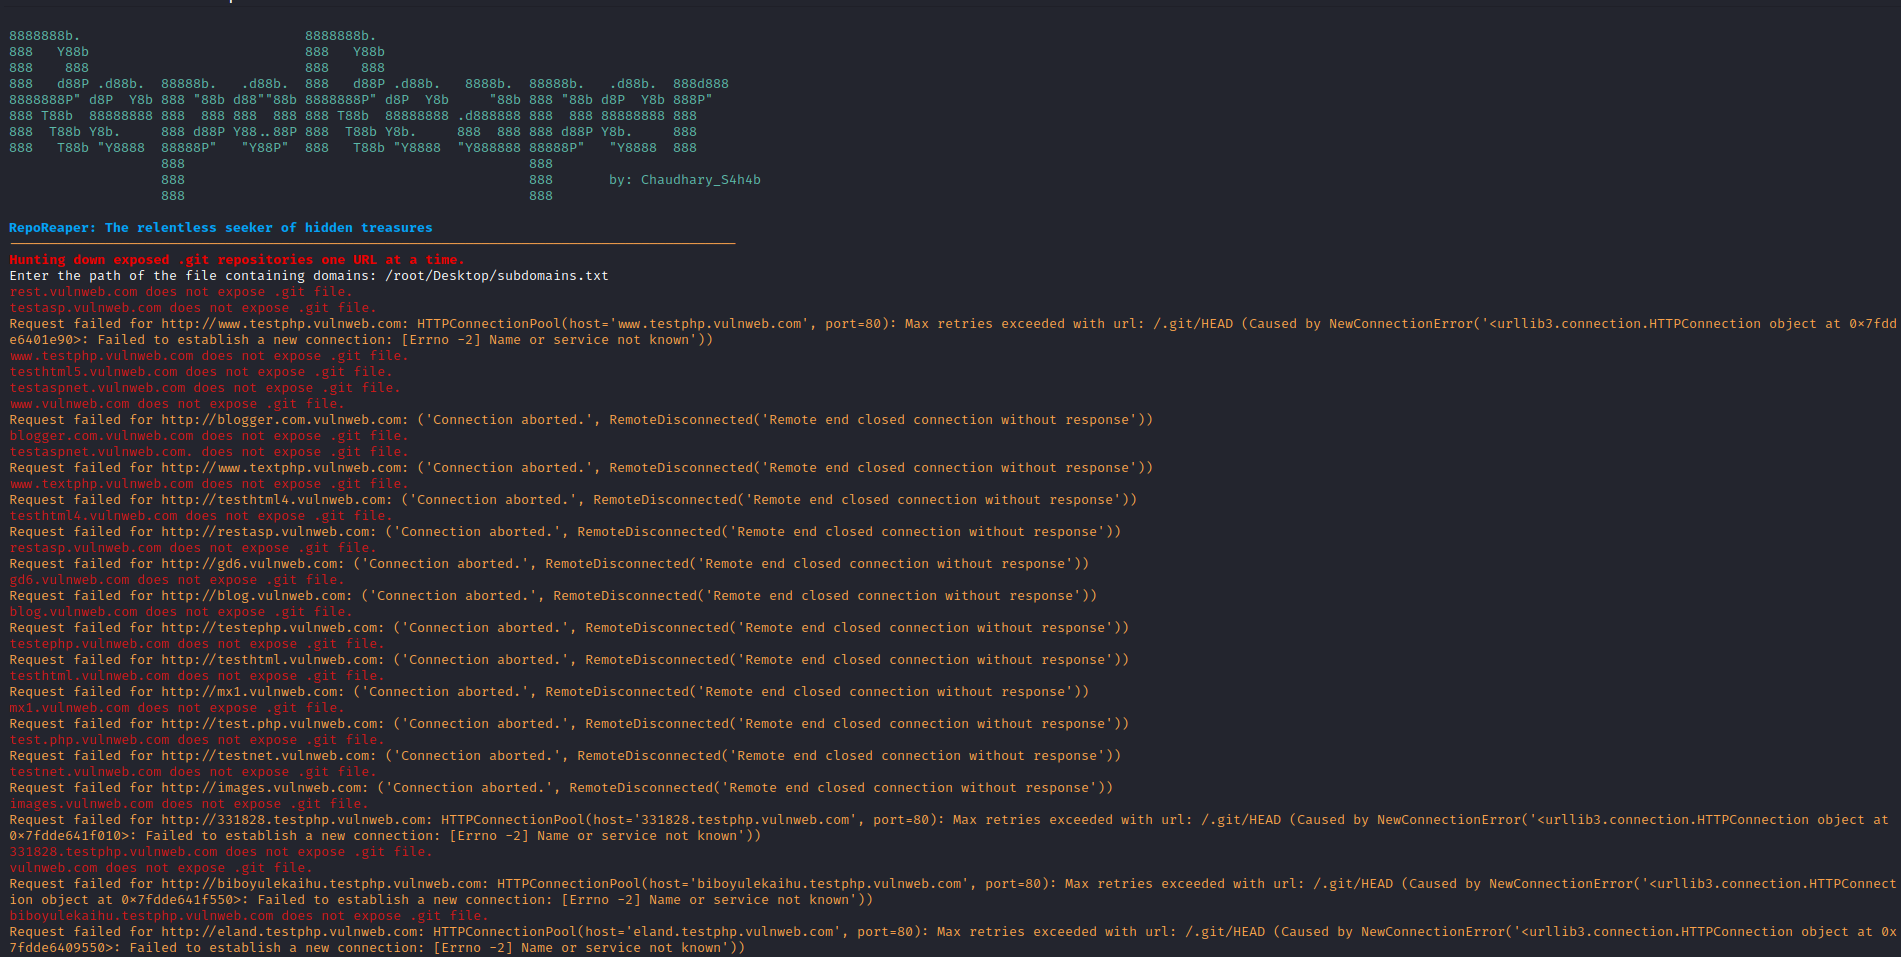 chaudharyarjun/reporeaper
Scanner automatisé qui identifie les dépôts .git exposés à travers les domaines et sous-domaines, permettant une détection rapide des fuites…
 olizimmermann/phishcollector
PhishCollector est un framework de recherche pour collecter, analyser et suivre les sites de phishing.
 sn1r/mass-assigner
Outil automatisé pour détecter les vulnérabilités de « mass assignment » en extrayant des paramètres d’une requête HTTP et en les appliquant à une…
 am-i-being-pwned/pgp-tools
Extension de navigateur open source pour le chiffrement, déchiffrement et signature PGP. Moteur Rust/WASM avec déverrouillage WebAuthn PRF,…
 aarocy/recon-scan
Recon-Scan : reconnaissance passive open source avec analyse de sécurité basée sur l'IA. Zéro intervention, axé développeur et respectueux de la vie…

 cliffe/breakescape
Moteur Rails montable proposant plus de 24 scénarios d'escape room de cybersécurité avec mots de passe randomisés, dialogues NPC compilés JIT et une…
 eslam3kl/meoweye
MeowEye est un scanner en temps réel permettant d'identifier de multiples vulnérabilités web dans des applications en ligne.
 sevenolu7/malicious-url-detection-open-source
Nous avons collecté le code open source existant pour la détection d'URL malveillantes.