
webshell-analyzer
 tstillz/webshell-analyzer
Scanneur et analyseur de shells web.
static-analysisvulnerability-scannersforensics+2
113
tstillz/webshell-analyzerScanneur et analyseur de shells web.

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 hueristiq/xcrawl3r
Parcourez récursivement des pages web pour découvrir toutes les URL en suivant les liens, en analysant les sitemaps et les fichiers robots.txt. Idéal…
 irsdl/burpsuitesharpenerex
This extension enhances Burp Suite by adding several UI and functional features, making it more user-friendly.
 ingokl/httpuploadexfil
Un serveur HTTP simple pour livrer et exfiltrer des fichiers/données lors, par exemple, de CTFs.
 jimywork/certstreamcatcher
Cet outil est basé sur regex avec des normes efficaces pour détecter les sites de phishing en temps réel en utilisant certstream et peut également…
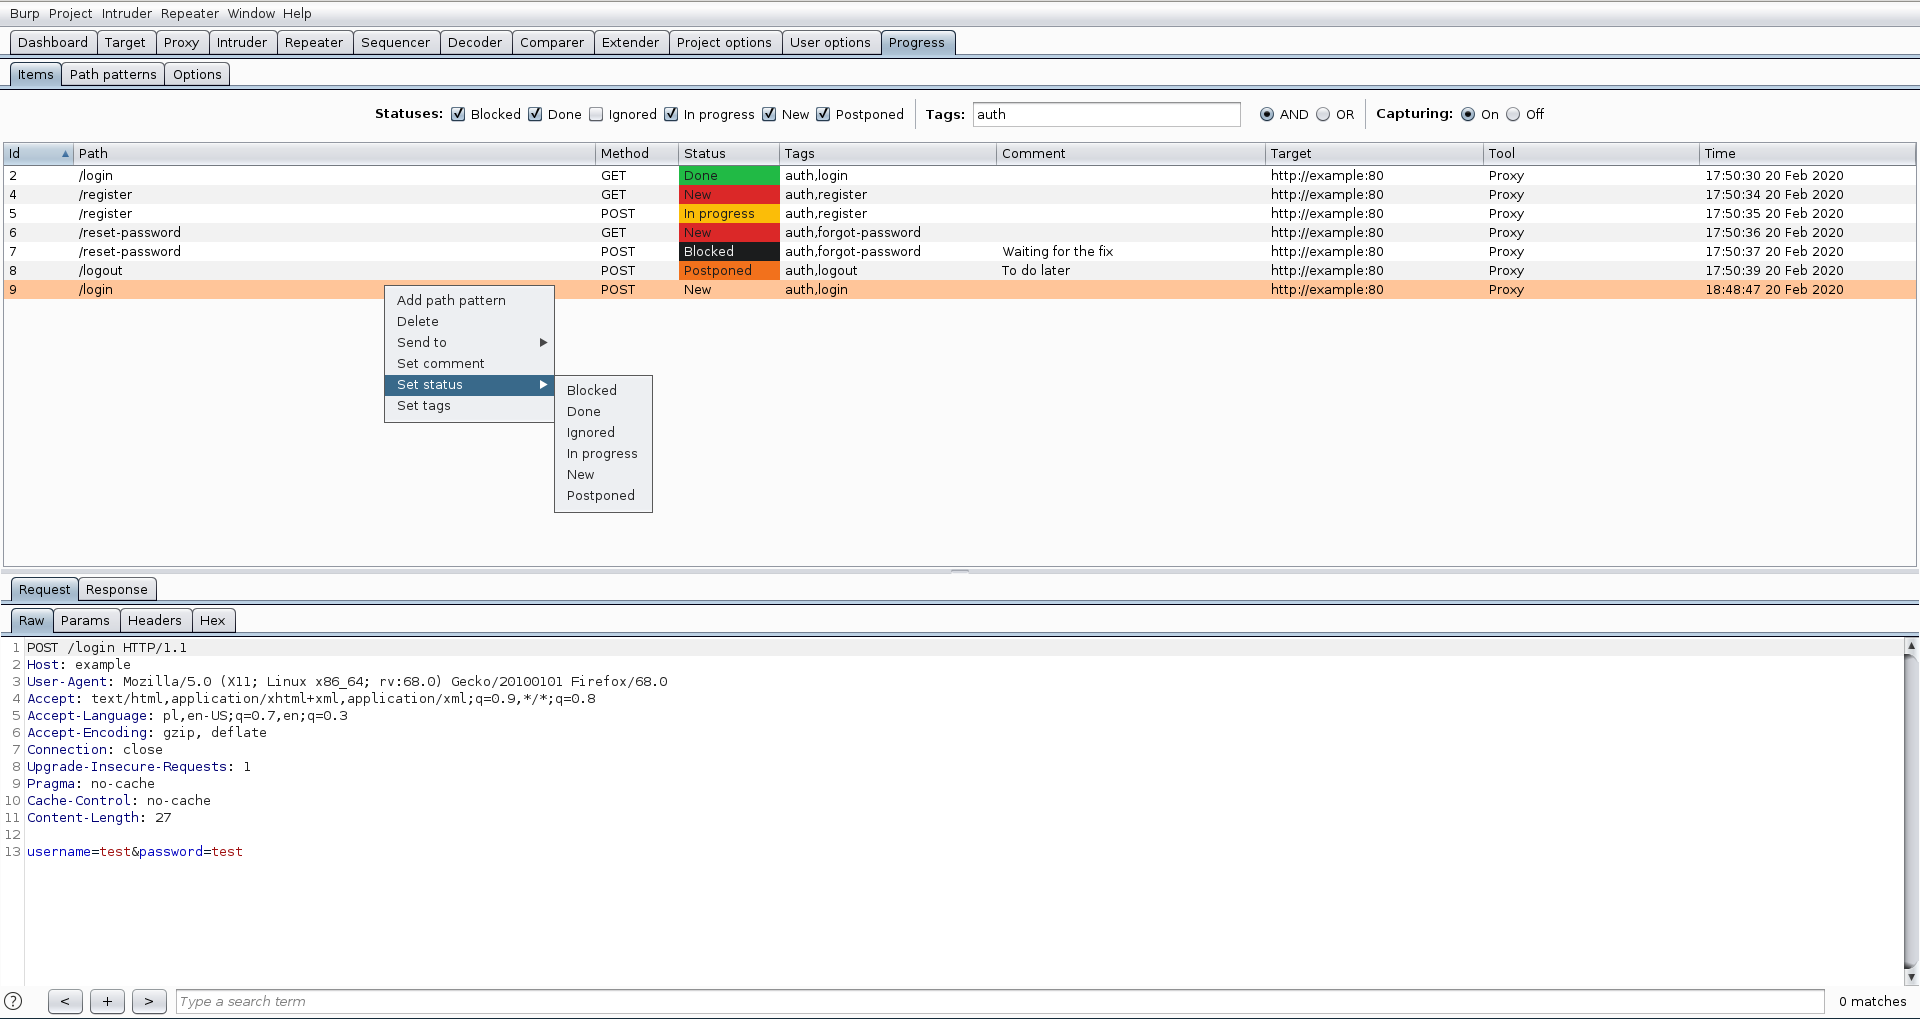 dariusztytko/progress-burp
Extension Burp Suite pour suivre la progression de l'évaluation des vulnérabilités
 callforpapers-source/jshole
Un scanner de vulnérabilités de composants JavaScript, basé sur RetireJS
 friparia/nginx_rift_scan_cve_2026_42945
Analyse CVE de réécriture Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
 mindpatch/startpage-parser
analyse des résultats de recherche du moteur de recherche Startpage (basé sur les résultats de google.com)
 disclose/policymaker
Un générateur gratuit, open-source, multilingue, basé sur des modèles, de politique VDP, de clause de port sécurisé, de securitytxt et de DNS…
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
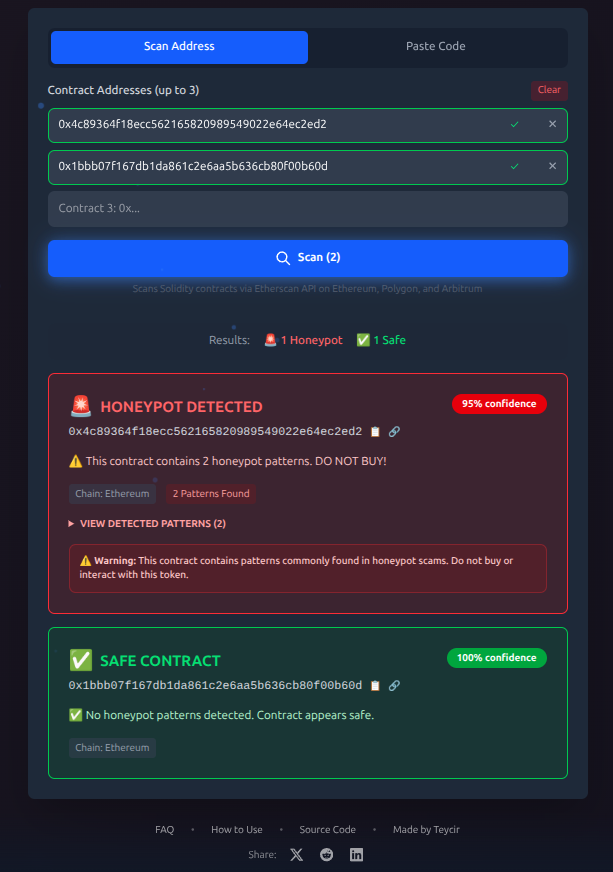 teycir/honeypotscan
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…
 crussella0129/tricorne
un remix Fedora axé sur le pentesting et l'outillage purple hat
 0xrlawrence/pribado
Plateforme de confidentialité zero-knowledge pour la gestion confidentielle de clés API, coffre-fort chiffré et chat sécurisé. Conçue sur les TEE…
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 honeyb33z/cve-2020-11023-scanner
Analyseur statique pour les vulnérabilités XSS CVE-2020-11023 en JavaScript. Détecte les versions vulnérables de jQuery et les motifs dangereux de…
 rxerium/responsible-disclosure-email-gathering
Un flux de travail pour collecter les e-mails de divulgation responsable à partir d'un ou plusieurs hôtes donnés.