
mitmproxy2swagger
 alufers/mitmproxy2swagger
Rétro-ingénierie automatique des API REST en capturant le trafic
reverse-engineeringinformation-gatheringweb-security+1
9.6k
alufers/mitmproxy2swaggerRétro-ingénierie automatique des API REST en capturant le trafic
 paragonie/awesome-appsec
Une liste organisée de ressources pour apprendre la sécurité des applications
 redsiege/eyewitness
Outil automatisé de capture d'écran web pour la reconnaissance, capturant les visuels des sites, les en-têtes des serveurs et identifiant les…
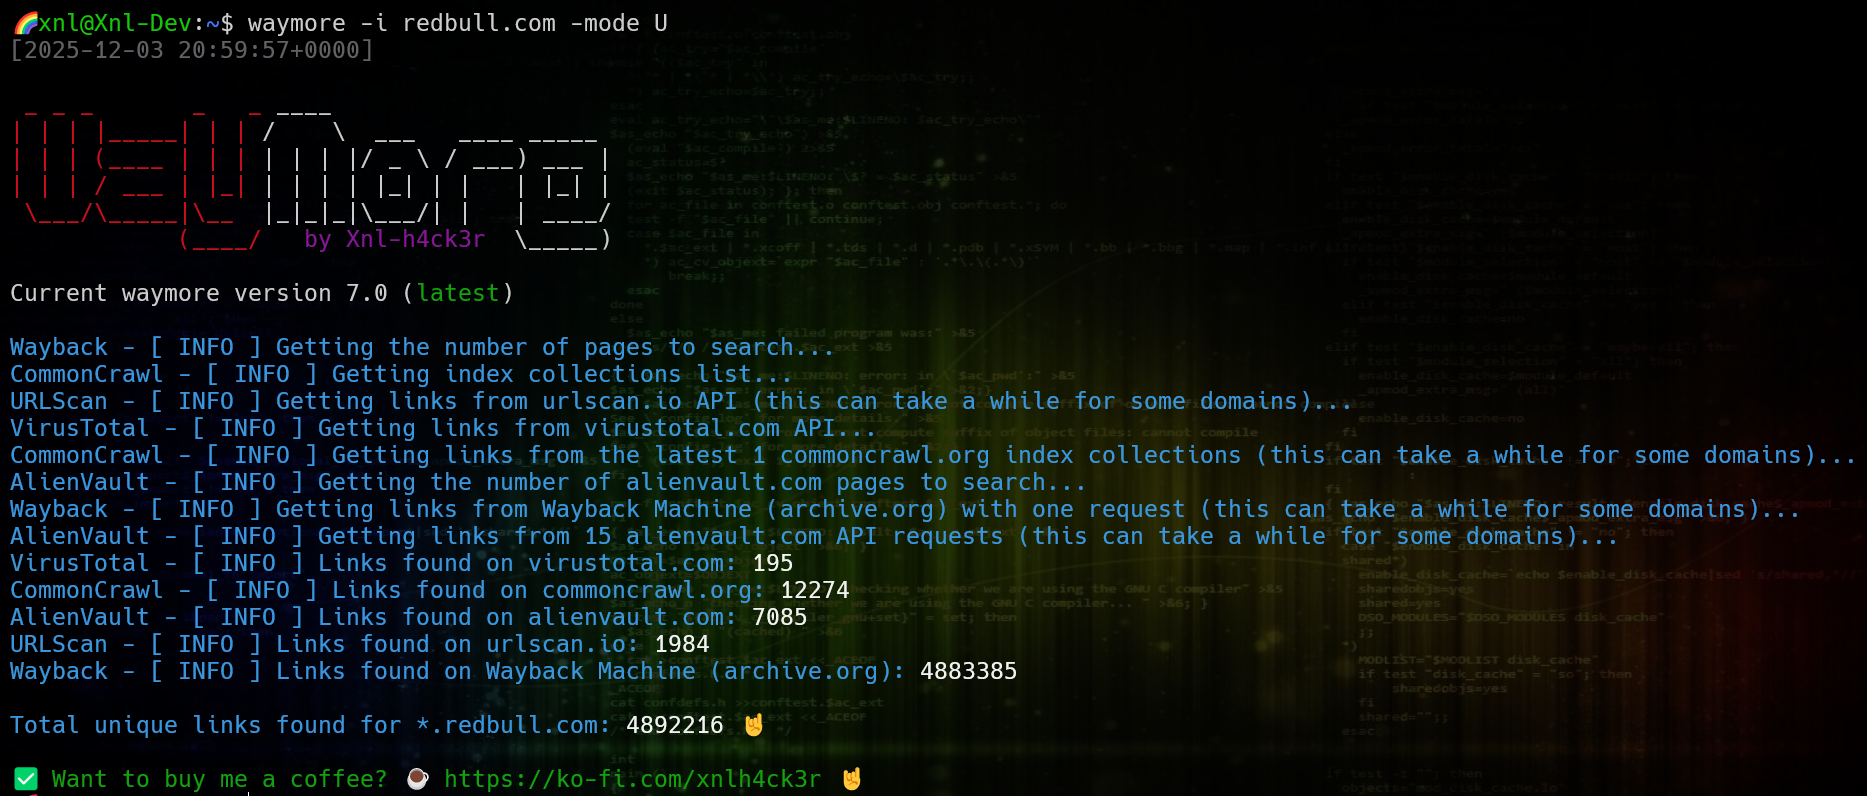 xnl-h4ck3r/waymore
Trouvez bien plus à partir de la Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive et Intelligence X !
 owasp/api-security
Document des 10 principaux risques de sécurité des API maintenu par l'OWASP et portail de documentation avec les meilleures pratiques pour créer,…
 evilcos/xssor2
XSS'OR - Hackez avec JavaScript.
 wangyihang/githacker
🕷️ Un outil d'exploitation de dossier `.git` capable de restaurer l'intégralité du dépôt Git, y compris le stash, les branches communes et les tags…
 ztgrace/changeme
Un scanner d'identifiants par défaut.
 dionach/cmsmap
CMSmap est un scanner open source de CMS écrit en Python qui automatise le processus de détection des failles de sécurité des CMS les plus populaires.
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
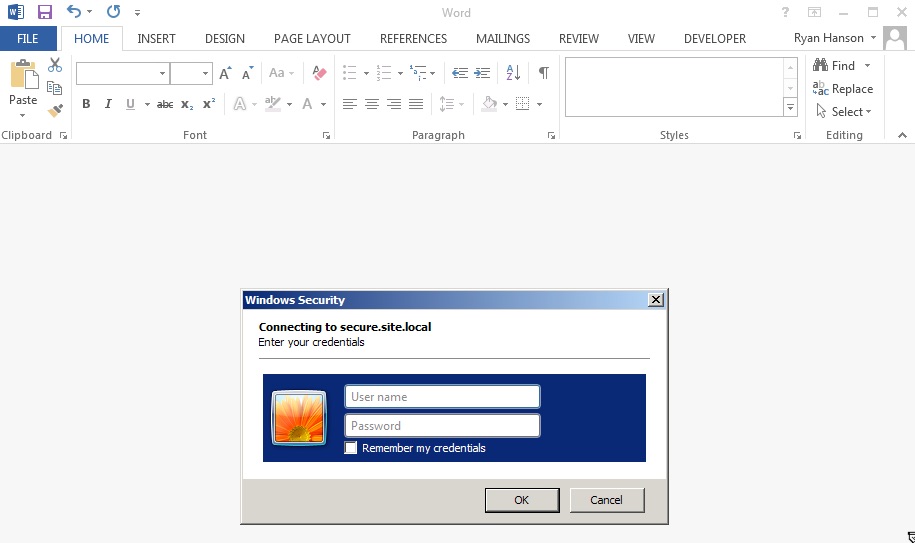 ryhanson/phishery
Un récolteur d'identifiants avec authentification de base activé par SSL et un injecteur d'URL dans un modèle de document Word
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress
 chvancooten/bugbountyscanner
Un script Bash et une image Docker pour la reconnaissance Bug Bounty. Conçu pour une utilisation headless.
 tomnomnom/qsreplace
Accepter les URL sur l'entrée standard, remplacer toutes les valeurs de la chaîne de requête par une valeur fournie par l'utilisateur
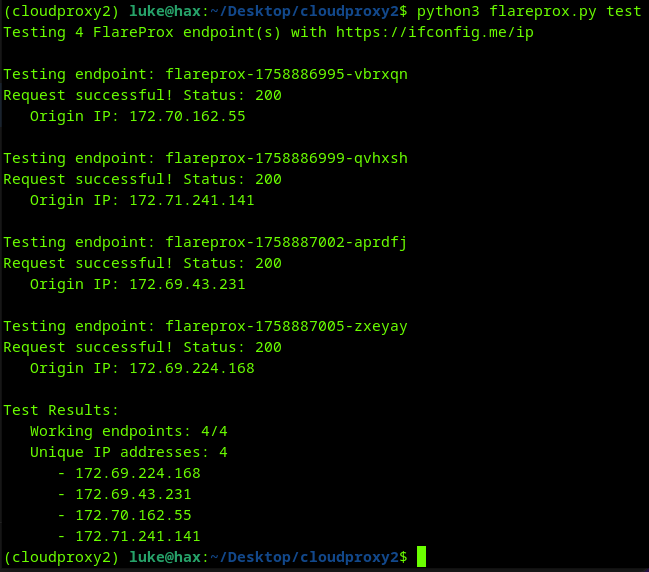 mrturvey/flareprox
Utilisez Cloudflare pour créer des proxies HTTP de passage afin d'obtenir une rotation d'IP unique, similaire à fireprox
 nccgroup/abptts
Tunneling TCP via HTTP/HTTPS pour les serveurs d'applications web
 renniepak/cspbypass
CSPBypass.com, un outil conçu pour aider les hackers éthiques à contourner les politiques de sécurité de contenu (CSP) restrictives et à exploiter…
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | Livres | Aides-mémoire | Listes de contrôle | Outils | Listes de mots | Plus