

Karkinos
 helich0pper/karkinos
Couteau suisse pour les tests de pénétration et les CTF de hacking avec : Gestion des shells inversés - Encodage/Décodage - Chiffrement/Déchiffrement…
password-crackingencryption-decryption-toolsport-scanning+5
418
helich0pper/karkinosCouteau suisse pour les tests de pénétration et les CTF de hacking avec : Gestion des shells inversés - Encodage/Décodage - Chiffrement/Déchiffrement…
 warflop/cloudbunny
CloudBunny est un outil permettant de capturer la véritable IP du serveur qui utilise un WAF comme proxy ou protection. Dans cet outil, nous avons…
 nicholasaleks/graphql-threat-matrix
Cadre de menaces GraphQL utilisé par les professionnels de la sécurité pour rechercher les lacunes de sécurité dans les implémentations GraphQL.
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
 robocoder/rips-scanner
RIPS - Un analyseur statique de code source pour les vulnérabilités dans les scripts PHP
 benso-io/posta
Extension de navigateur pour suivre, inspecter et exploiter les vulnérabilités postDocument inter-documents avec des capacités de rejeu et de…
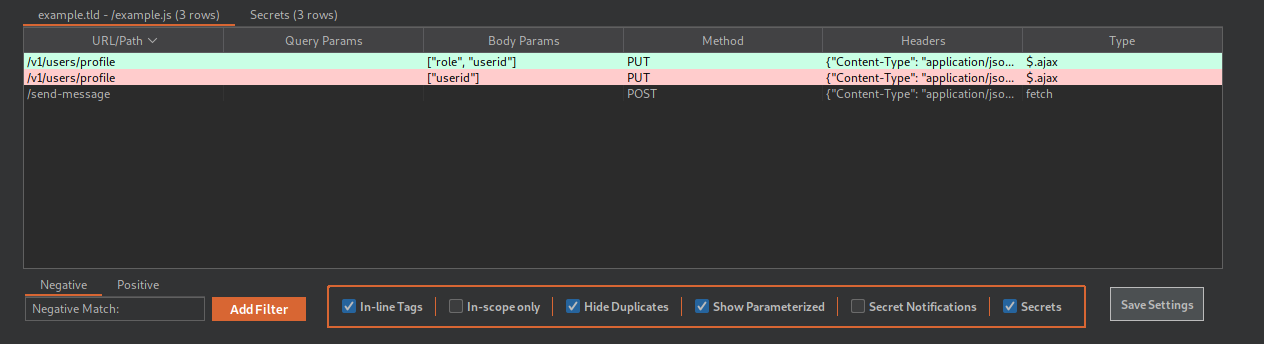 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
 c0rv4x/project-black
Contrôle de progression Pentest/BugBounty avec modules de scan
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
 tismayil/ohmybackup
Analyser les répertoires et fichiers de sauvegarde de la victime
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 andromeda1957/netpwn
Outil conçu pour automatiser les tâches de pentesting.
 dosx-dev/websafecompiler
Un puissant compilateur/obfuscateur de sites web à des fins d'optimisation ou de protection de la propriété intellectuelle.
 owasp/secure-agent-playbook
Projet de playbook d'agent sécurisé OWASP
 digeex/raider
DÉPRÉCIÉ, veuillez utiliser le nouveau dépôt d'OWASP : https://github.com/OWASP/raider
 csalab-id/csaf
Cadre de sensibilisation à la cybersécurité (CSAF)
 umutcamliyurt/subhunter
Scanner rapide de prise de contrôle de sous-domaines qui vérifie les enregistrements CNAME DNS par rapport à des empreintes connues pour détecter les…