
turbo-intruder
 portswigger/turbo-intruder
Extension Burp Suite à haute vitesse pour envoyer de grands volumes de requêtes HTTP avec une pile personnalisée, une configuration d'attaque basée…
vulnerability-analysisweb-securityfuzzing+1
1.8k
portswigger/turbo-intruderExtension Burp Suite à haute vitesse pour envoyer de grands volumes de requêtes HTTP avec une pile personnalisée, une configuration d'attaque basée…
 mak-/parameth
Cet outil peut être utilisé pour découvrir par force brute les paramètres GET et POST.
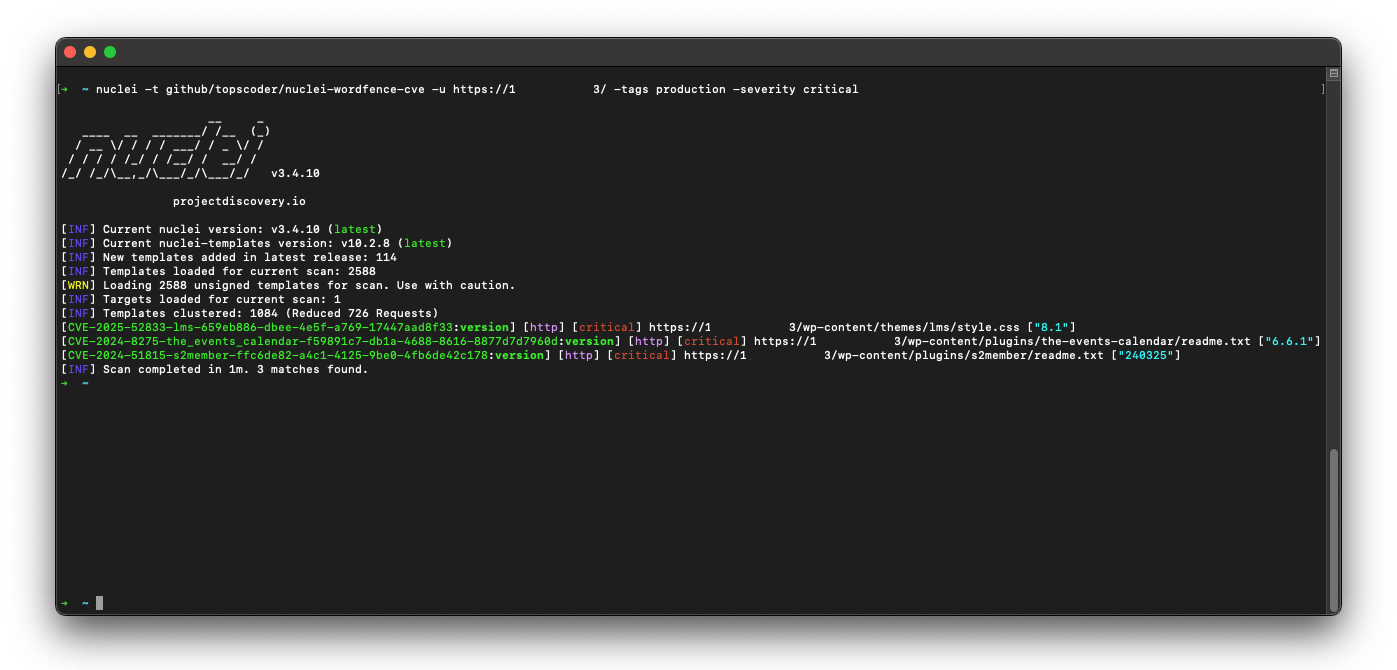 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 ajinabraham/cmsscan
Scanner CMS : Analyser les sites WordPress, Drupal, Joomla, vBulletin pour des problèmes de sécurité.
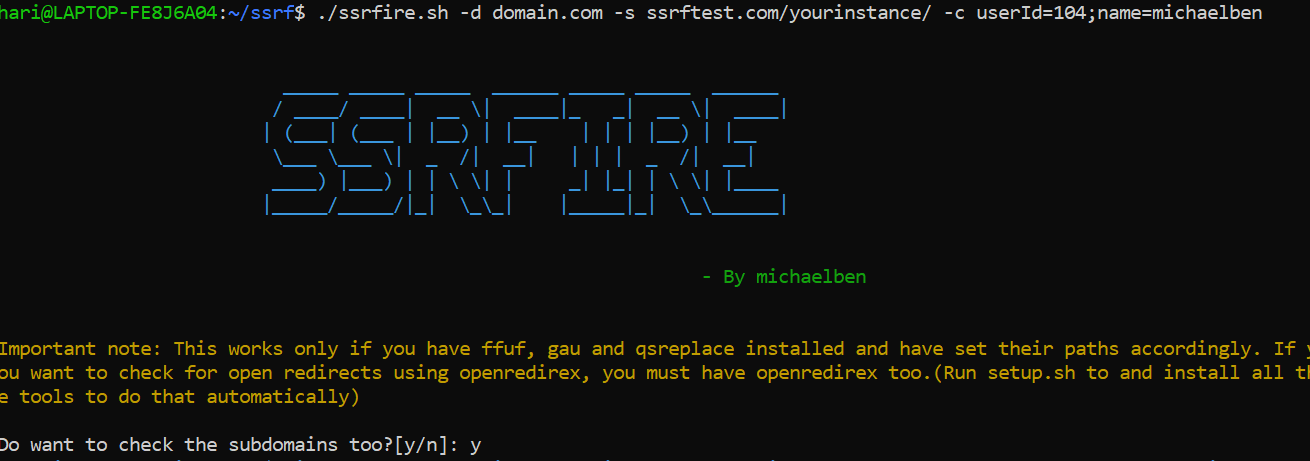 ksharinarayanan/ssrfire
Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…
 brosck/mantra
「🔑」Un outil utilisé pour traquer les fuites de clés API dans les fichiers JS et les pages
 renwax23/xsstron
Navigateur Electron JS pour trouver automatiquement des vulnérabilités XSS
 kleiton0x00/ppmap
Un outil de scan/exploitation écrit en GO, qui exploite la Prototype Pollution côté client pour mener à une XSS en utilisant des gadgets connus.
 mazen160/firefox-security-toolkit
Un outil qui transforme les navigateurs Firefox en une suite de tests d'intrusion
 charlie-belmer/nosqli
Outil CLI d'injection NoSQL, pour trouver des sites web vulnérables utilisant MongoDB.
 r3curs1v3-pr0xy/sub404
Un outil Python pour vérifier les vulnérabilités de prise de contrôle de sous-domaine
 teknogeek/ssrf-sheriff
Un simple sheriff de test SSRF écrit en Go.
 capture0x/lfi-finder
Scanner automatisé pour détecter les vulnérabilités d'inclusion locale de fichier (LFI) dans les applications web en analysant les URLs et en testant…
 runanywhereai/on-device-browser-agent
Automatisation de navigateur IA sur appareil avec WebLLM. Pas de cloud, pas de clés API, entièrement privé.
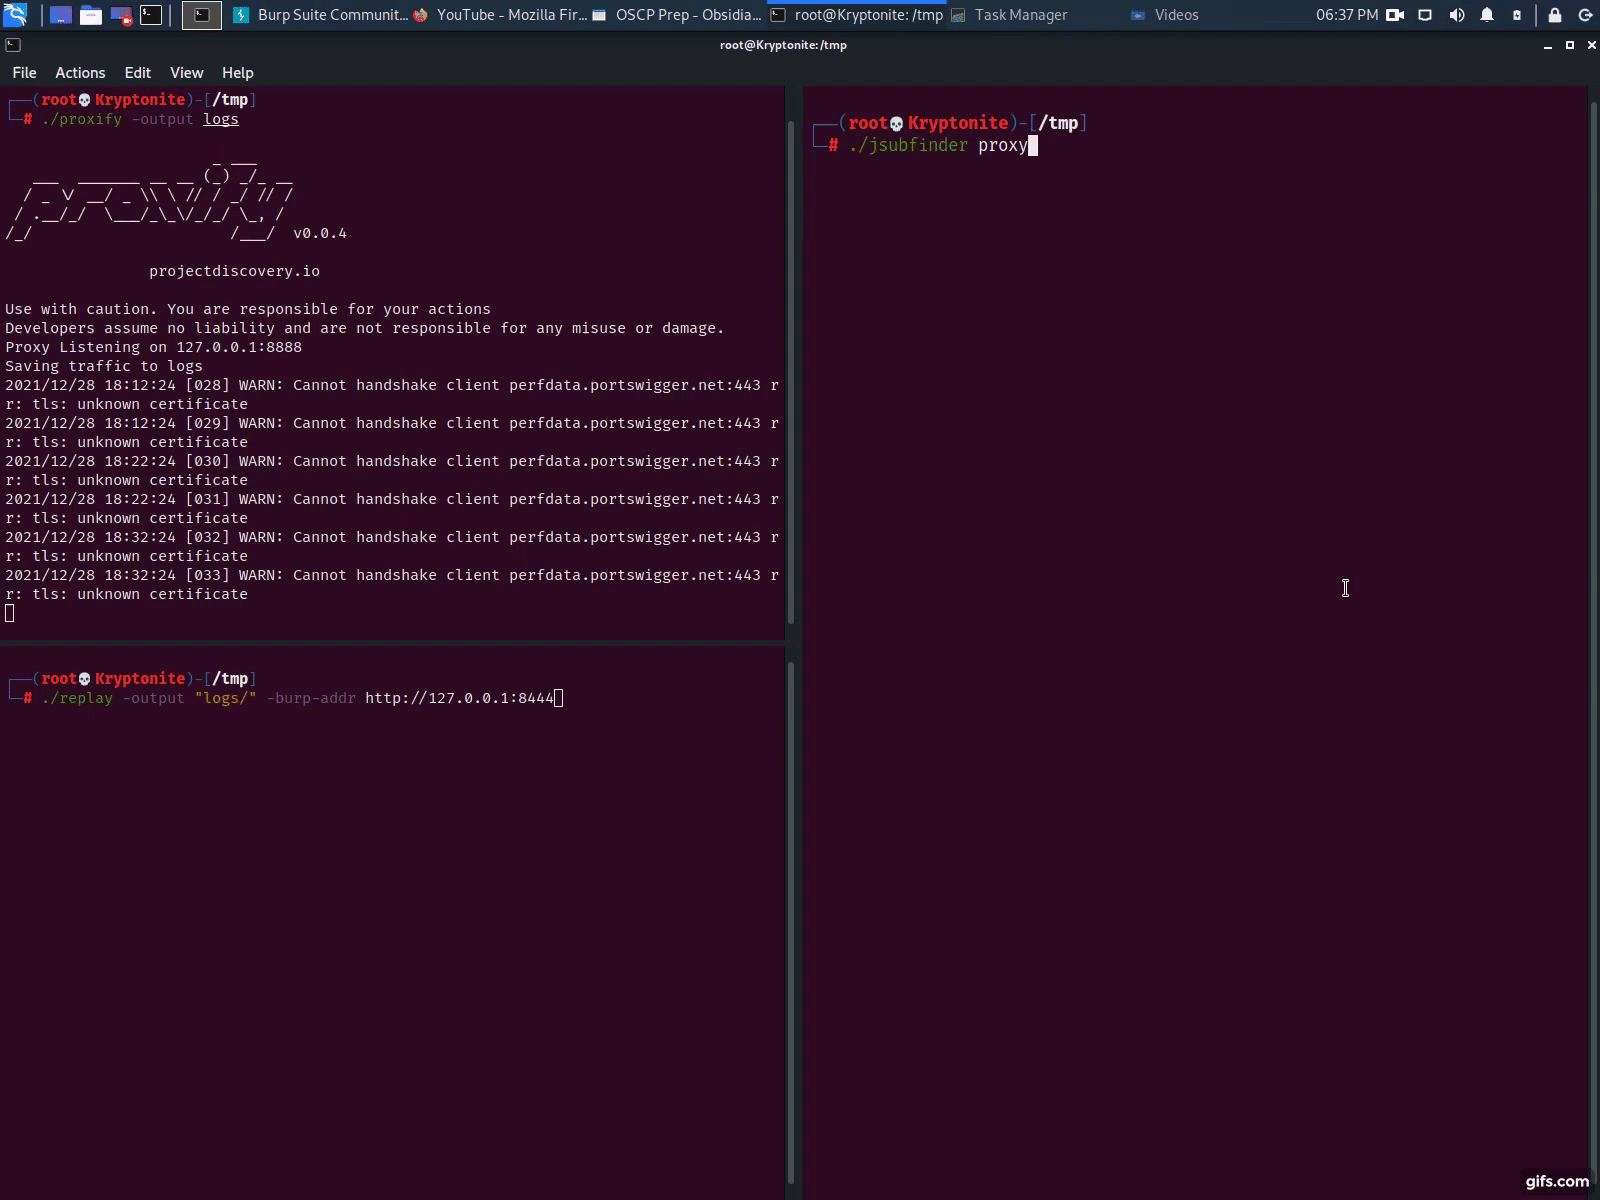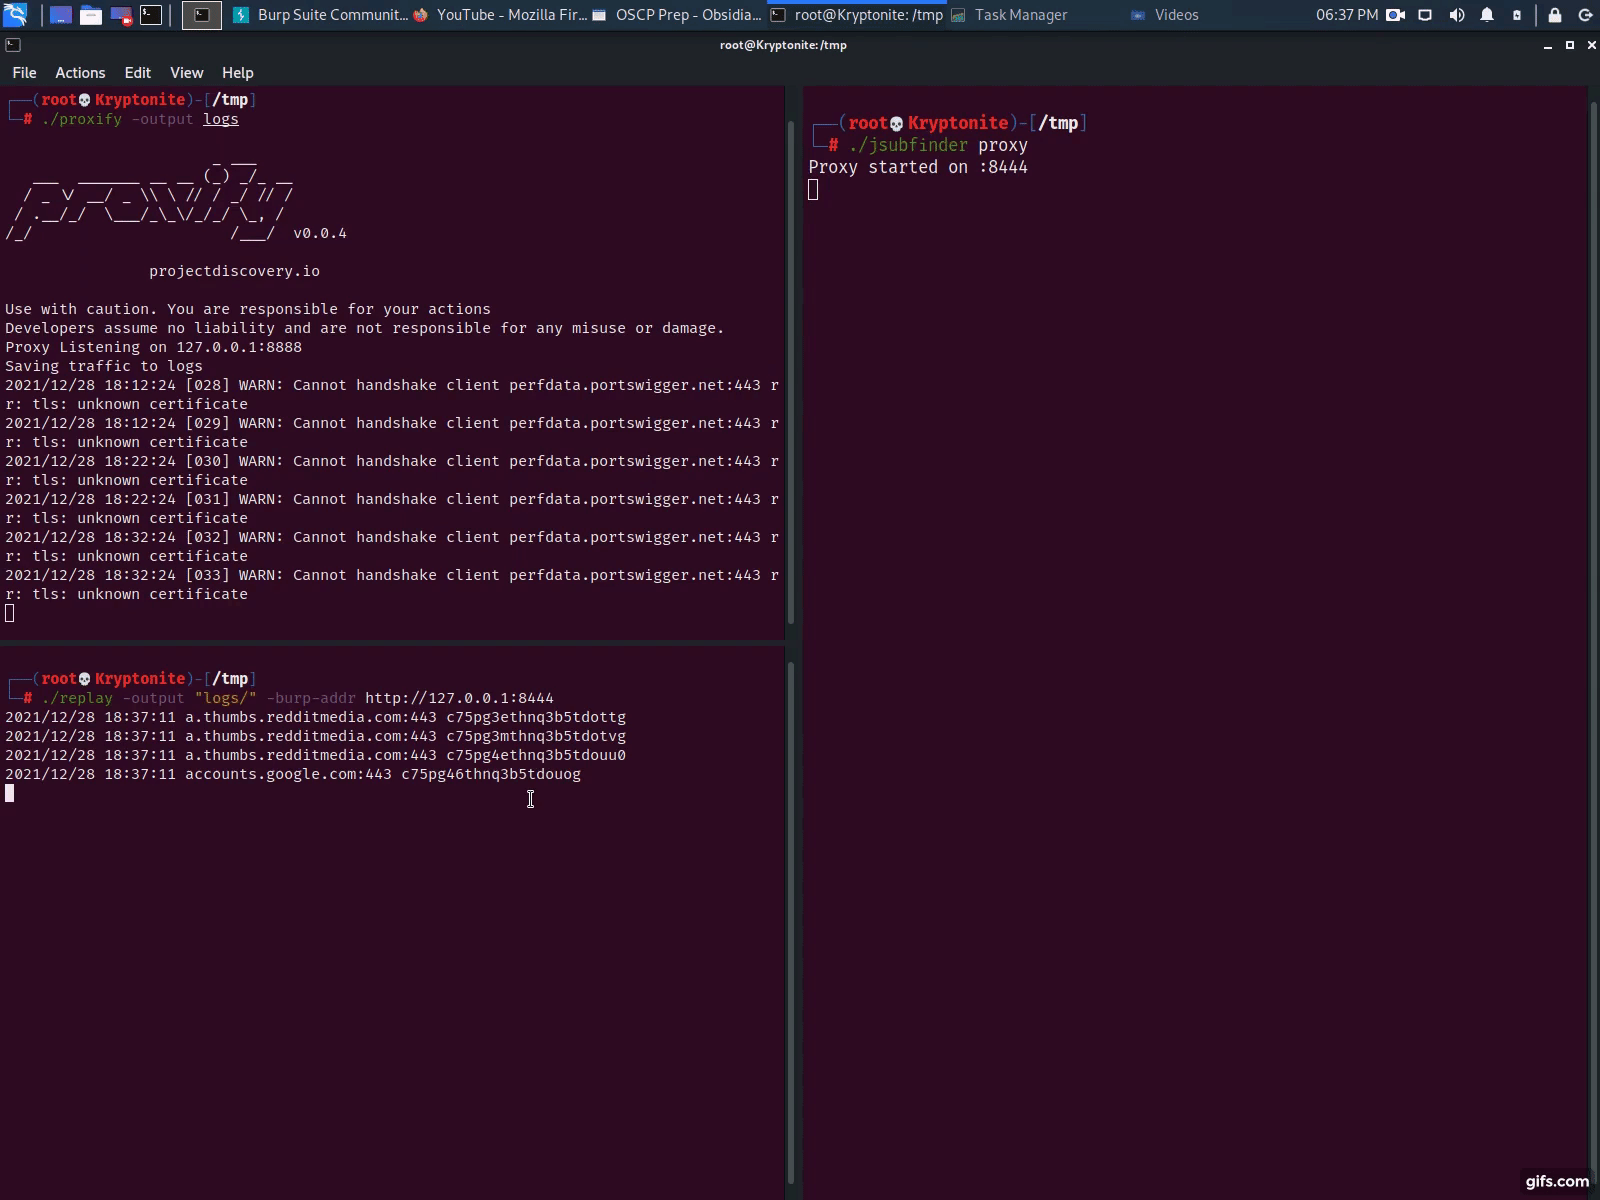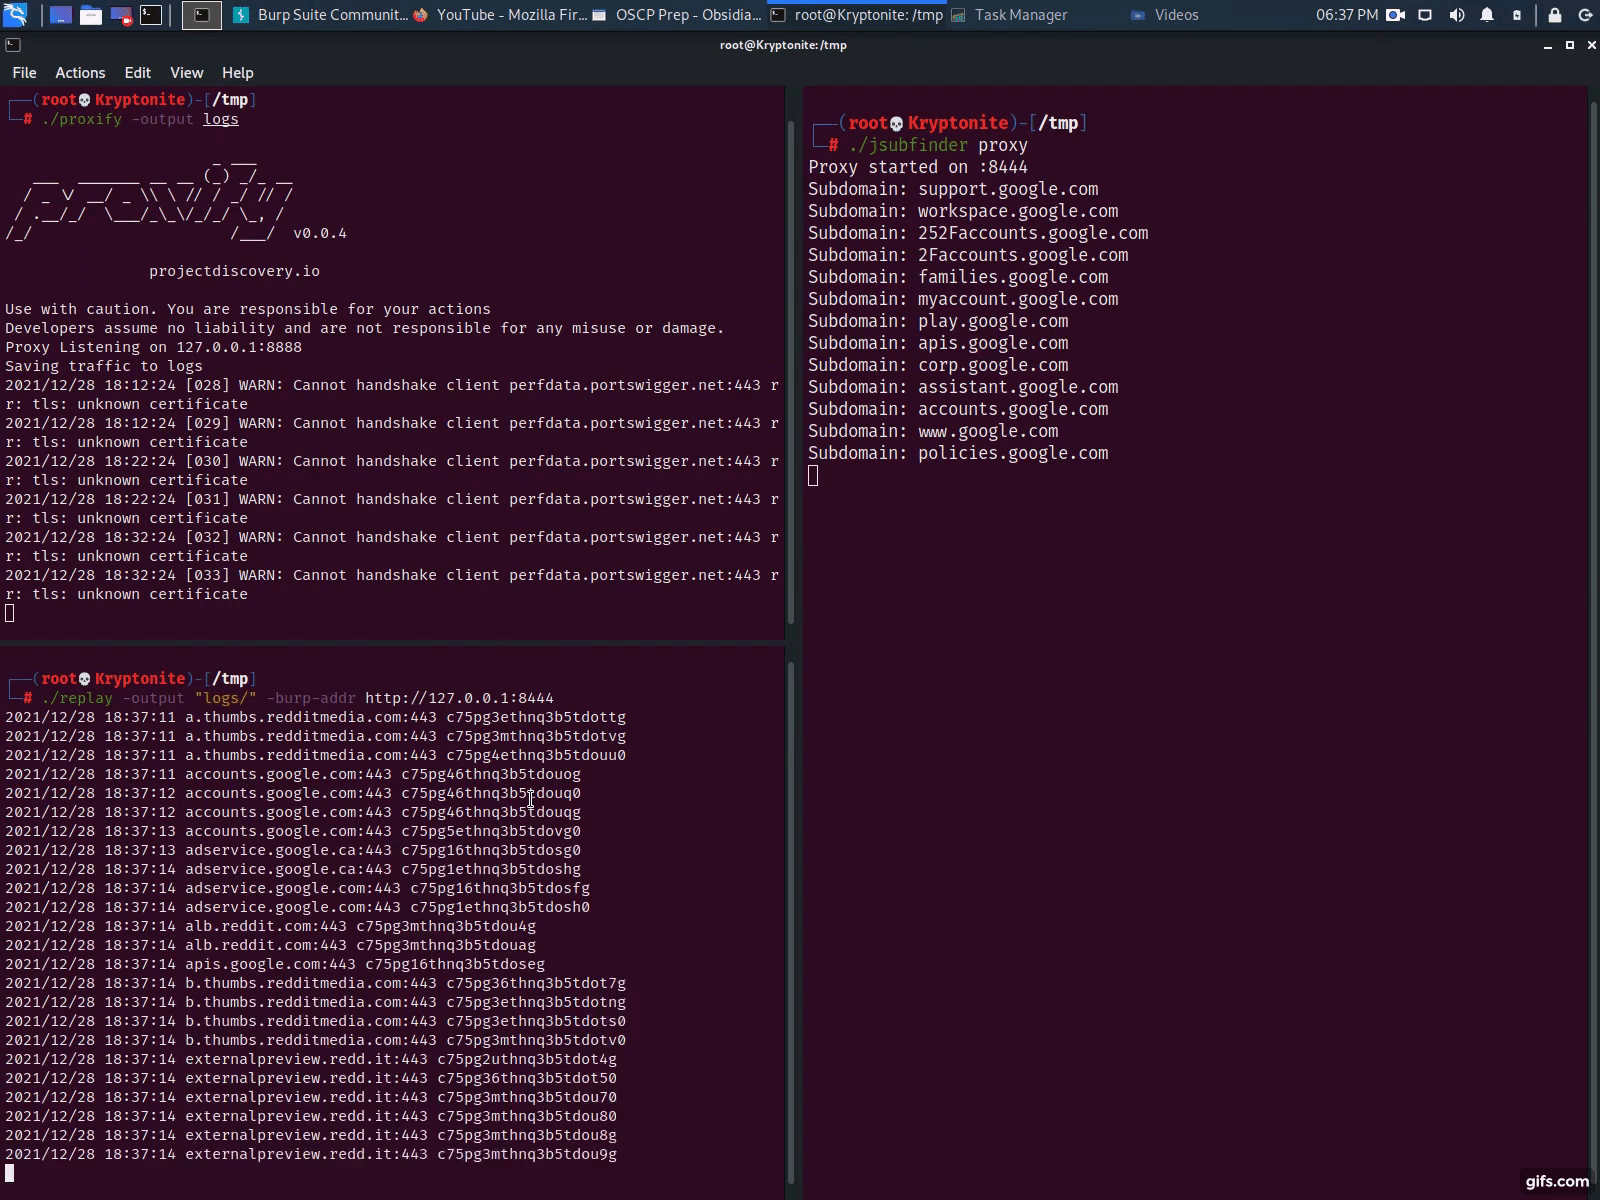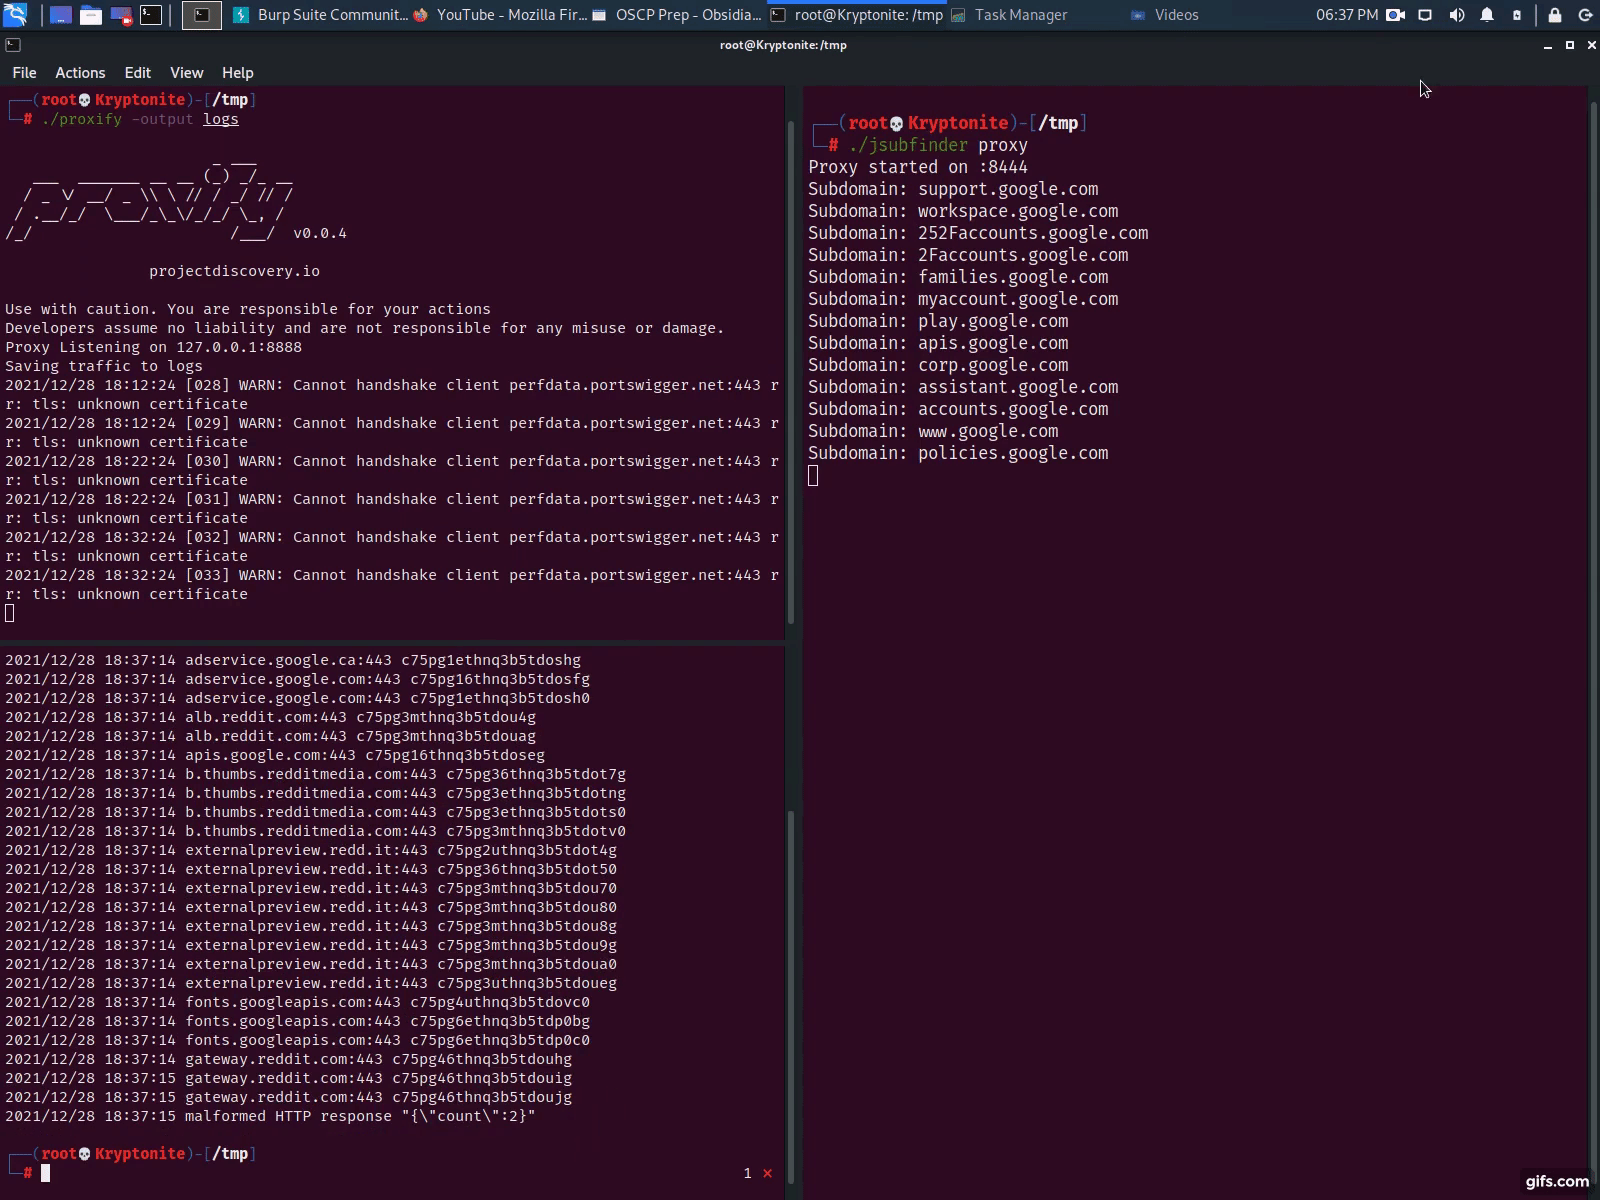 threatunknown/jsubfinder
Outil basé sur Go qui scanne les pages web et les fichiers JavaScript pour découvrir des sous-domaines et secrets cachés, avec un crawl optionnel et…
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 stevemcilwain/quiver
Quiver est l'outil pour gérer tous vos outils pour le bug bounty et les tests de pénétration.
 hhhrrrttt222111/dorkify
Outil automatisé de Google Dorking pour la reconnaissance OSINT, la découverte de vulnérabilités et la collecte d'informations via des opérateurs de…