

Archived
GraphCrawler
 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité
reconnaissancevulnerability-scannersapi-security-testing+3
gsmith257-cyber/graphcrawlerGraphQL toolkit automatisé de test de sécurité
 kacakb/jsfinder
Récupère les fichiers JavaScript rapidement et de manière exhaustive.
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 xkiian/vercel-botid
Vercel BotID Solver "X-Is-Human" utilisant 100% golang
 ianxtianxt/apache-flink-dashboard-rec
Apache Flink Dashboard - Accès non autorisé - Exécution de commandes à distance
 jgoyd/ams-failopen
Zero-day dans AppleMediaServices : un échec de récupération du Bag désactive la signature Mescal/Absinthe. Les requêtes adressées aux services Apple…
 t0xodile/crlf-powered-desync-scanner
Extension Burp de scan pour l'injection CRLF et les attaques de désynchronisation HTTP, utilisant des sondes mutées, des vérifications de faux…
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…

 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 owasp/go-scp
Guide des pratiques de codage sécurisé en Golang
 niklashigi/apk-mitm
🤖 Une application CLI qui prépare automatiquement les fichiers APK Android pour l'inspection HTTPS
 retirejs/retire.js
scanner détectant l'utilisation de bibliothèques JavaScript présentant des vulnérabilités connues. Peut également générer un SBOM des bibliothèques…
 bugcrowd/hunt
Signale les paramètres couramment associés aux injections, SSRF, traversées de chemin, IDOR et SSTI, via une analyse passive Burp/ZAP ; organise…
 woj-ciech/leaklooker
Trouver des bases de données ouvertes - Propulsé par Binaryedge.io
 0xinfection/xsrfprobe
Le Prime kit d'audit et d'exploitation de la falsification de requête intersite (CSRF).
 mindpatch/scant3r
Framework d'automatisation de bug bounty et scanner de vulnérabilités web modulaire avec moteurs de détection intégrés XSS, SSTI, SSRF et Firebase.…
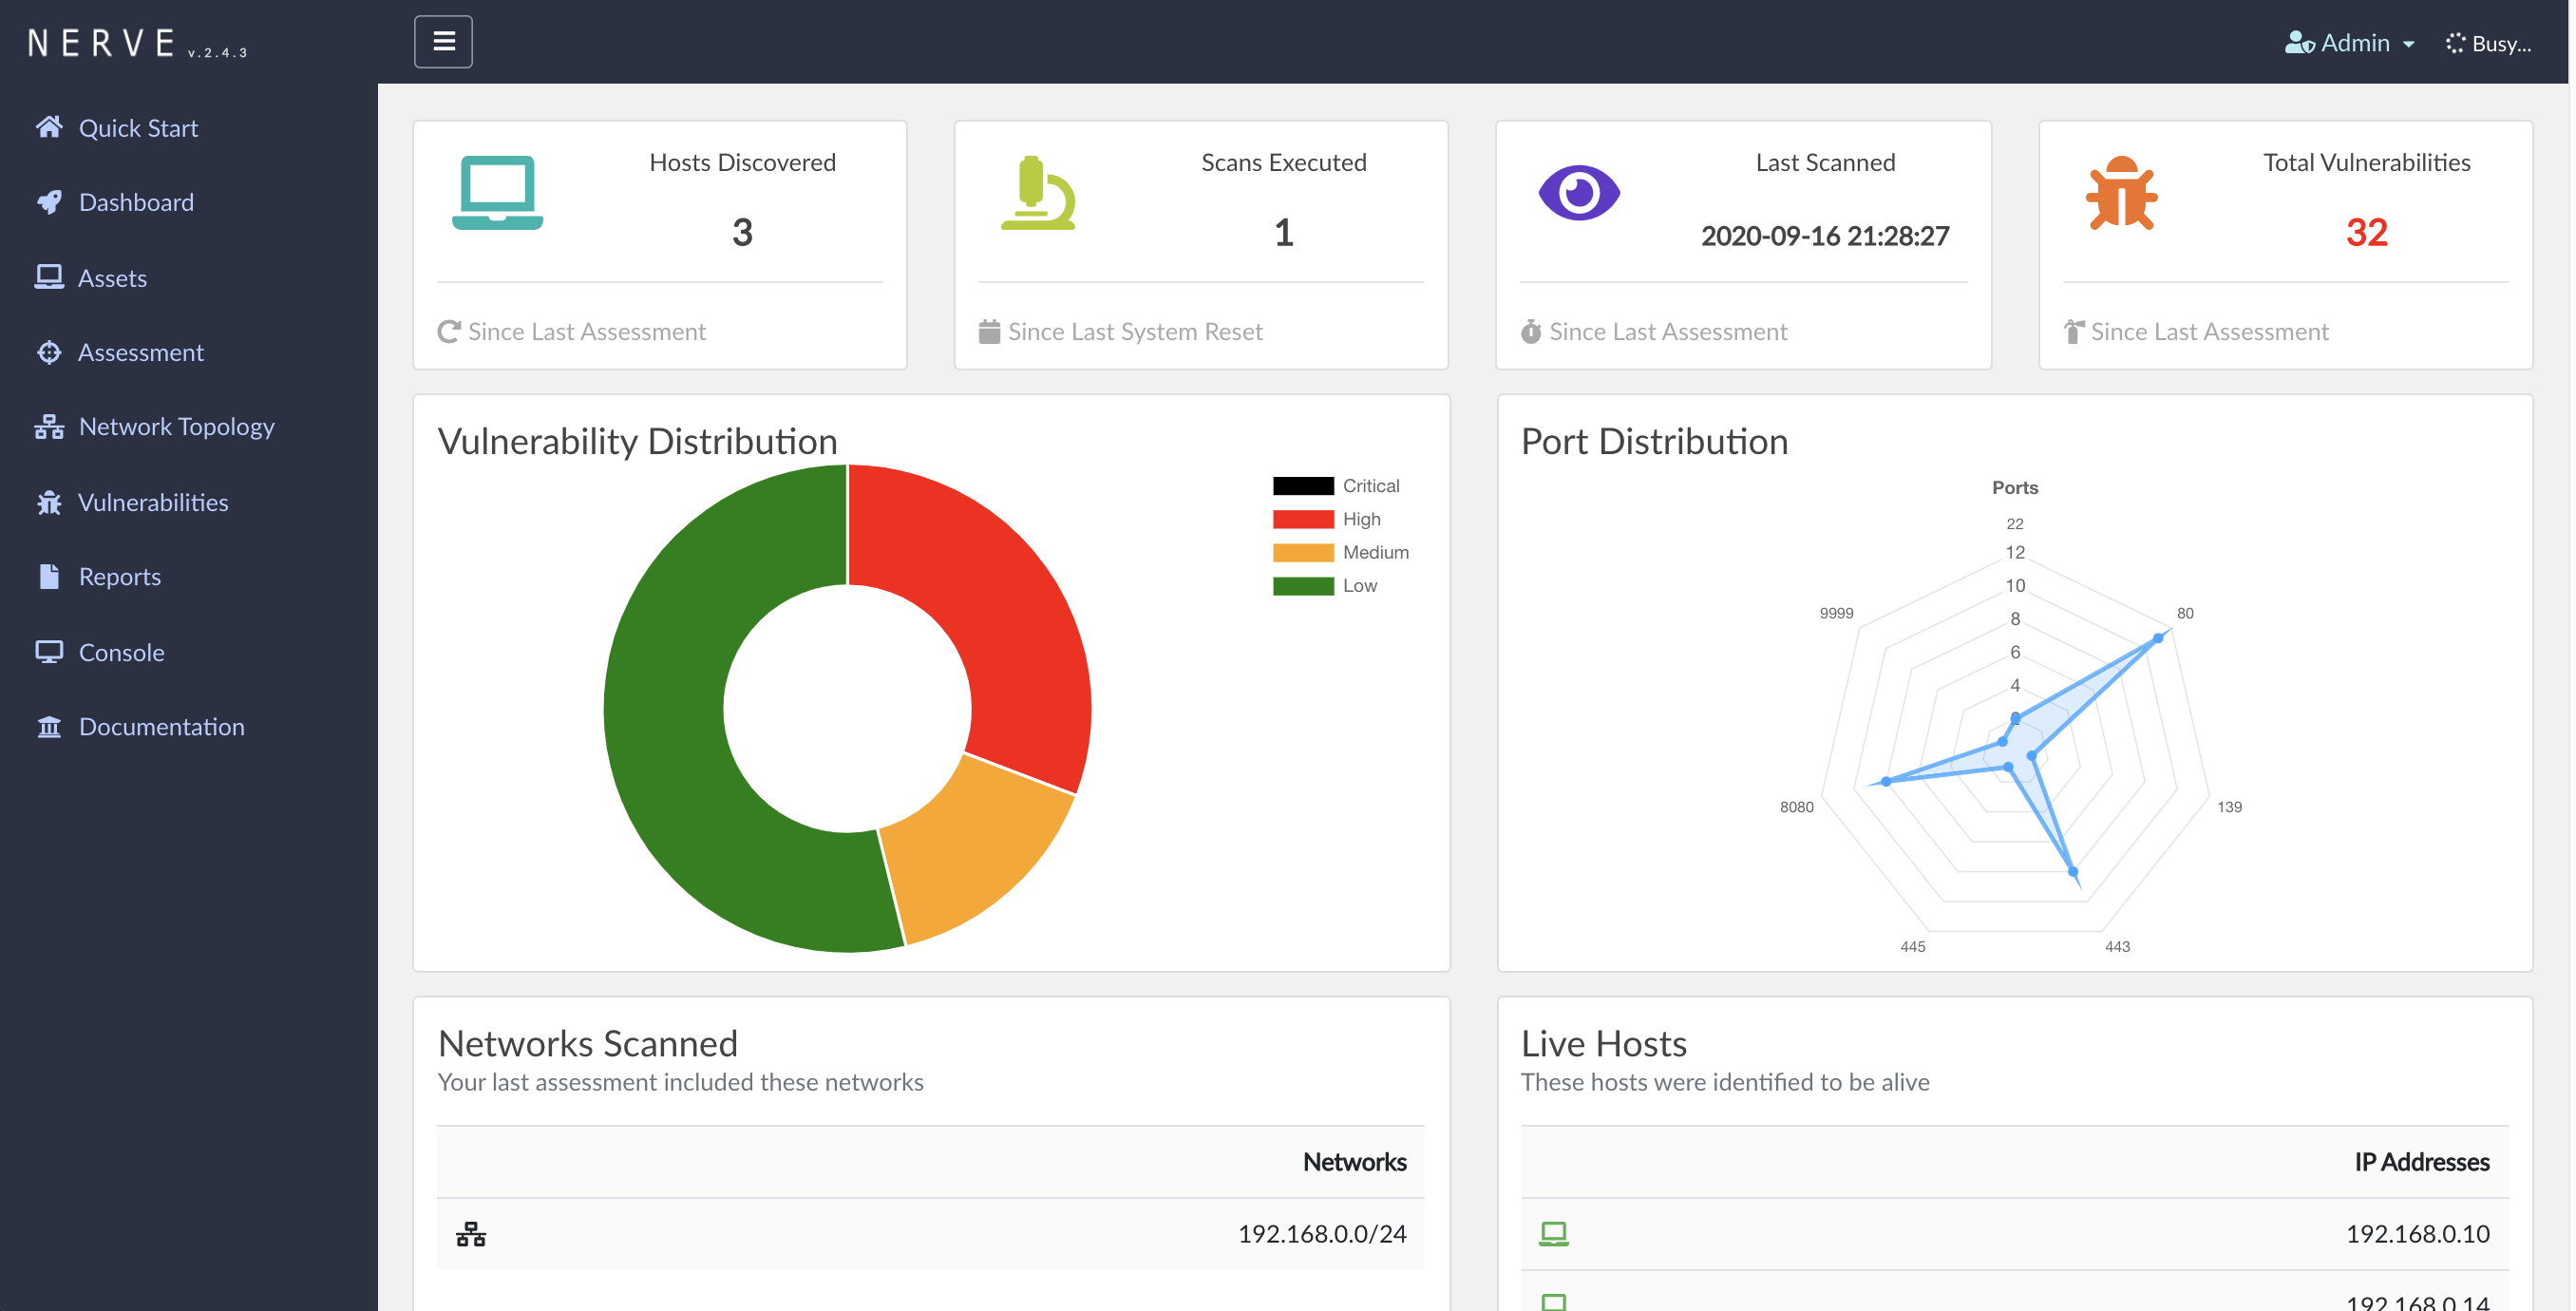 paytmlabs/nerve
NERVE Scanner continu de vulnérabilités