

IIS-ShortName-Scanner
 irsdl/iis-shortname-scanner
dernière version des scanners pour la vulnérabilité de divulgation de noms de fichiers courts (8.3) d'IIS
reconnaissancevulnerability-scannersinformation-gathering+1
1.7k
irsdl/iis-shortname-scannerdernière version des scanners pour la vulnérabilité de divulgation de noms de fichiers courts (8.3) d'IIS
 raghavd3v/crlfsuite
Le scanner d'injection CRLF (découpage de réponse HTTP) le plus puissant.
 madhavmehndiratta/dorkscanner
Un scanner de dorks pour moteurs de recherche typique parcourt les moteurs de recherche avec des dorks que vous fournissez afin de trouver des URLs…
 ekultek/xanxss
Un simple outil de détection de XSS
 e1abrador/burp-encode-ip
Extension Burp Suite pour encoder une adresse IP visant à contourner la liste noire d'IP/domaines de l'application.
 norrrrrrr-lyn/wainjectbench
Benchmarking des détections d'injection de prompt pour les agents web.
 chaitin/xray
Un outil complet d'évaluation de sécurité développé en interne par 长亭, supportant le scan des problèmes de sécurité web courants et des poc…
 elementalsouls/claude-bughunter
A Claude Code skill bundle for bug hunting and external red-team work - 82 skills, 15 slash commands, 681 disclosed-report patterns curated across 24…
 lobuhi/byp4xx
Contourneur 40X/HTTP en Go. Fonctionnalités : Altération de verbe, en-têtes, #bugbountytips, User-Agents, extensions, identifiants par défaut...
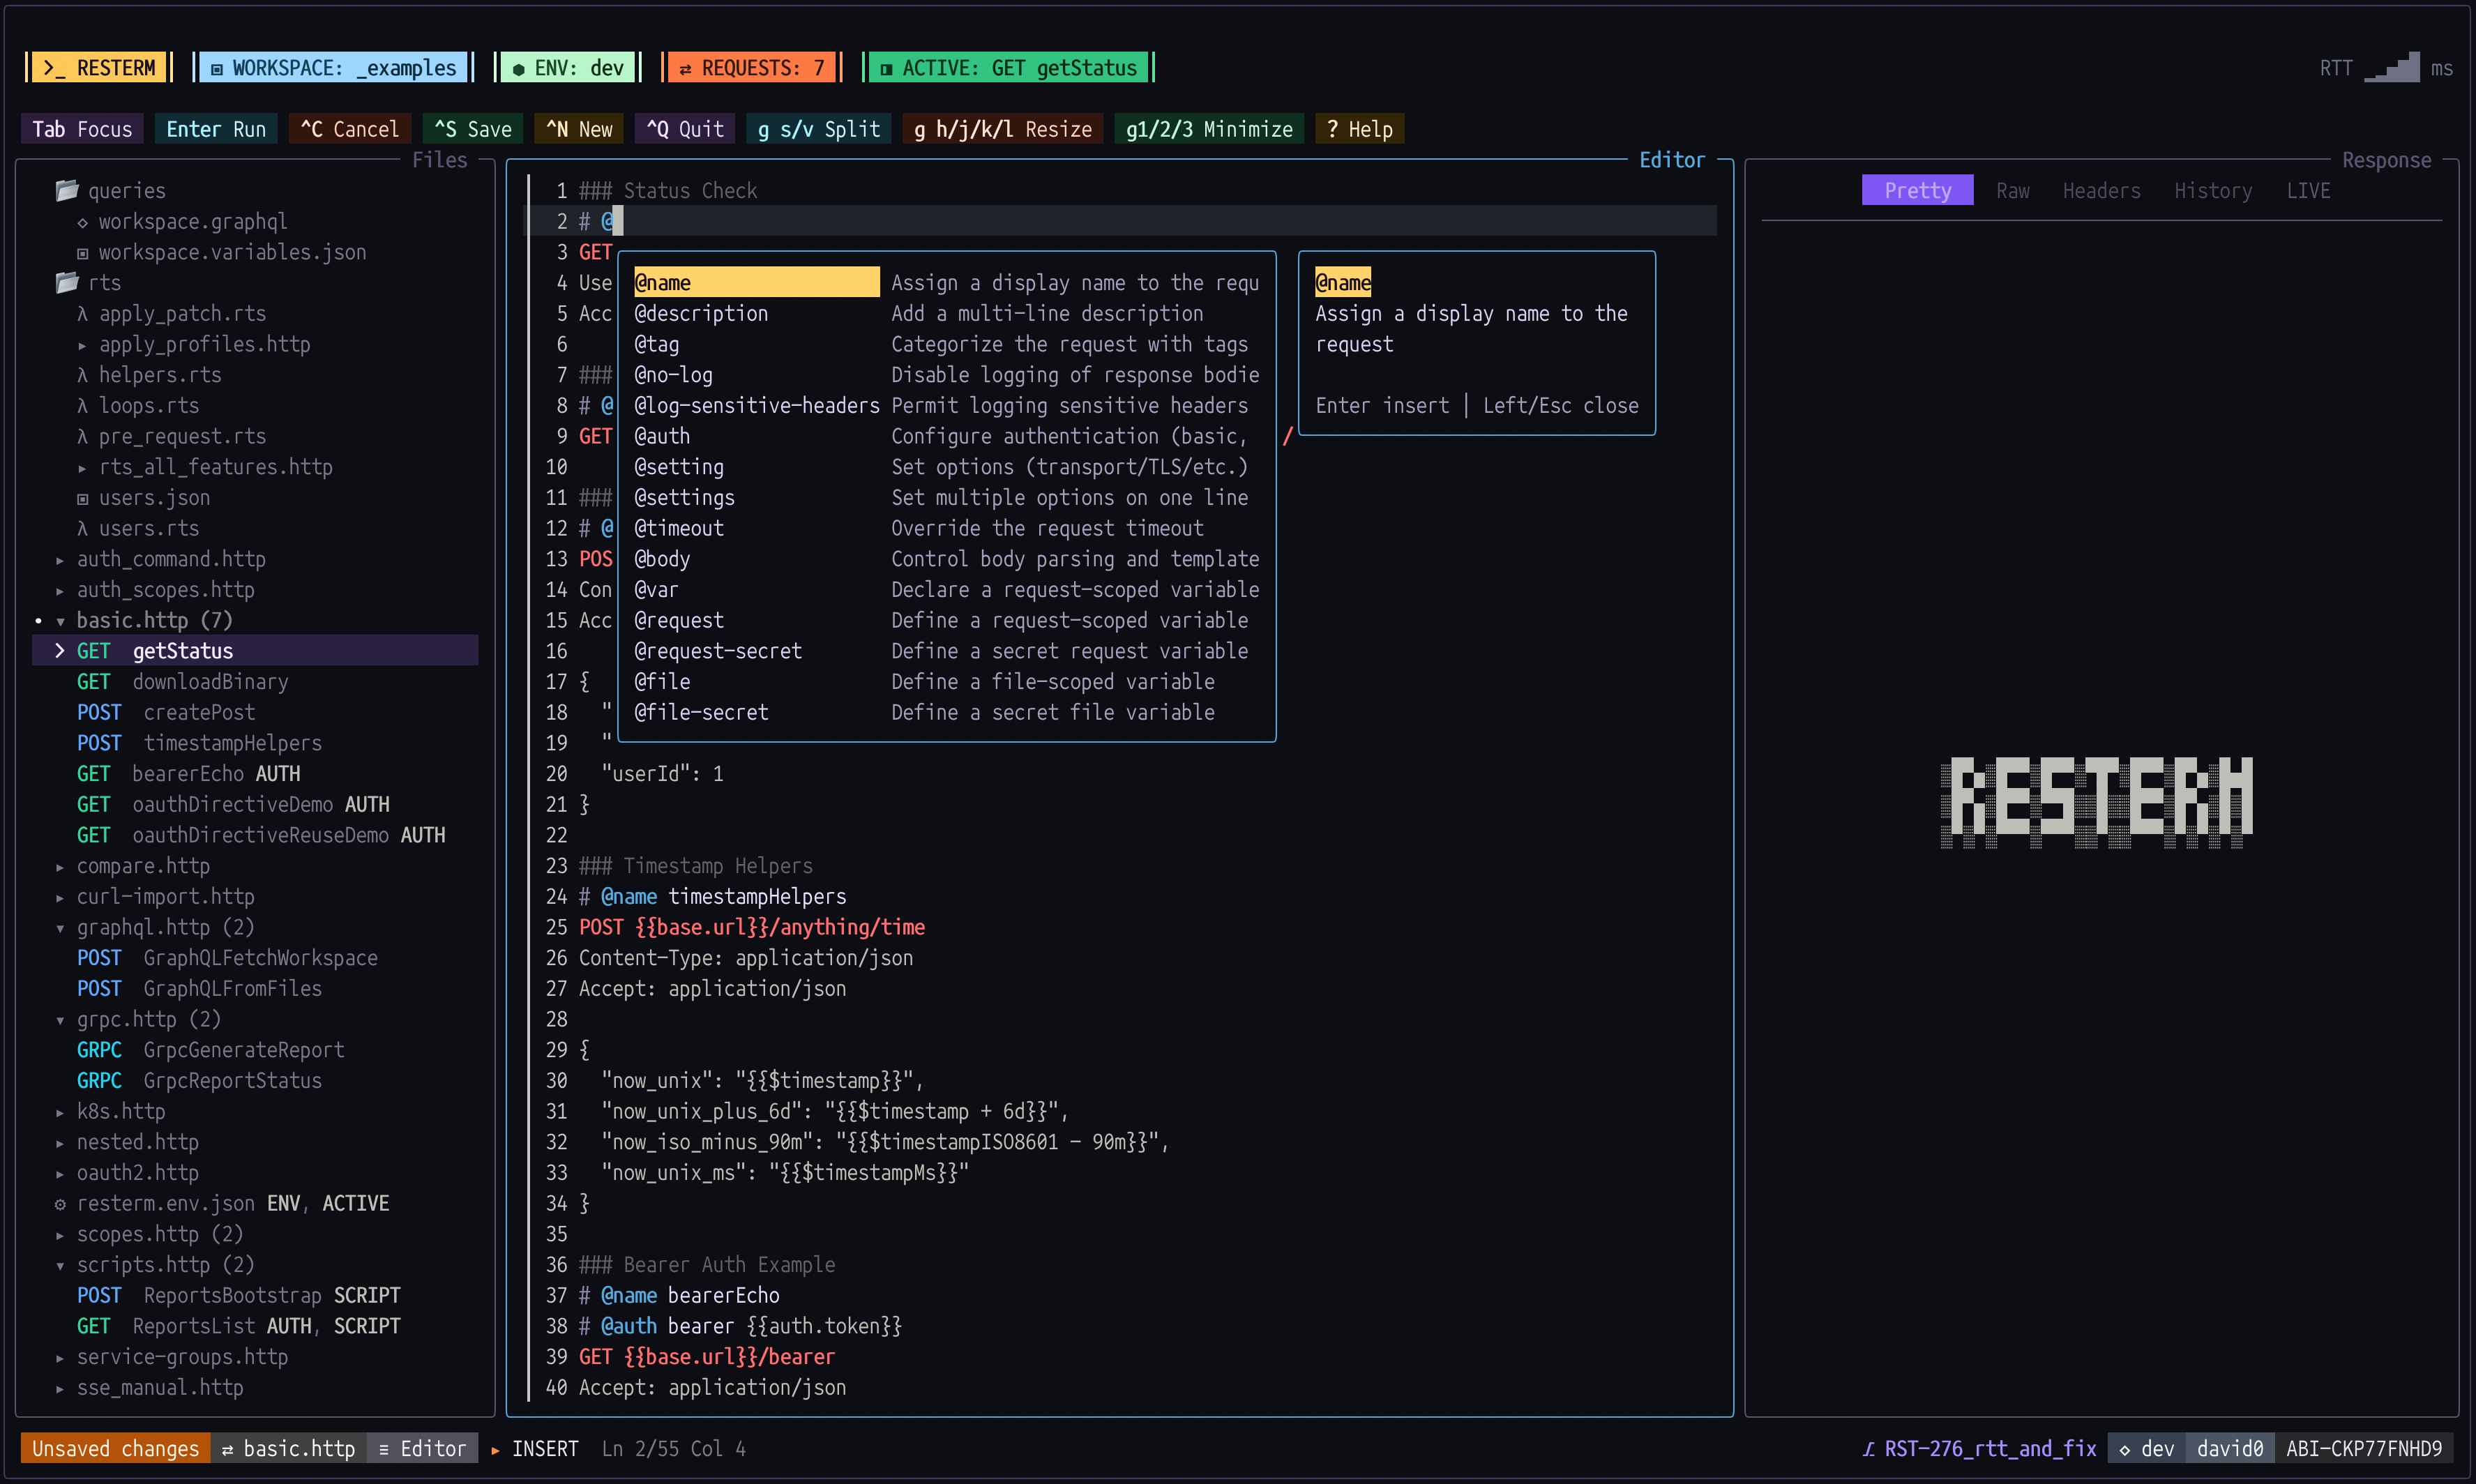 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 blst-security/cherrybomb
Outil CLI qui audite les spécifications OpenAPI, les valide par rapport aux bonnes pratiques et exécute des tests de sécurité automatisés pour…
 ayoubfathi/leaky-paths
Une collection de chemins spéciaux liés à des API sensibles courantes, des internes devops, des configurations de frameworks, des erreurs de…
 p0dalirius/apachetomcatscanner
Un script Python pour analyser les vulnérabilités du serveur Apache Tomcat.
 sapt01/hbsqli
Outil automatisé pour tester l'injection SQL aveugle basée sur les en-têtes
 thomastjdev/wmd
Cadre Python pour outils de sécurité informatique
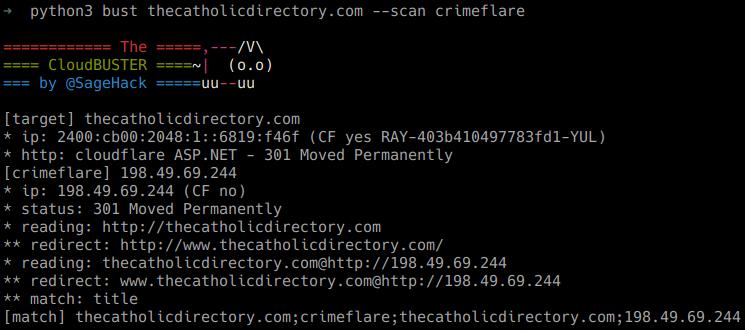 sagehack/cloud-buster
Un résolveur Cloudflare qui fonctionne
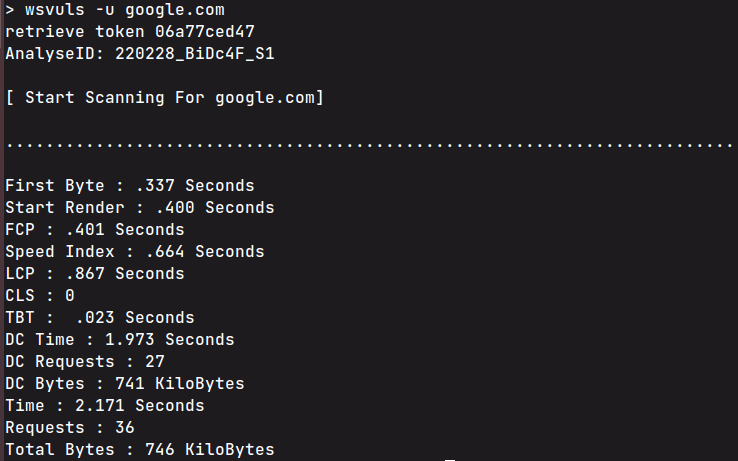 anouarbensaad/wsvuls
Scanner de vulnérabilités de sites web en ligne de commande qui détecte les logiciels serveur obsolètes, les en-têtes HTTP non sécurisés, et extrait…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.