

raider
 owasp/raider
OWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes
vulnerability-analysisweb-application-exploitationapi-security-testing+3
101
owasp/raiderOWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
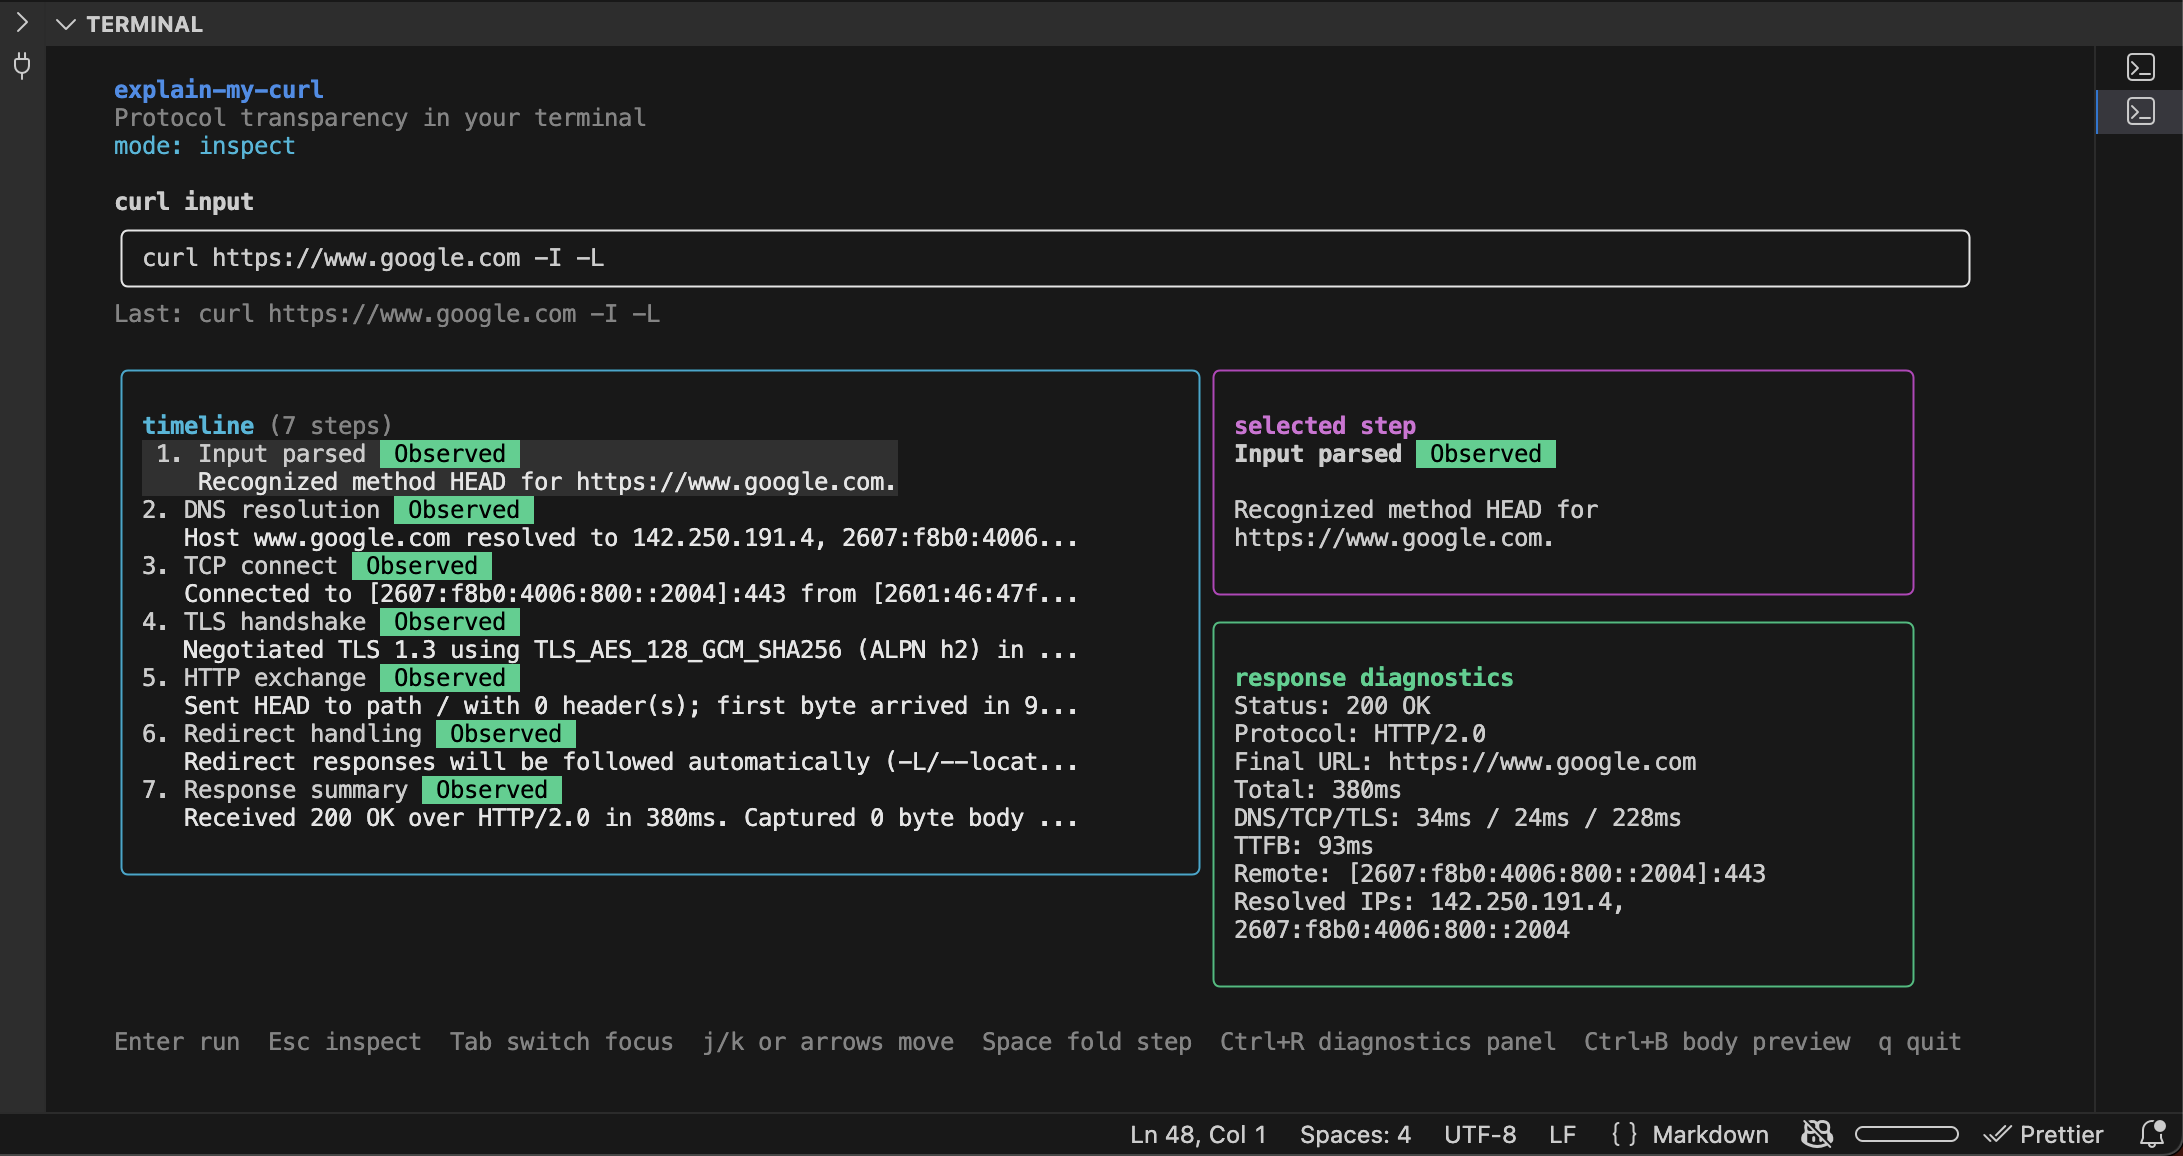 akgitrepos/explain-my-curl
Prend une commande curl et explique les détails DNS/TLS/HTTP étape par étape
 moopinger/clzero
Un projet pour le fuzzing de vecteurs d'attaque de Request Smuggling HTTP/1.1 CL.0.
 philesiv/xsleaker
Outil de recherche de fuites intersites (XS-Leaks)
 sadicann/andor
Outil d'injection SQL aveugle avec Golang
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap

 elandio-com/sharemylogin
Partage d'identifiants à connaissance zéro
 ethicalhackingplayground/dorkx
Enchaîner différents outils avec le scanner Google dork
 owasp/webgoat
Ceci est une base de code obsolète. Le projet se trouve à l'adresse : https://github.com/WebGoat
 el3ct71k/autobrowser
AutoBrowser Screenshot
 wireghoul/lbmap
PoC avancé de fingerprinting HTTP
 hackinglz/saas_enum
Outil en ligne de commande pour découvrir les plateformes SaaS qu'une entreprise utilise via l'énumération DNS.
 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES
 karmahostage/gethspoit
Trouver des nœuds Ethereum vulnérables aux attaques RPC
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 nccgroup/jdser-ngng
Un plugin Burp Extender, qui désérialise des objets Java et les encode en XML à l'aide de la bibliothèque Xtream.