

redknife
 yukibtc/redknife
Un couteau suisse pour la sécurité offensive.
web-proxies-interceptioninformation-gatheringweb-security+4
yukibtc/redknifeUn couteau suisse pour la sécurité offensive.

 larrypeseckis/burp-cc-bridge
Automatisation d'API REST pour Burp Suite Community Edition. Extension Java prête à l'emploi exposant des endpoints send/repeat/history sur une API…
 syss-research/wcfproxy
Un proxy pour le trafic WCF basé sur net.tcp.
 0xbartita/cookie-swapper
Extension Burp Suite qui remplace automatiquement les cookies et en-têtes dans les requêtes à l'aide de règles configurables. Élimine le…
 dragon-lady/netward-standalone
Bot en espace utilisateur et déviation DDoS pour les petits services HTTP
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 confused-binary/waf-fu
Interface utilisateur terminal pour parcourir et rejouer les journaux AWS WAF v2 depuis CloudWatch, S3 et l'API d'échantillonnage, avec filtrage…
 dereeqw/web-mitm-lab
Outil de simulation d'interception de trafic web pour la recherche en cybersécurité et l'apprentissage défensif dans des environnements de…
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 ianxtianxt/proxysqlmap
De Proxy à SqlMapApi
 gmh5225/obs-graphics-hook32-hook
Démontre le hooking du pointeur D3D9 Present de OBS graphics-hook32.dll pour obtenir un rendu à l'épreuve de la diffusion qui échappe à la détection…
 ssh-mitm/ssh-mitm
Miroir déplacé — voir GitHub et Codeberg
 torxx666/propox
Proxy HTTP/HTTPS haute performance en Rust avec défense active : limitation de débit, accès basé sur la réputation, WAF (anti-bot, anti-injection,…
 benrich127n/react2shell_analyzer
un paquet Dart pour analyser CVE-2025-55182 react2shell
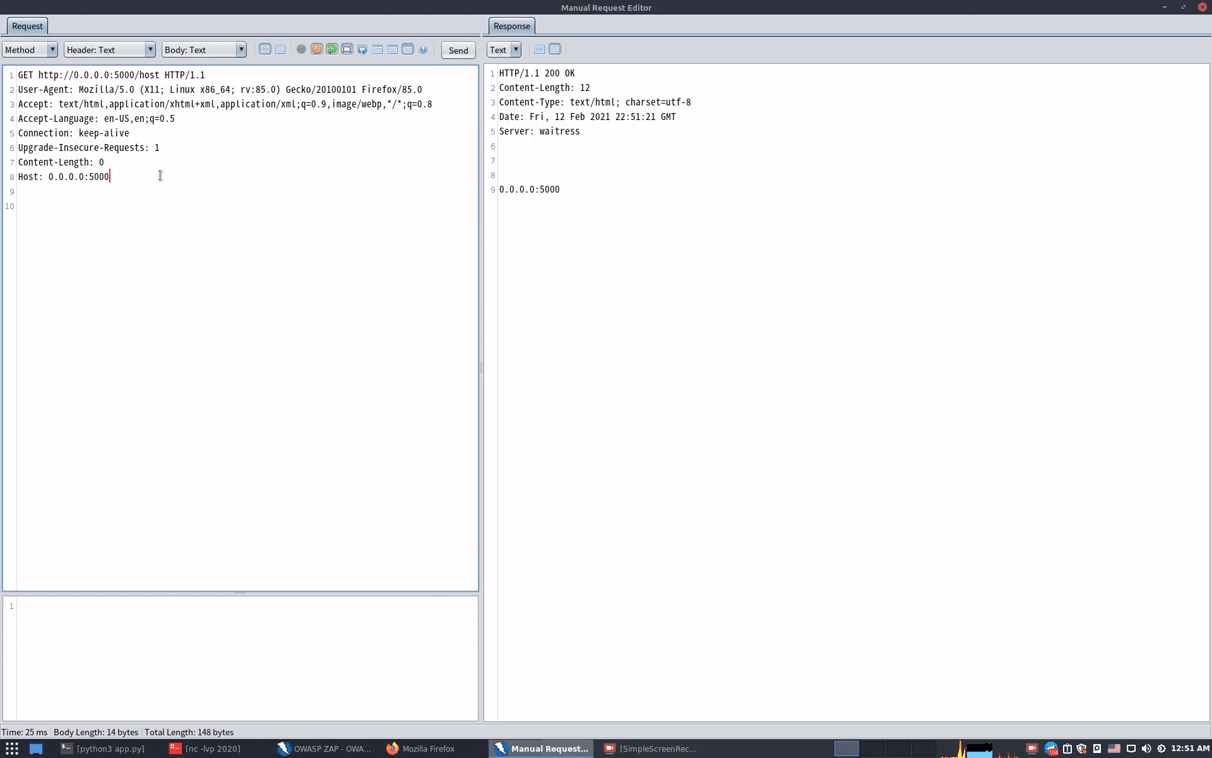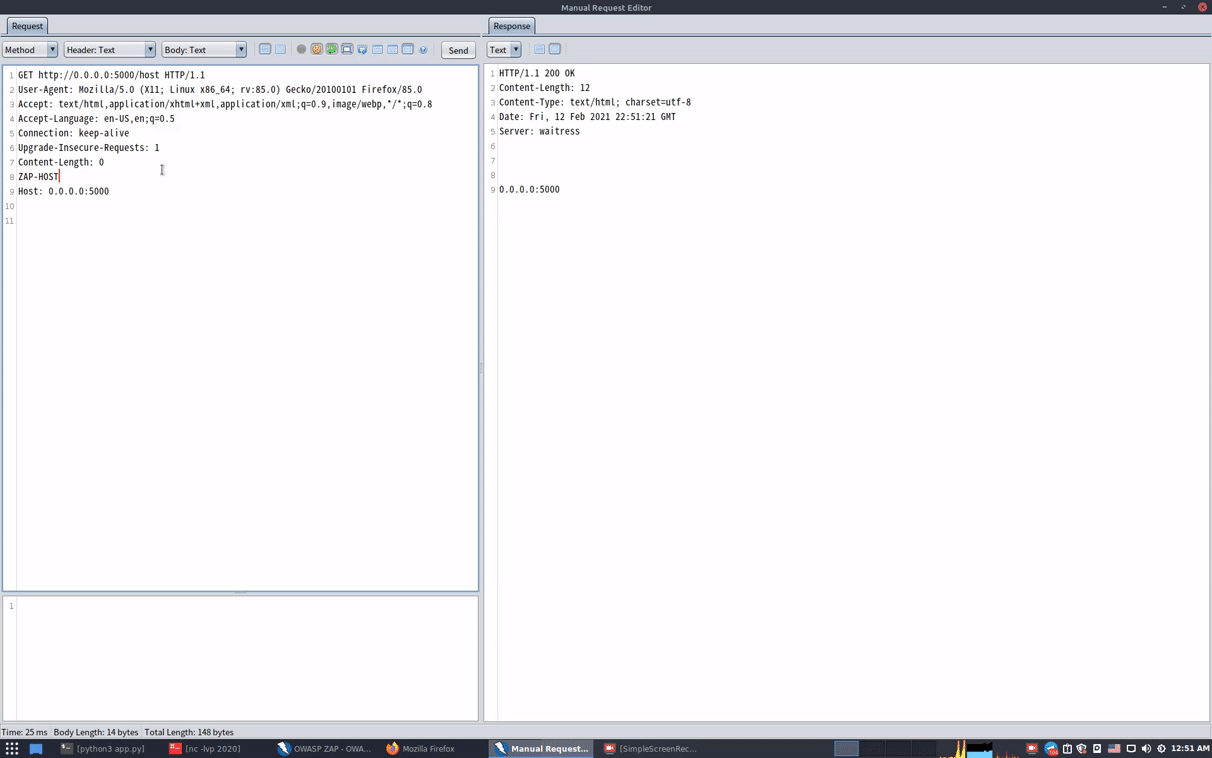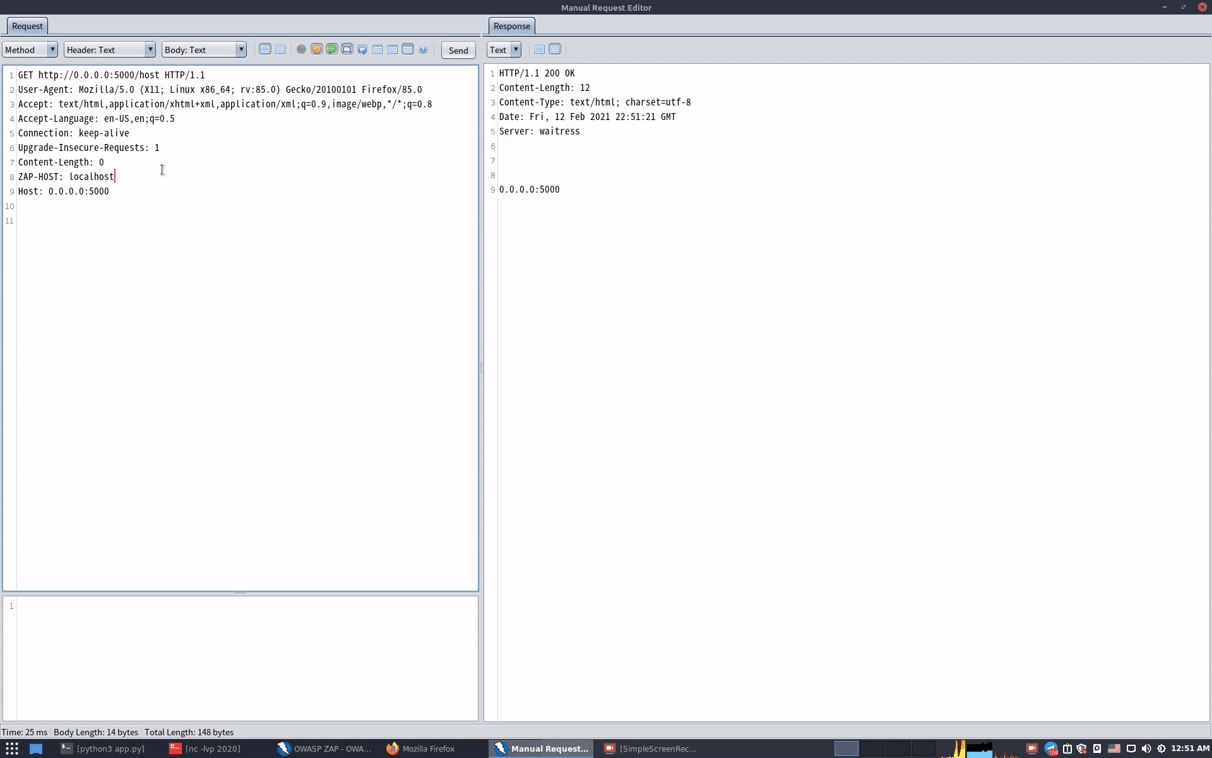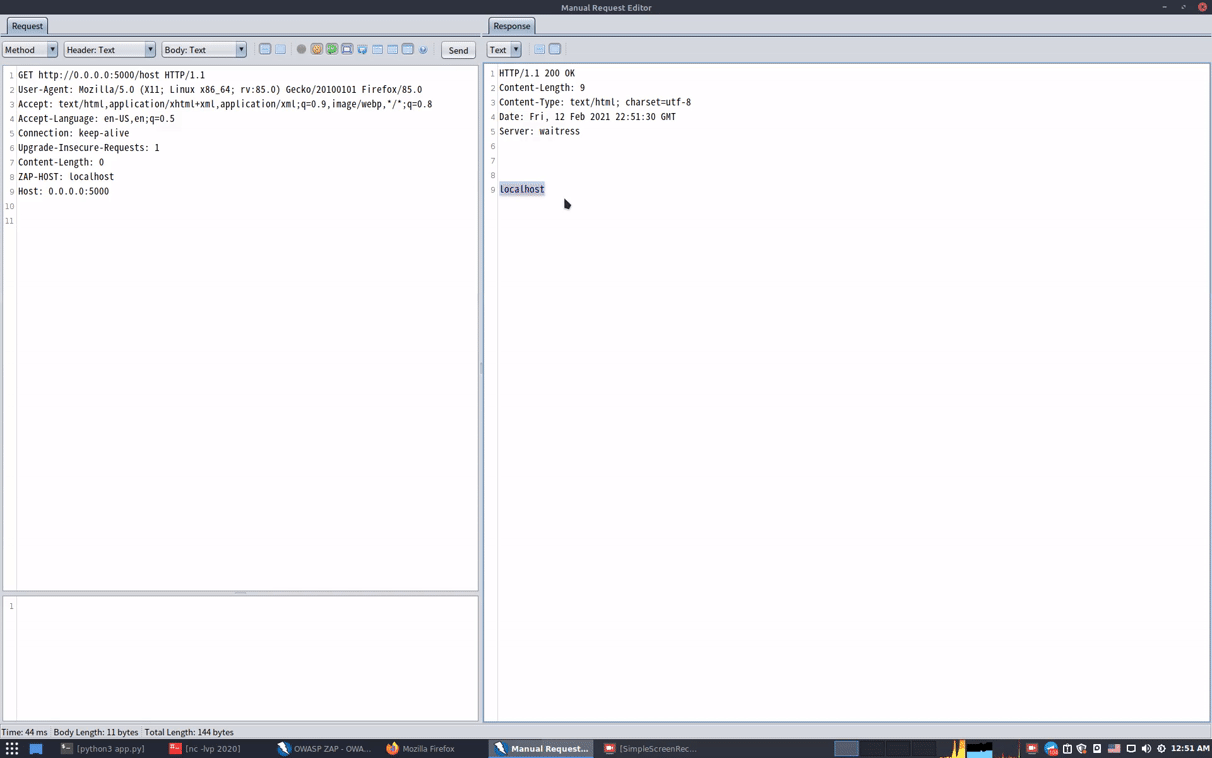 mindpatch/zaphoster
Corriger l'erreur d'en-tête d'hôte dans zaproxy
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 hackwarts12/burp-recordadora
Conserve l'historique du proxy BurpSuite, les requêtes Repeater et les payloads Intruder entre les sessions ; exporte et importe des fichiers .log…
 jclarkcom/ble_proxy
Système proxy HTTP basé sur BLE routant le trafic du navigateur via un appareil iOS. Prend en charge HTTP/HTTPS, la compression des données et un…