
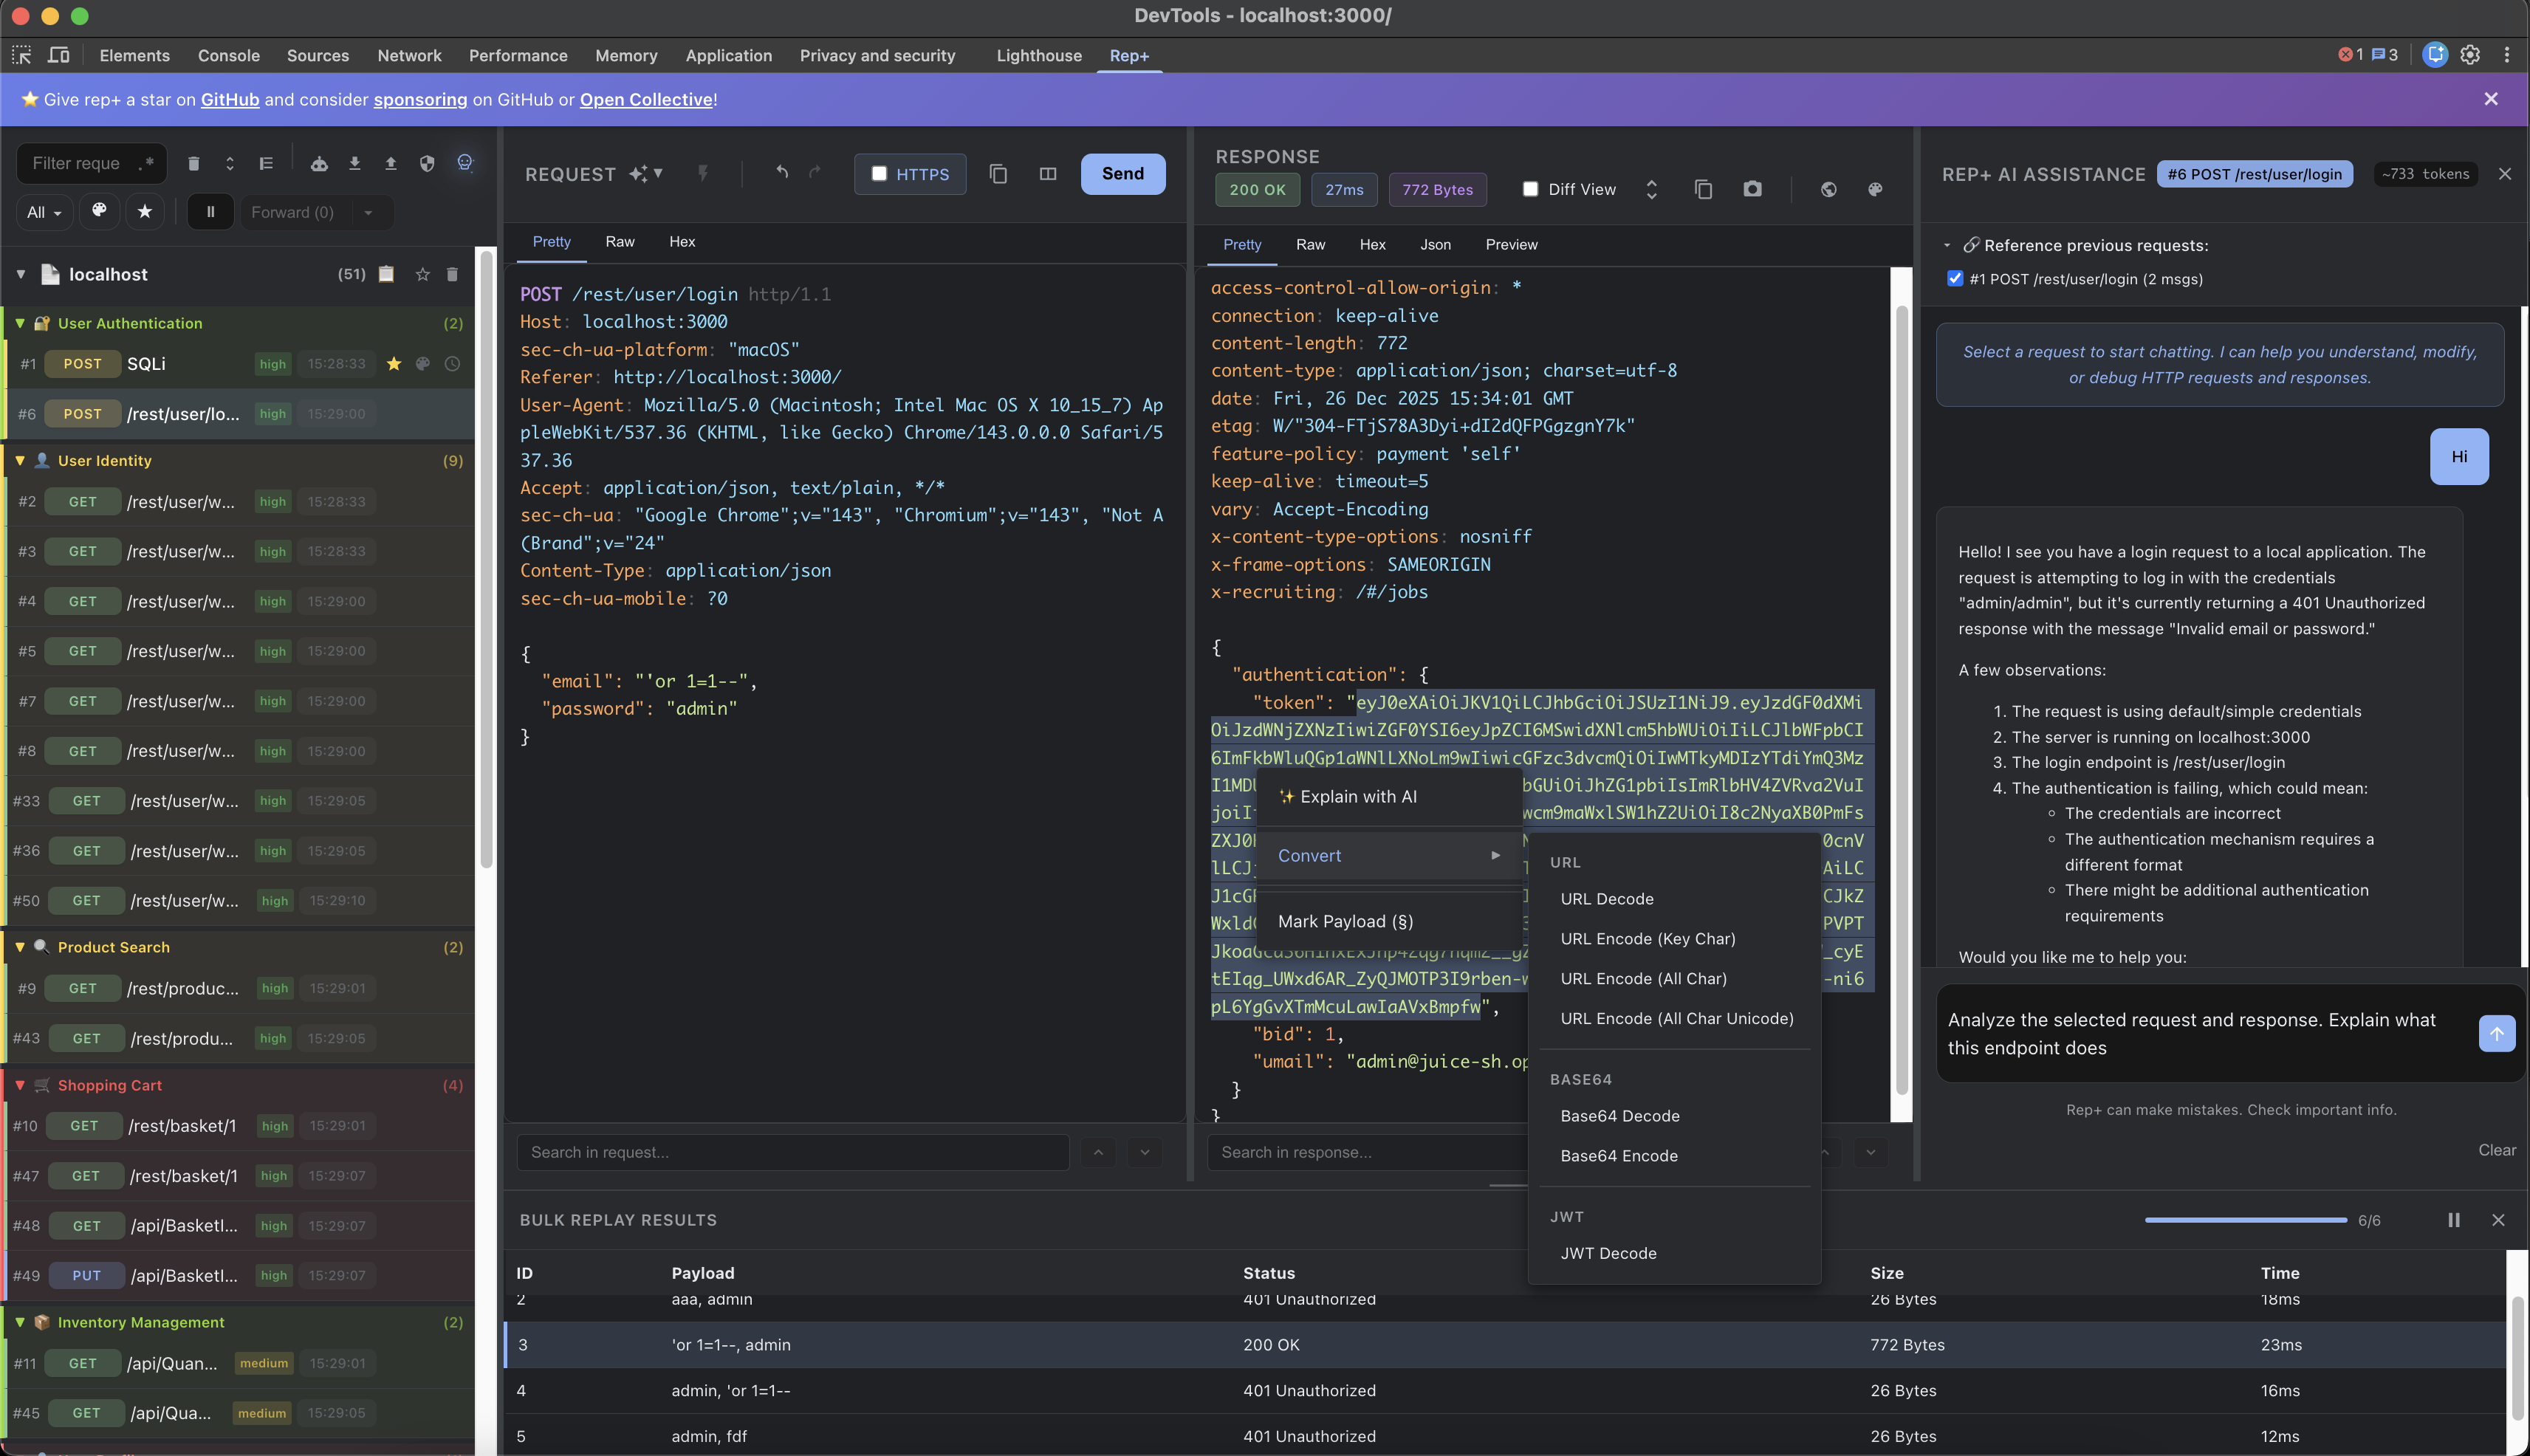
rep-chrome
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
vulnerability-scannersweb-proxies-interceptionapi-security-testing+6
1.6k
repplus/rep-chromerep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 michele0303/undetected-httpx
Fini les 403 Forbidden. Un toolkit spécialisé de type httpx pour l'évasion de WAF.
 torxx666/propox
Proxy HTTP/HTTPS haute performance en Rust avec défense active : limitation de débit, accès basé sur la réputation, WAF (anti-bot, anti-injection,…
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 benrich127n/react2shell_analyzer
un paquet Dart pour analyser CVE-2025-55182 react2shell
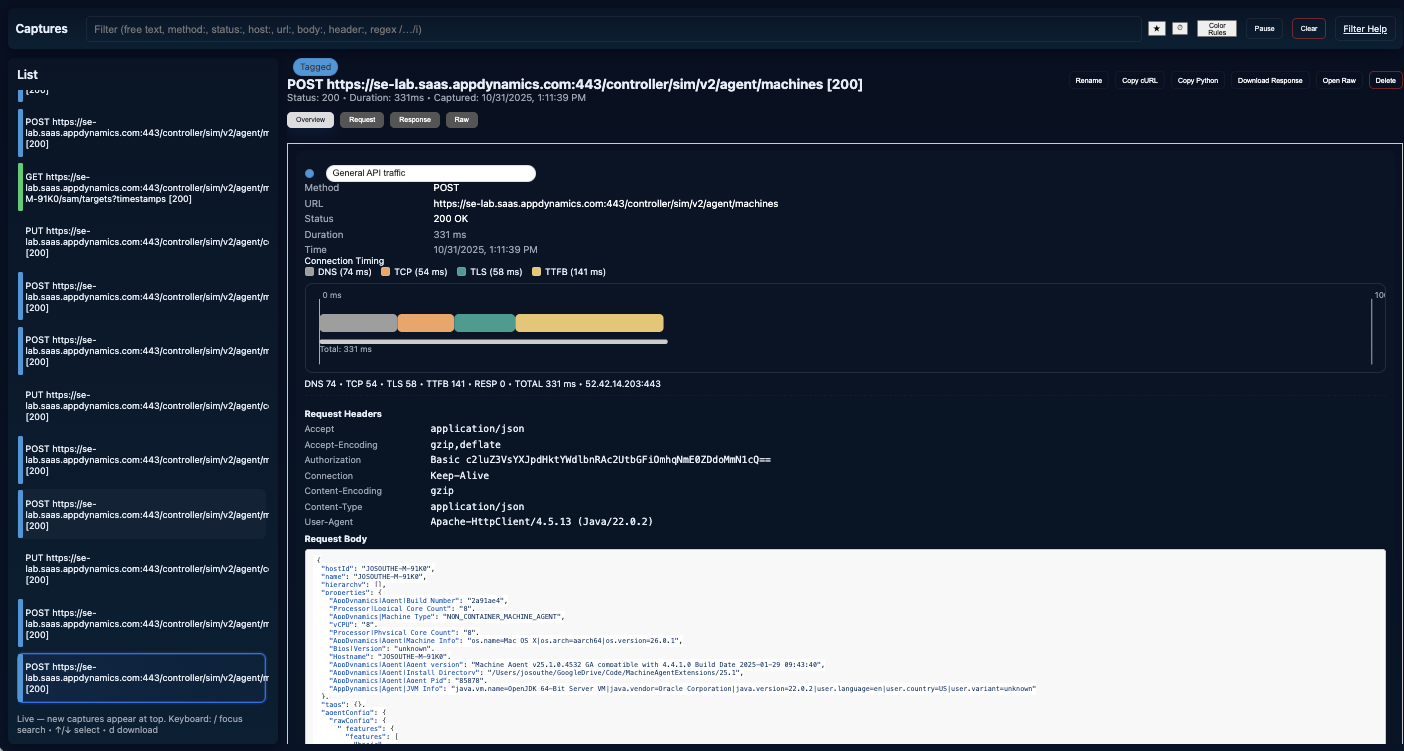 jbsouthe/http-breakout-proxy
Analyse de proxy HTTP pour la rétro-ingénierie de la communication protocolaire
 jclarkcom/ble_proxy
Système proxy HTTP basé sur BLE routant le trafic du navigateur via un appareil iOS. Prend en charge HTTP/HTTPS, la compression des données et un…
 nu11secur1ty/burpsuite-grand-master-tools
Boîte à outils modulaire pour pentesters qui convertit les requêtes HTTP capturées par Burp Suite en URL navigables et automatise les actions de…
 hackwarts12/burp-recordadora
Conserve l'historique du proxy BurpSuite, les requêtes Repeater et les payloads Intruder entre les sessions ; exporte et importe des fichiers .log…
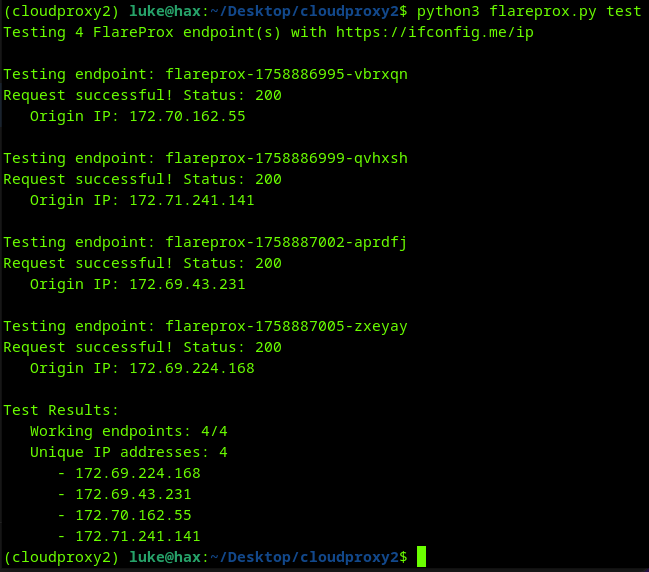 mrturvey/flareprox
Utilisez Cloudflare pour créer des proxies HTTP de passage afin d'obtenir une rotation d'IP unique, similaire à fireprox
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 gabriel-sztejnworcel/pipe-intercept
Intercepter les communications Windows Named Pipes à l'aide de Burp ou d'outils de proxy HTTP similaires
 projectdiscovery/proxify
Un proxy polyvalent et portable pour capturer, manipuler et rejouer le trafic HTTP/HTTPS en déplacement.
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 two06/linkedintel
LinkedIn recon, la méthode simple
 venomous/cloudscraper
Un module Python pour contourner la page anti-bot de Cloudflare.
 caido-community/burp2caido
Un outil pour migrer l'historique HTTP de Burpsuite vers Caido
 xepor/xepor
Framework de routage similaire à Flask pour mitmproxy permettant d'intercepter, modifier et usurper les requêtes/réponses HTTP. Permet le…