

wifipumpkin3
 p0cl4bs/wifipumpkin3
Framework puissant pour l'attaque par point d'accès non autorisé.
wi-fi-auditingweb-proxies-interceptionphishing+5
2.5k
p0cl4bs/wifipumpkin3Framework puissant pour l'attaque par point d'accès non autorisé.
 wkeeling/selenium-wire
Étend les bindings Python de Selenium pour vous permettre d'inspecter les requêtes émises par le navigateur.
 syhunt/sandcat
Un navigateur web open-source, orienté pentest et développeur, exploitant la puissance de Lua.
 justmao945/mallory
Proxy HTTP/HTTPS via SSH
 nyamisty/ssl-kill-switch3
SSLKillSwitch de nouvelle génération avec beaucoup plus de support !
 zaproxy/zap-api-rust
Bibliothèque client Rust pour l'API OWASP ZAP, permettant un accès programmatique aux fonctionnalités de scan de sécurité des applications web, de…
 zu1k/good-mitm
Moteur MITM basé sur des règles. Réécriture, redirection et rejet des requêtes et réponses HTTP(S), prend en charge les règles JavaScript.
 metrodango/pip3line
Couteau suisse pour la manipulation des octets bruts et l'interception
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 d3mondev/burp-vps-proxy
Cette extension Burp Suite permet la création et la suppression automatiques d'un proxy SOCKS5 en amont sur les services cloud populaires.
 xnl-h4ck3r/auto-repeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 nccgroup/autochrome
Cet outil télécharge, installe et configure une copie flambant neuve de Chromium.
 barre/privaxy
Privaxy est le bloqueur de pistage et de publicités de nouvelle génération. Il bloque les publicités et les traqueurs en MITMing le trafic HTTP(s).…
 threatexpress/cs2modrewrite
Convertir les profils Cobalt Strike en scripts modrewrite
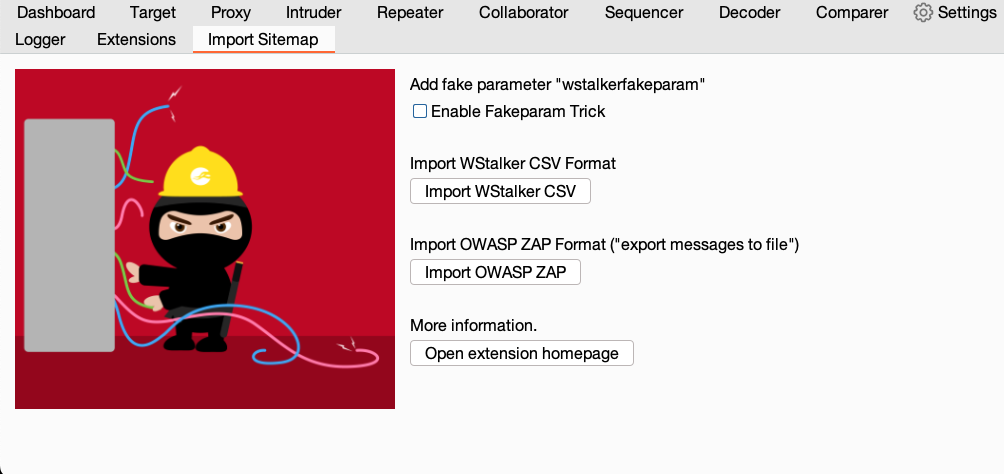 nccgroup/burpimportsitemap
Import To Sitemap est une extension Burp Suite permettant d'importer un fichier CSV wstalker ou un fichier d'export ZAP dans le Sitemap de Burp.
 nccgroup/jwt-reauth
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…
 static-flow/burpsuite-team-extension
Ce plugin Burpsuite permet à plusieurs testeurs d'applications web de partager leur historique de proxy en temps réel. Les requêtes qui transitent…