

cover
 davidcarliez/cover
Gardez les données privées, l'infrastructure interne et les secrets hors des agents de codage cloud sans interrompre votre flux de travail.
defensive-toolsweb-proxies-interceptionprivacy+3
63
davidcarliez/coverGardez les données privées, l'infrastructure interne et les secrets hors des agents de codage cloud sans interrompre votre flux de travail.
 conviso-archives/firefox_tunnel
Tunnel C2 basé sur navigateur qui exfiltre des charges utiles via le cookie.sqlite de Firefox et la soumission automatique de HTML/JS, permettant un…
 secforce/tunna
Tunna est un ensemble d'outils qui encapsulent et tunnelisent toute communication TCP via HTTP. Il peut être utilisé pour contourner les restrictions…
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 justmao945/mallory
Proxy HTTP/HTTPS via SSH
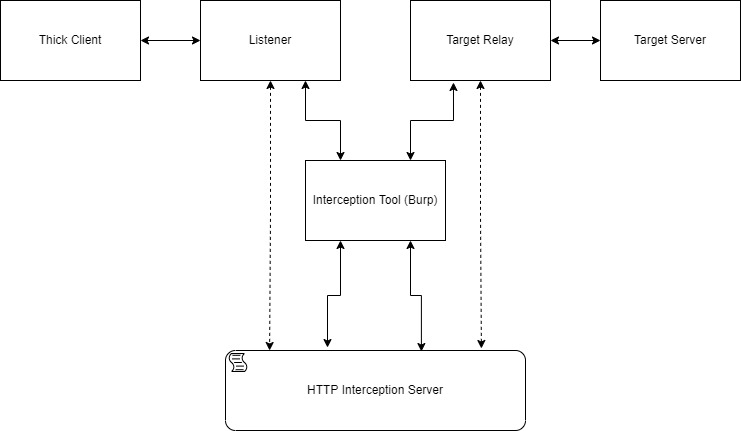 cyberark/mitm_intercept
Une manière un peu moins hackish d'intercepter et de modifier les protocoles non-HTTP via Burp et autres.
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…
 rakib-nyc/nullorigin
Boîte à outils de robustesse des filigranes IA à usage exclusivement de recherche : un proxy inverse local supprime C2PA/EXIF/XMP, Unicode, la…
 owasp-modsecurity/modsecurity
ModSecurity est un moteur de pare-feu pour applications web (WAF) open source et multiplateforme pour Apache, IIS et Nginx. Il dispose d'un langage…
 praetorian-inc/titus
Scanner de secrets haute performance. Interface en ligne de commande, bibliothèque Go, extension Burp Suite et extension Chrome. 487 règles de…
 portswigger/bambdas
Collection de Bambdas pour Burp Suite Professional et Community.
 joanbono/gurp
Burp Commander écrit en Go
 matrixleons/evilwaf
evilwaf est un outil de test d'intrusion conçu pour détecter et contourner les pare-feu d'applications web (WAF) courants.
 sauravrao637/oproxy
Proxy MITM open-source pour intercepter, inspecter et simuler le trafic réseau.
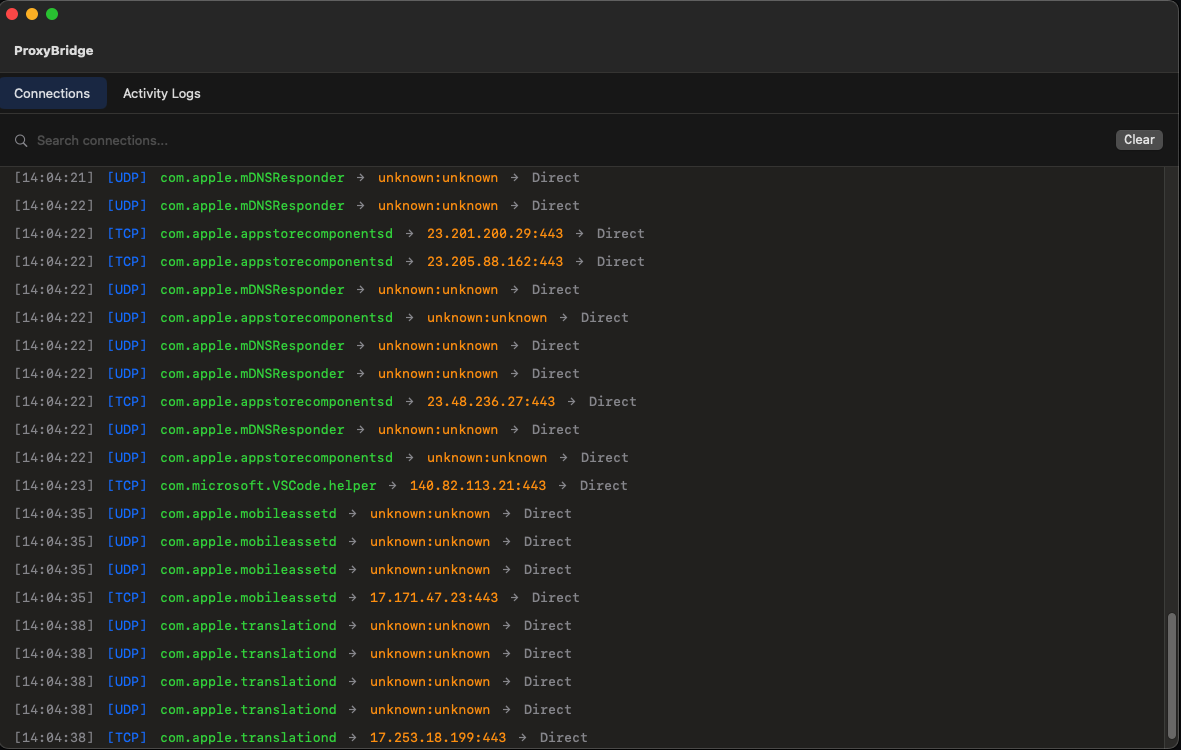 interceptsuite/proxybridge
Proxy Client to force proxy to any Windows, MacOS, Linux, Android & iOS Application TCP and UDP traffic
 inaz2/proxy2
Proxy HTTP/HTTPS dans un seul script python
 t3l3machus/pentest-pivoting
Un guide compact sur le pivoting réseau pour les tests d'intrusion / challenges CTF.
 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…