gonc
Netcat avec traversée NAT automatisée, P2P sécurisé et fonctionnalités avancées pour l'accès au shell, le transfert de fichiers et le proxy réseau.

Netcat avec traversée NAT automatisée, P2P sécurisé et fonctionnalités avancées pour l'accès au shell, le transfert de fichiers et le proxy réseau.

Automatise les activités de phishing et de post-phishing avec un reverse proxy quasi transparent qui reflète dynamiquement les applications web…

Conserve l'historique du proxy BurpSuite, les requêtes Repeater et les payloads Intruder entre les sessions ; exporte et importe des fichiers .log…

Extension Burp Suite qui remplace automatiquement les cookies et en-têtes dans les requêtes à l'aide de règles configurables. Élimine le…

Un couteau suisse pour la sécurité offensive.

A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.

Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…

HTTP Toolkit est un outil open-source et élégant pour le débogage, les tests et le développement avec HTTP(S) sous Windows, Linux et Mac :tada:…

Plugin Burp pour déchiffrer le trafic chiffré AES à la volée

Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.

Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les…

Une plateforme de test de sécurité open source, locale et prioritaire, conçue pour les pentesteurs, les agents IA, les pipelines CI/CD et les équipes.

Extension pour Burp Suite qui utilise AWS API Gateway pour changer votre IP à chaque requête.

A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…

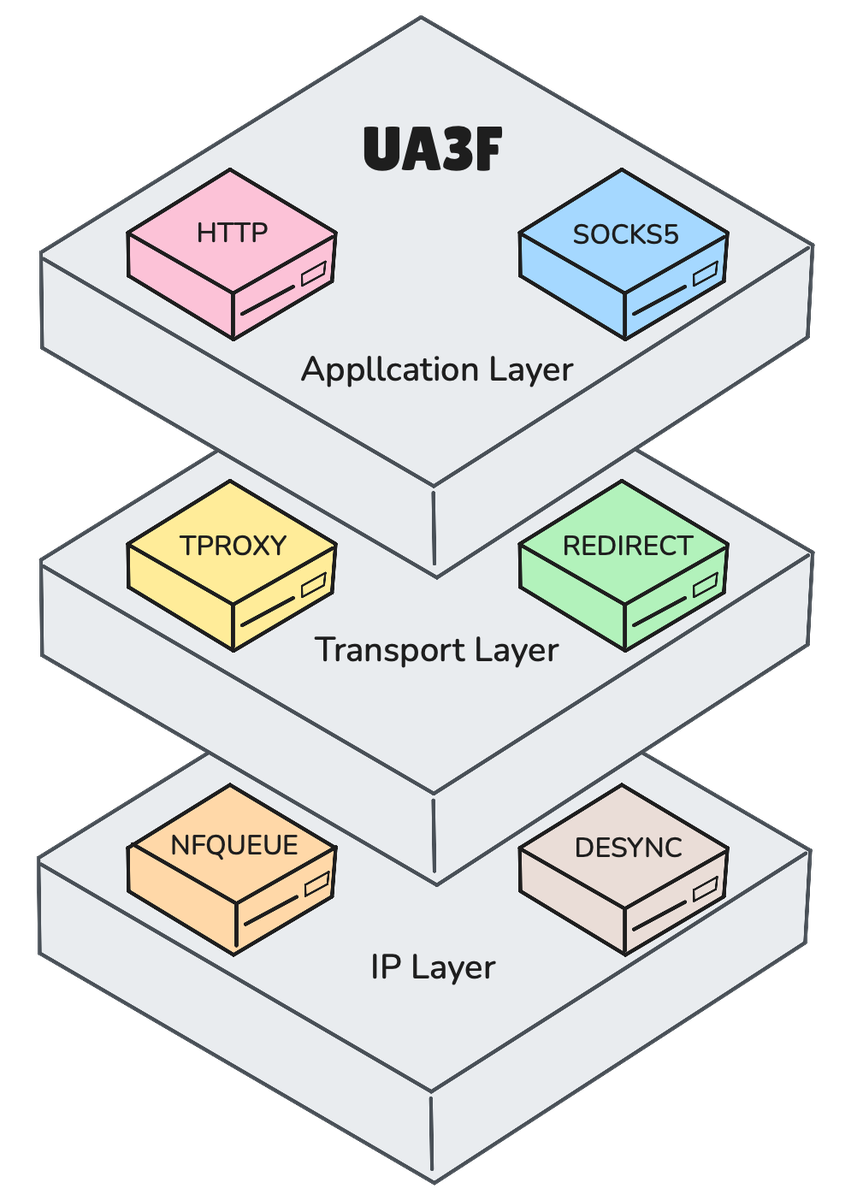
Proxy de réécriture HTTP(S) transparent prenant en charge les modes HTTP, SOCKS5, TPROXY, REDIRECT et NFQUEUE avec MitM HTTPS, réécriture…

Proxy HTTP/SOCKS5 à domaine fronté tunnelisant le trafic via Google Apps Script avec interception TLS MITM, multiplexage HTTP/1-2 et contournement…

Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS

Proxy inverse zero-trust et passerelle d'autorisation ABAC en Go avec évaluation de politiques OPA intégrée et révocation de jetons distribuée.