

CyBiasBench
 harry24k/cybiasbench
Évaluation des biais dans les agents LLM pour les scénarios de cyberattaque
vulnerability-analysisweb-application-exploitationpenetration-testing+6
5
harry24k/cybiasbenchÉvaluation des biais dans les agents LLM pour les scénarios de cyberattaque
 excession-labs/web-security-fixtures
Fixtures locales exécutables pour les failles de sécurité web et API courantes : mode vulnérable, mode corrigé, vérificateur, exécution enregistrée.
 cure53/xsschallengewiki
Wiki maintenu par la communauté, cataloguant les défis et solutions XSS, offrant des exercices pratiques sélectionnés pour apprendre l'exploitation…
 nbs-system/naxsi
NAXSI est un WAF open-source, haute performance et à faible maintenance de règles pour NGINX.
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 sevagas/macro_pack
macro_pack est un outil de @EmericNasi utilisé pour automatiser l'obfuscation et la génération de documents Office, de scripts VB, de raccourcis et…
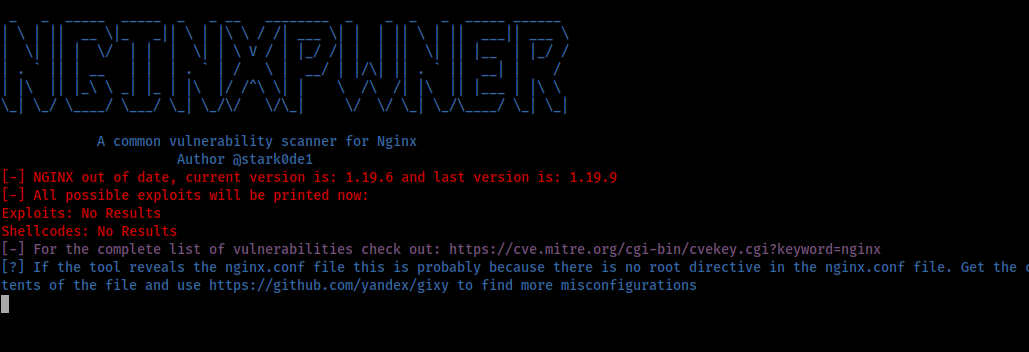 stark0de/nginxpwner
Nginxpwner est un outil simple pour rechercher les erreurs de configuration et les vulnérabilités courantes de Nginx.
 jseidl/goldeneye
Outil de test DoS GoldenEye Layer 7 (KeepAlive+NoCache)
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Outil d'évasion de charge utile malveillante
 mak-/parameth
Cet outil peut être utilisé pour découvrir par force brute les paramètres GET et POST.
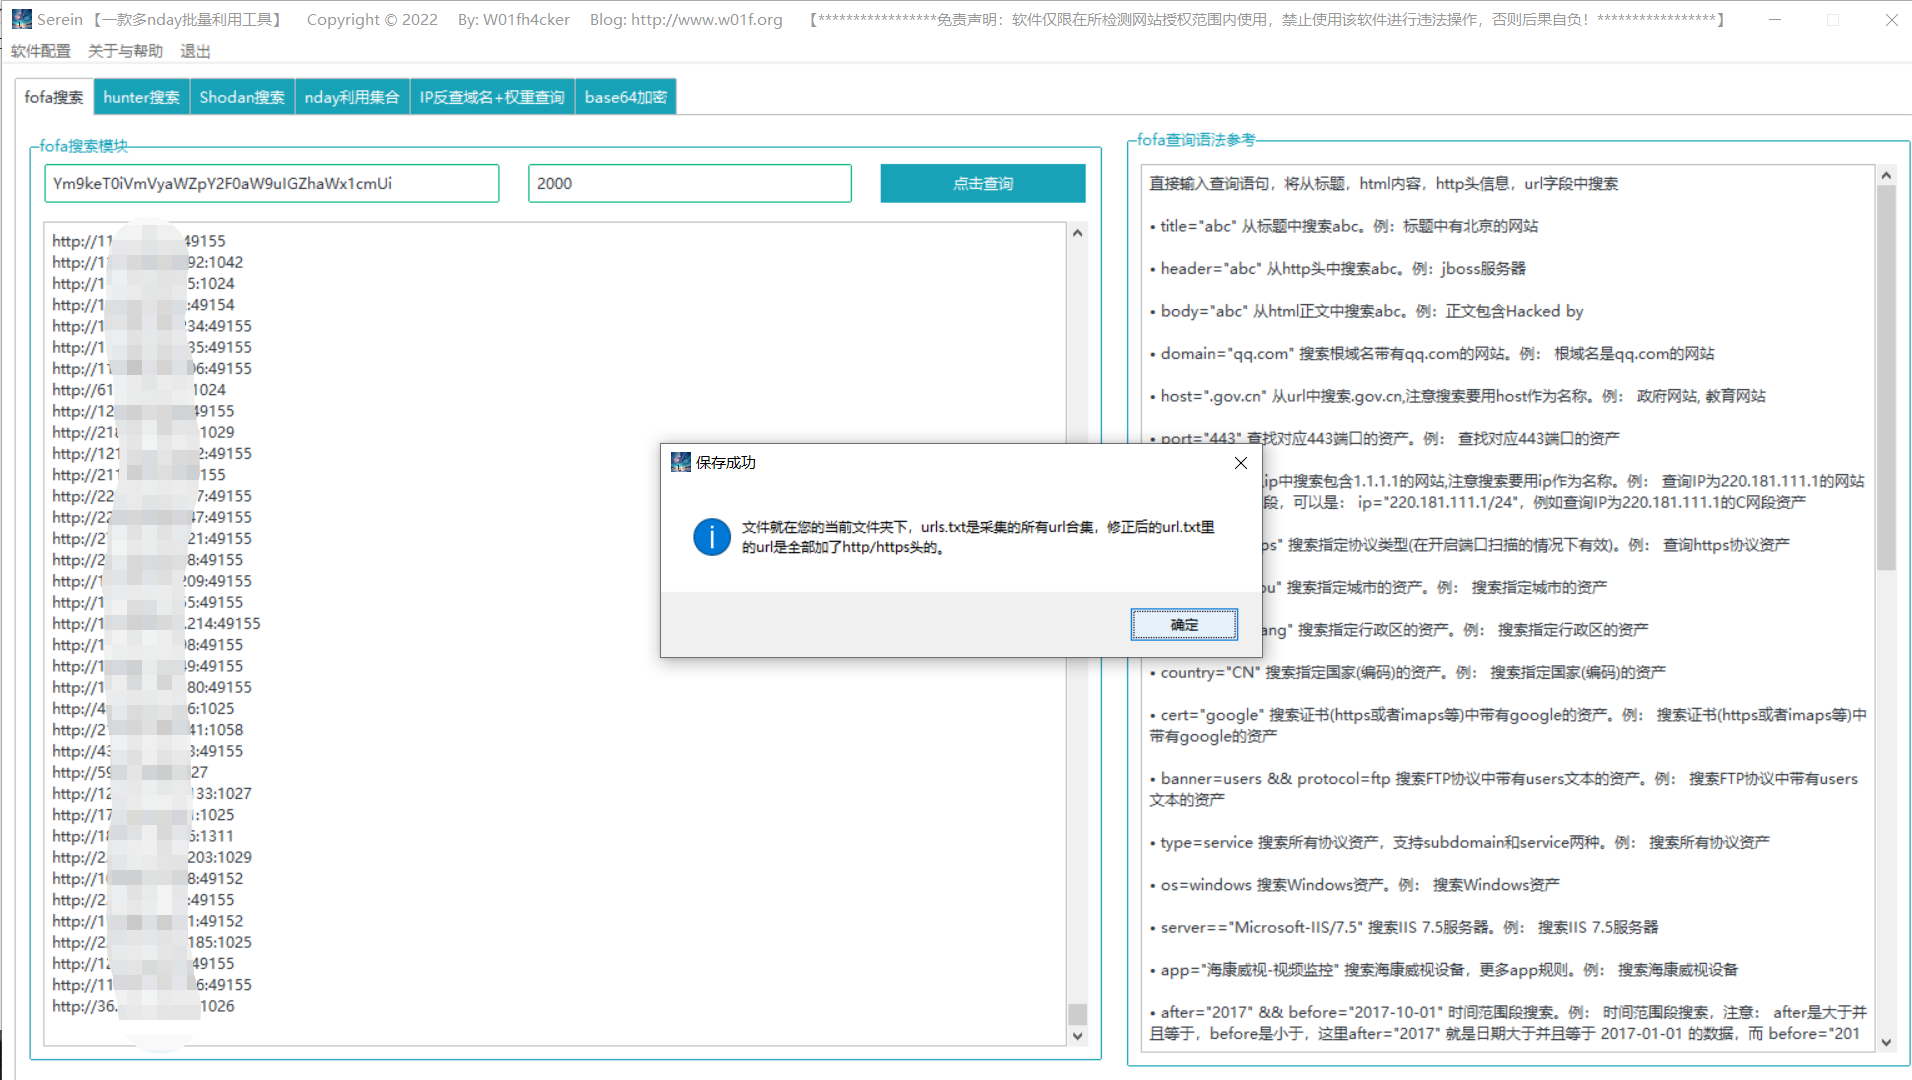 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 rastating/wordpress-exploit-framework
Un framework Ruby conçu pour faciliter les tests de pénétration des systèmes WordPress.
 utkusen/leviathan
large gamme d'outils d'audit de masse
 rapid7/hackazon
Une application web vulnérable moderne
 0xbug/sqliscanner
Injection SQL automatique avec Charles et sqlmap api
 b3nac/injuredandroid
Application Android vulnérable qui montre des exemples simples de vulnérabilités dans un style ctf.
 p0cl4bs/kadimus
kadimus est un outil pour vérifier et exploiter la vulnérabilité LFI.
 zux0x3a/0xsp-mongoose
un framework unique pour la simulation de cybersécurité et les opérations de red teaming, l'audit Windows pour les vulnérabilités récentes, les…