vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…

Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…

Un collecteur et serveur de payload Blind XSS (Cross-Site Scripting) léger construit avec Flask

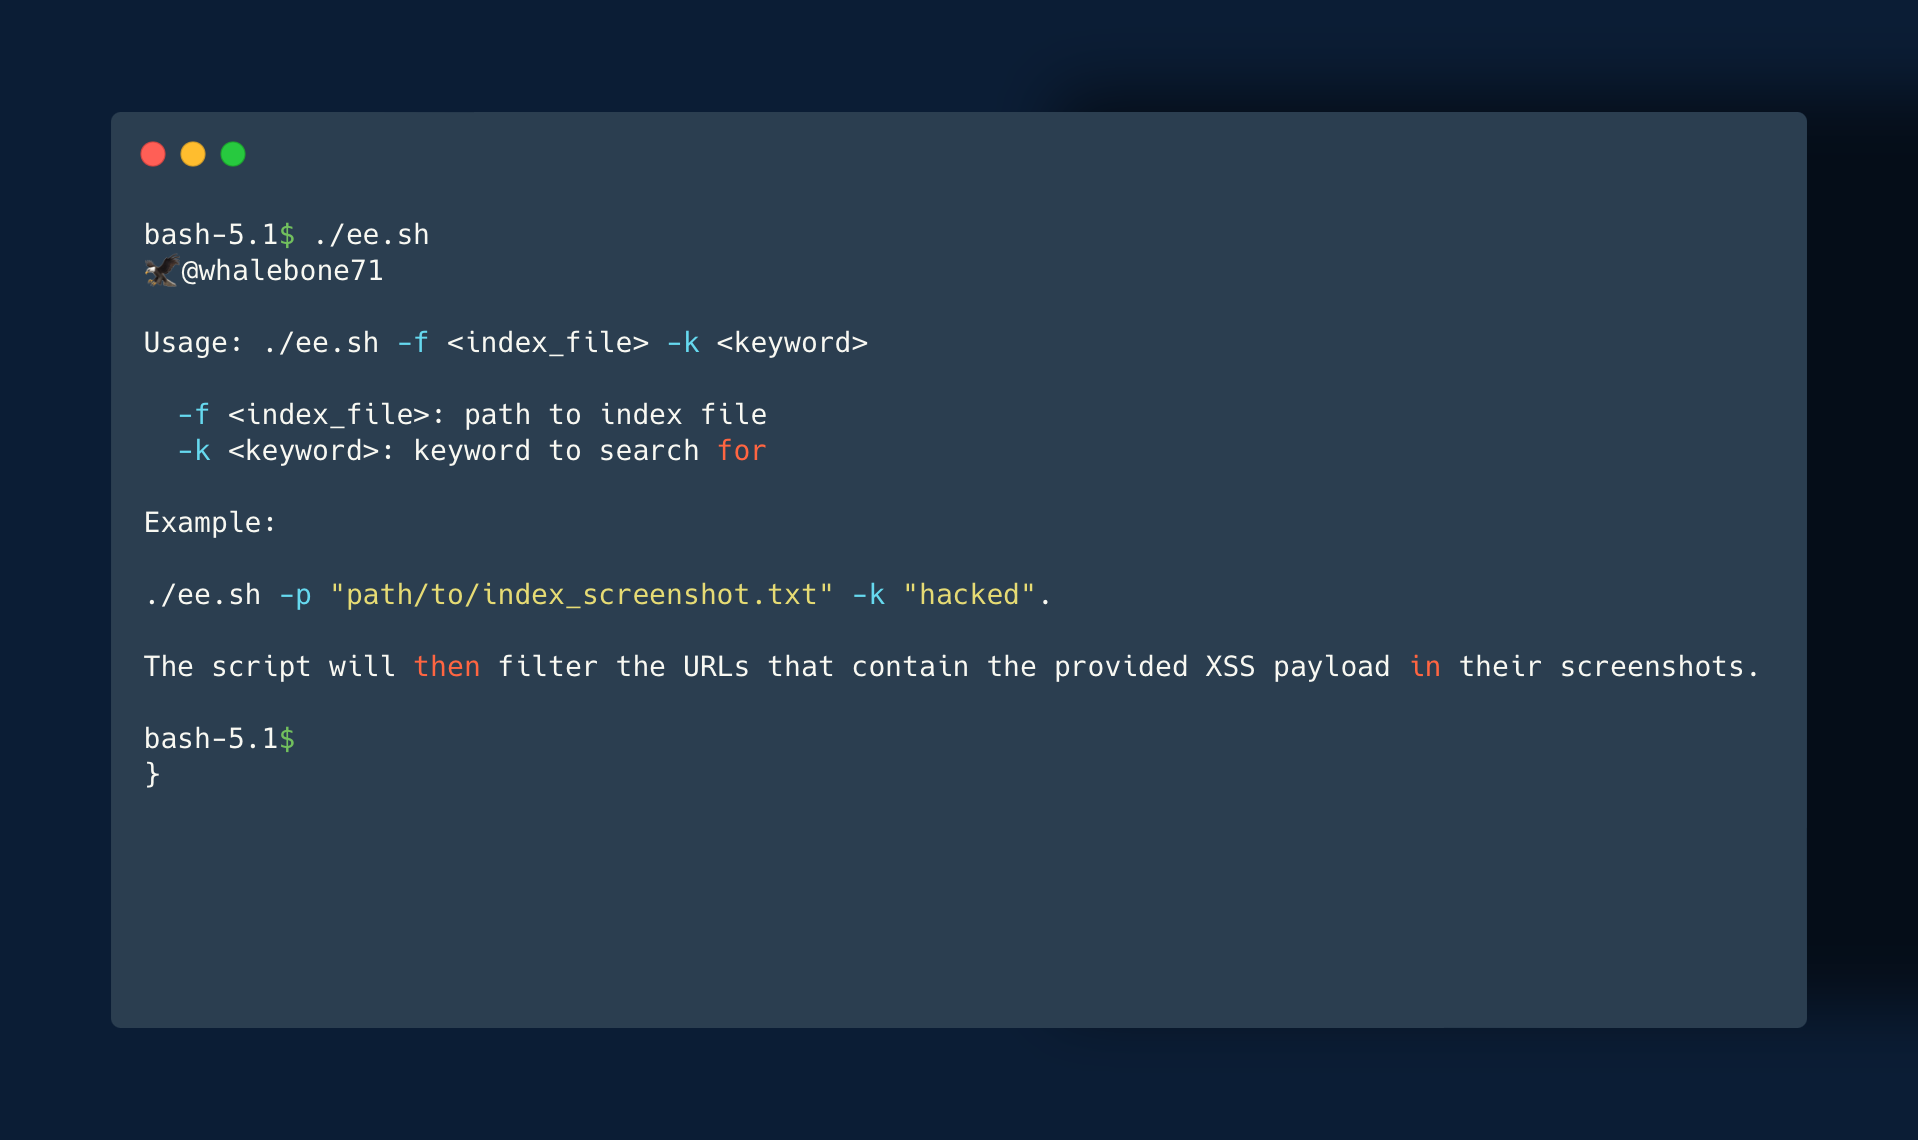
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…

Une vulnérabilité critique affectant les versions 1.2.68 à 1.2.83 de Fastjson.

Textpattern <= 4.8.3 Exécution de code à distance (Authentifié)

Une liste organisée de ressources concernant CVE-2025-55182, la vulnérabilité critique d'exécution de code à distance (RCE) dans les composants…

Une bypass d'authentification a récemment été découverte (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) sur WP…

Petit shell PHP, contrôlé par un client Python, se connectant via une méthode de protocole.

Build officiel et version vérifiée | Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs…

Python 2.7

PanaceaSoft [tous les produits] exploit 0day

Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…

Exploit utilisé contre le Netgear R6700v3 lors du Pwn2Own Austin 2021

Un wrapper basé sur Go pour l'API KNOXSS afin d'automatiser les tests de vulnérabilité XSS.

Résoudre le cas où, lors de l'élévation de privilèges PHP, l'exécution de commandes est impossible en raison de fonctions désactivées par le système.

Script Python pour exploiter la chaîne OWASSRF + TabShell sur des serveurs Microsoft Exchange vulnérables, en tirant parti de l'authentification…

Script Python pour vérifier la vulnérabilité de contournement d'authentification (WT-2025-0011) dans Kentico Xperience 13 CMS Staging Service via…

Coffre de notes OSCP + tableau de bord de cockpit d'examen : notes de techniques fusionnées, jeux de commandes préremplies avec variables, machines,…