

Harmonic
 runik/harmonic
Suite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.
privilege-escalationscripting-automationweb-application-exploitation+7
runik/harmonicSuite pour la gestion de reverse shells, conçue pour travailler dans le shell natif.

 arno0x/embedinhtml
Intégrer et masquer n'importe quel fichier dans un fichier HTML
 embedi/dir8xx_poc
Exploits de preuve de concept pour les routeurs D-Link DIR8xx
 ikkisoft/bradamsa
Extension Burp Suite pour générer des payloads Intruder avec Radamsa

 1n3/httpoxyscan
HTTPoxy Exploit Scanner par 1N3 @CrowdShield
 agienka/blindy
Script simple pour automatiser le brute-force des vulnérabilités d'injection SQL aveugles
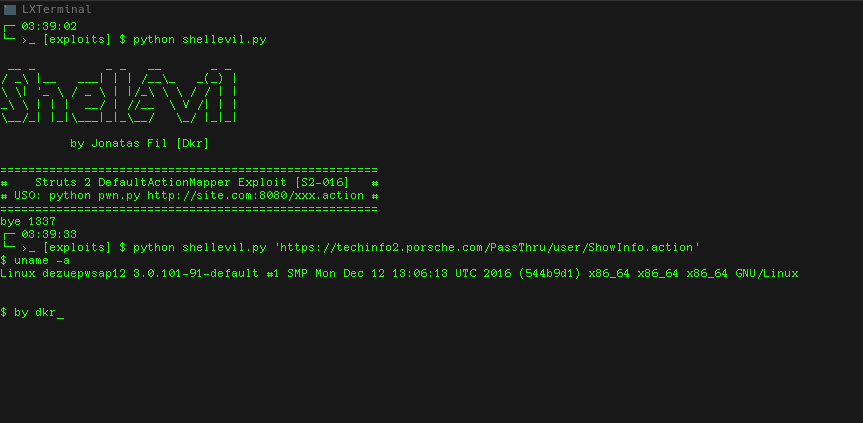 pentestingxroot/shellevil
Exploit de shell interactif Struts 2 DefaultActionMapper pour CVE-2013-225 [S2-016]

 gsfish/s2-reaper
Crawler de recherche Google qui collecte les URL vulnérables à Apache Struts2 S2-045 (CVE-2017-5638) à l'aide de mots-clés configurables et d'un…
 dobin/burpsentinel
Plugin GUI Burp pour faciliter la découverte de failles de sécurité dans les applications web
 opt9/strutshock
Script shell de vérification non intrusive pour Struts2 RCE CVE-2017-5638
 d4vinci/clickjacking-tester
Un script Python conçu pour vérifier si le site web est vulnérable au clickjacking et créer un PoC.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) est le système d'exploitation Linux d'Indonésie.
 xdrr/webapp-exploits
Application Web Exploit Development
 yehia-mamdouh/xssya-v-2.0
Scanner XSS en Python qui confirme l'injection de charges utiles réfléchies et encodées, exécute les charges utiles pour capturer les cookies,…
 straightblast/unradasyncupload
Outil d'exploitation pour la vulnérabilité Telerik UI RadAsyncUpload (CVE-2017-11317) permettant l'exécution de code à distance.
 graniet/chromebackdoor
Chromebackdoor est un PoC d'outil de pentest, cet outil utilise une technique MITB pour générer un exécutable Windows « .exe » qui, après lancement,…