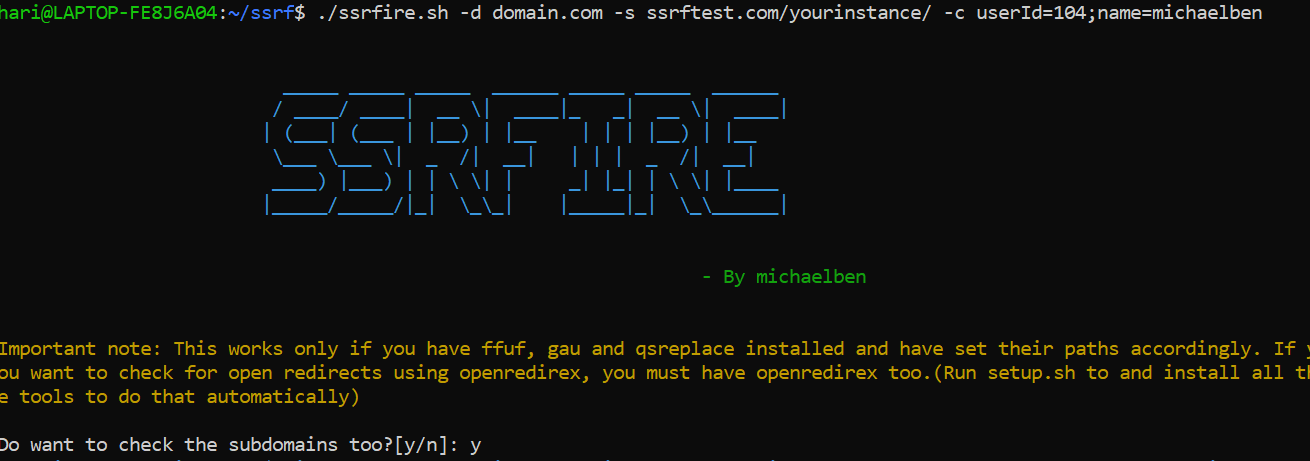

SSRFire
Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…

Un chercheur de SSRF automatisé. Donnez simplement le nom de domaine et votre serveur et détendez-vous ! ;) Il propose également des options pour…

Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…

Exploitez la vulnérabilité de clé secrète faible de Redash (GHSA-g8xr-f424-h2rv) pour générer des liens de réinitialisation de mot de passe pour…

Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.

Framework pour les tests d'intrusion. Le logiciel peut identifier tout, des scripts intersites à l'injection SQL. Les développeurs peuvent également…

Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java

Outil de détection et d'exploitation d'injection de modèles côté serveur et d'injection de code

Un outil d'évaluation de la sécurité pour la plateforme Pentaho Business Analytics d'Hitachi Vantara.

Outil CLI d'injection NoSQL, pour trouver des sites web vulnérables utilisant MongoDB.

Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…

ApacheSkywalking SQLi pour lire des fichiers sensibles

Un atelier étape par étape pour exploiter diverses vulnérabilités dans des applications Node.js et Java

Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).

Vérificateur de traversée de chemin Apache HTTPD (CVE-2021-41773 / CVE-2021-42013)

Vérification d'outil : CVE-2021-41773, CVE-2021-42013, CVE-2020-17519

Un kit d'outils JavaScript front-end pour créer des attaques de rebinding DNS.

Contournement du pare-feu pour le transfert de trafic via webshell

Un outil de scan et d'exploitation de Path Traversal et LFI, phasé et évasif, en Python.