

wafpass
 wafpassproject/wafpass
Analyser les paramètres avec toutes les méthodes de contournement des payloads, visant à évaluer les solutions de sécurité comme les WAF.
vulnerability-analysisweb-application-exploitationwaf-bypass+2
221
wafpassproject/wafpassAnalyser les paramètres avec toutes les méthodes de contournement des payloads, visant à évaluer les solutions de sécurité comme les WAF.
 d3ext/dfshell
Outil de shell direct basé sur Python qui crée un shell interactif de type TTY via HTTP en utilisant des pipes nommés, permettant l'exécution de…
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner de vulnérabilités de sites web et Auto-Exploiteur
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 shadow-workers/shadow-workers
Shadow Workers est un C2 et proxy gratuit et open source conçu pour les testeurs d'intrusion afin de faciliter l'exploitation des XSS et des Service…
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…
 sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Cockpit CMS 2.7.0 est affecté par une vulnérabilité de téléchargement de fichier - XSS qui permet aux attaquants de téléverser un fichier PDF…
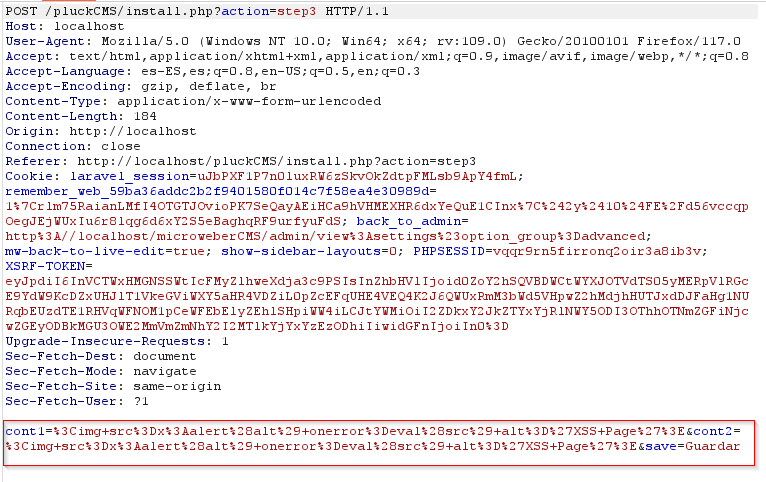 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
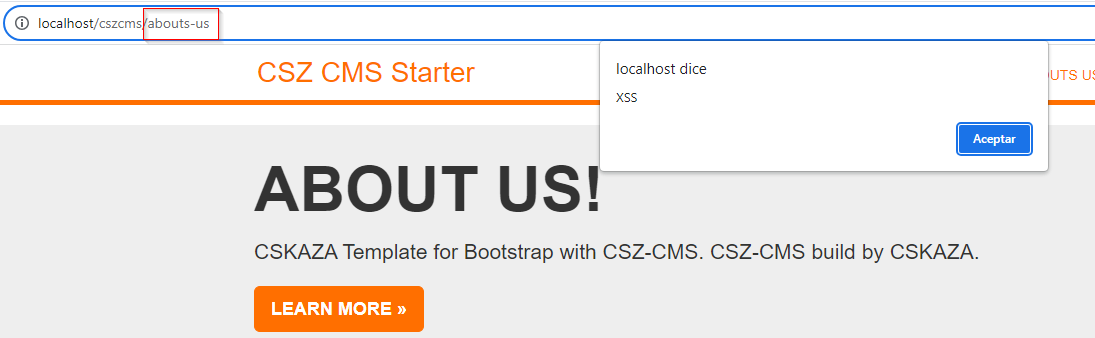 sromanhu/csz-cms-stored-xss---site-settings
CSZ CMS 1.3.0 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
 owasp/dvsa
une application serverless sacrément vulnérable
 warxim/vucsa
Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
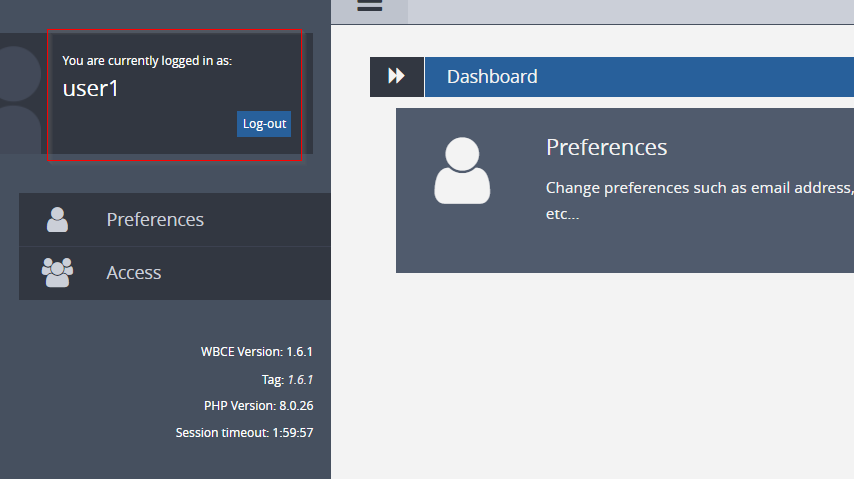 sromanhu/wbce-cms-stored-xss---pages-menu
WBCE CMS 1.6.1 est affecté par une vulnérabilité de script intersite stocké (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
 skavngr/rapidscan
:new: Le scanner de vulnérabilités web multi-outils.
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée
 randomrobbiebf/wordpress-php-object-helper
Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?
 okaytc/superset_auth_bypass_check
Outil de détection de la vulnérabilité de contournement d'authentification Apache Superset (CVE-2023-27524)
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET