

ModSec-log4j2
 felipe8398/modsec-log4j2
Règle ModSec pour la protection log4j2 - CVE-2021-44228
vulnerability-scannersexploitationweb-application-exploitation+3
felipe8398/modsec-log4j2Règle ModSec pour la protection log4j2 - CVE-2021-44228
 ccss17/o3_finds_cve-2025-37899
Artefacts pour un article de blog sur la découverte de CVE-2025-37899 avec o3
 ajnik/joomla-bruteforce
Script Python qui force par brute-force les identifiants de connexion administrateur Joomla à l'aide de listes de mots, avec des options de proxy et…
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…
 franc-zar/cve-2026-72898-safe-detection
Script simple pour réaliser une détection active sûre et non perturbatrice de la CVE-2026-72898 (SQLi dans Metabase)
 paradoxis/flask-unsign
Outil en ligne de commande pour récupérer, décoder, attaquer par force brute et forger les cookies de session d'une application Flask en devinant les…
 shack2/javaserializetools
Outil d'exploitation de vulnérabilités de désérialisation Java V1.0 Outil de vérification des vulnérabilités liées à la désérialisation Java,…
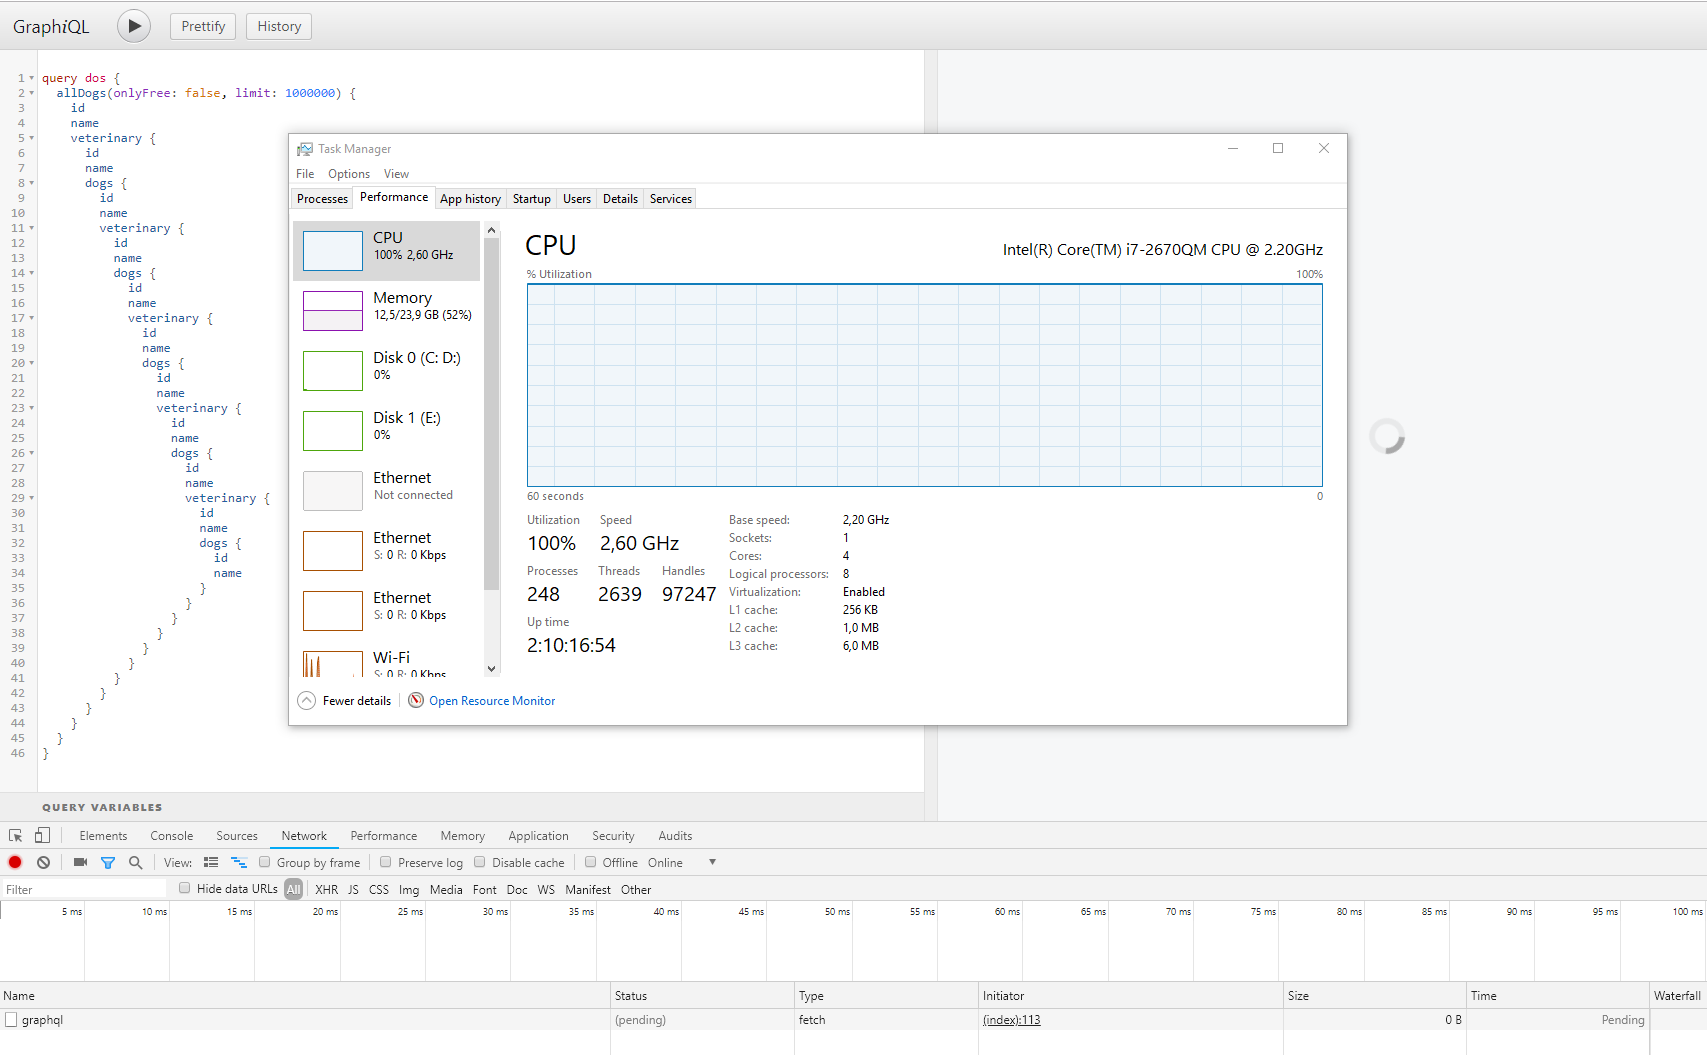 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
 nccgroup/requests-racer
Petite bibliothèque Python qui facilite l'exploitation de conditions de concurrence dans les applications web avec Requests.
 h43z/dns-rebinding-tool
outil de rebind DNS avec scripts personnalisés
 noraj/umbraco-rce
Umbraco CMS 7.12.4 - (Authentifié) Exécution de code à distance
 ztgrace/mole
Framework pour identifier et exploiter les vulnérabilités d'applications hors bande (OOB) avec un serveur DNS/token personnalisé, une extension Burp…
 y0-kan/log4jshell-scan
Scanner de réseau interne pour la vulnérabilité RCE log4j2 (CVE-2021-44228), pouvant être utilisé pour scanner les vulnérabilités sans connexion…
 gromhacks/payload-and-polyglot-lists
GromHacks Labs – Les listes de payloads qu'ils ne veulent pas que vous ayez. 1 324 sondes d'injection envoyées depuis le vaisseau mère pour détecter…
 spidermate/jatayu
Shell Web PHP furtif autonome avec authentification basée sur les en-têtes HTTP, commutation de fonction exec et conception indétectable pour…
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 jas502n/woodpecker-plugins
woodpecker-plugins
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET