

deep-C
 kishorbal/deep-c
Outil de détection et d'exploitation des erreurs de configuration des deep links Android
android-securitystatic-analysisdynamic-analysis-sandboxing+8
91
kishorbal/deep-cOutil de détection et d'exploitation des erreurs de configuration des deep links Android
 mauro-g/snuck
Contournement automatique des filtres XSS
 d0n601/pentest-cheat-sheet
Il y a beaucoup de cheat sheets, mais voici la mienne.
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 nu11secur1ty/sqlmap-nu11secur1ty
Extension professionnelle du projet sqlmap
 arrnitage/cve-2022-22947_exp
Script d'exploit pour CVE-2022-22947
 l33tdawg/phantomrecon
PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…
 ayushman4/tp-link-archer-cr-700-xss-exploit
Exploitation du routeur TP-Link Archer CR-700. (Divulgation responsable à TP-Link)
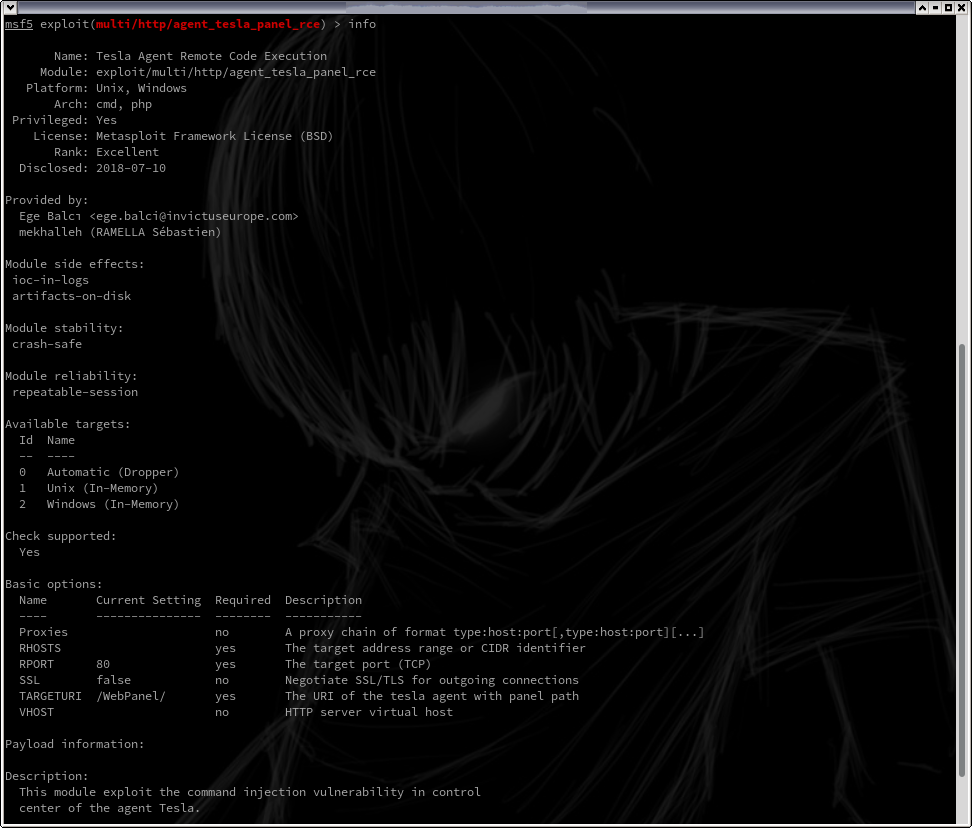 mekhalleh/agent_tesla_panel_rce
Il s'agit d'un module Metasploit qui exploite la vulnérabilité d'injection de commandes dans le centre de contrôle de l'agent Tesla.
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 jenderal92/kintol_shell_upload
python 2.7
 mbadanoiu/xxe-payloads
Accès rapide aux payloads XXE
 randomrobbiebf/wordpress-bf
Force brute des blogs WordPress.
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée
 randomrobbiebf/freemius-exploit
Freemius Library < 2.2.4 - Mise à jour arbitraire d'options (Subscriber+)
 mattiapertusati/htb-facts
HackTheBox — Facts (Facile/Linux) | CVE-2025-2304 + AWS S3 + Clé SSH + Facter PrivEsc
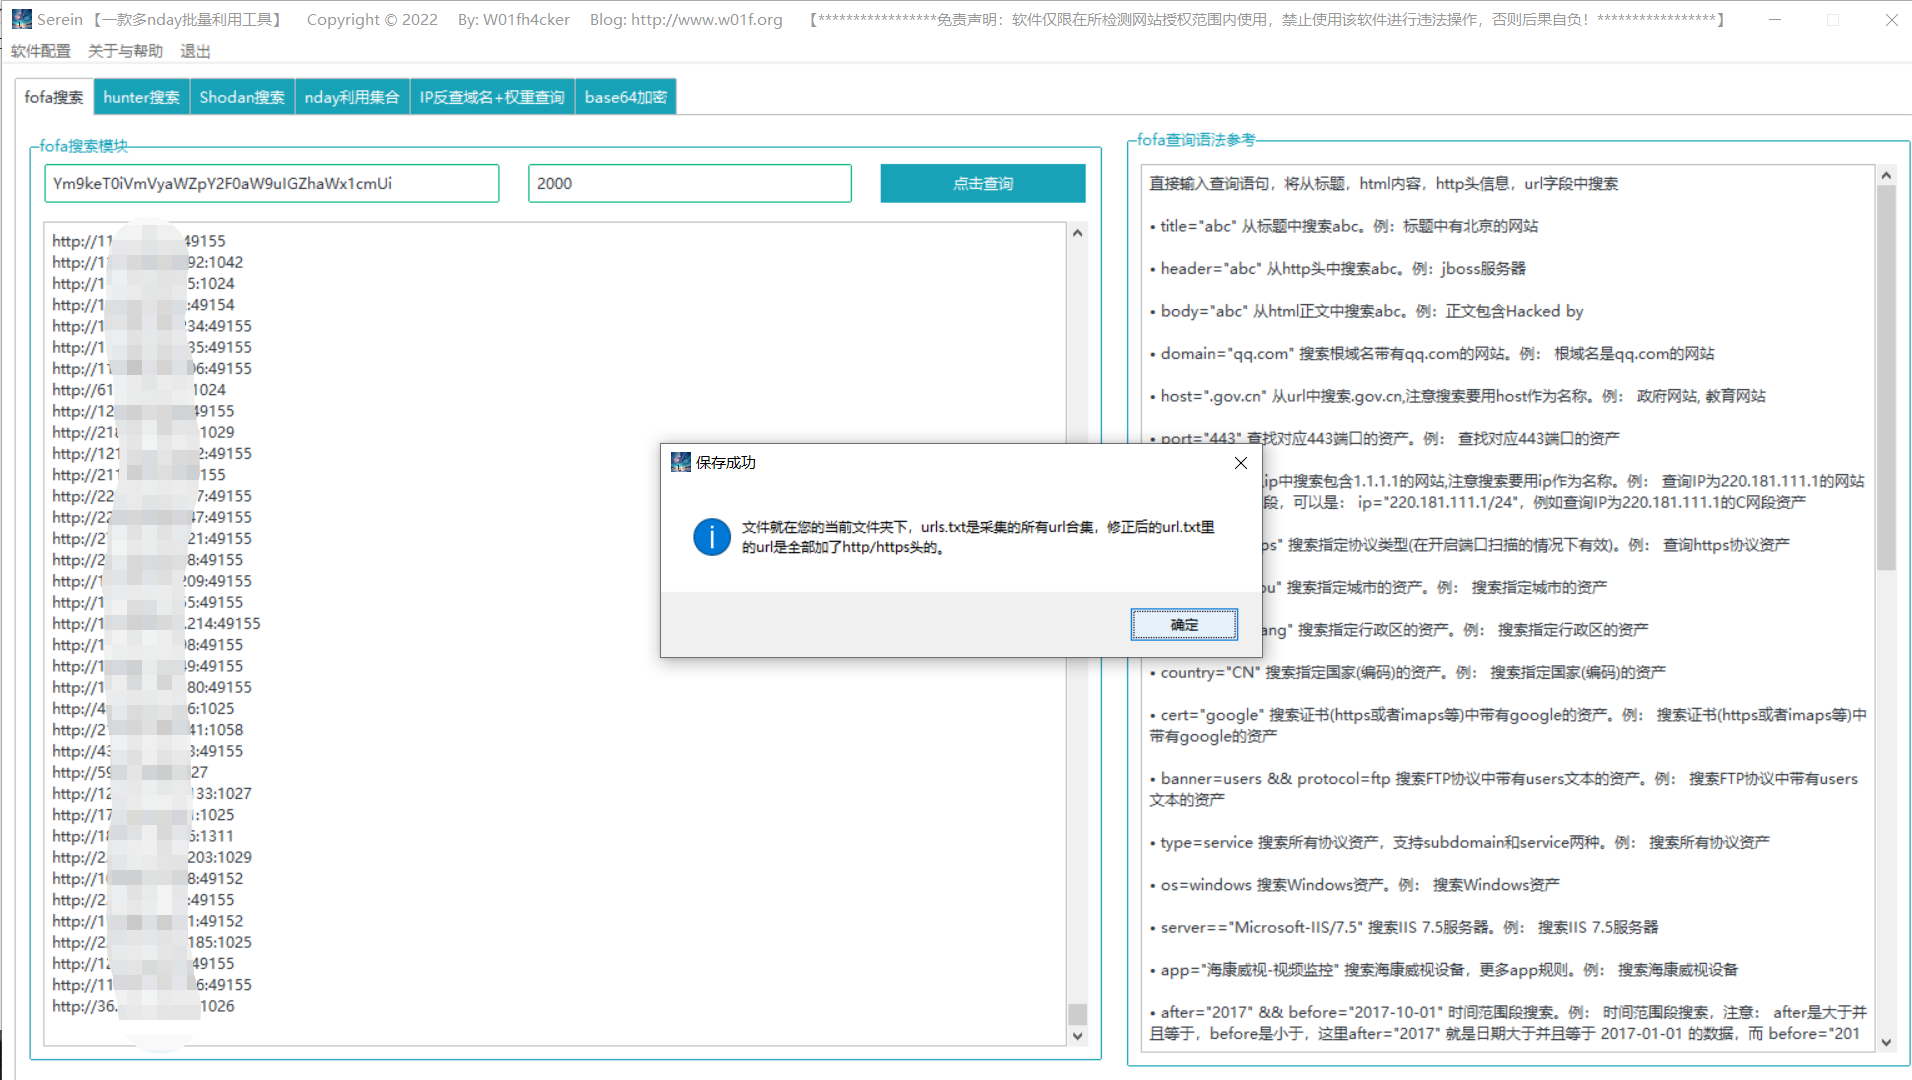 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 blackarch/webshells
Divers webshells. Nous acceptons les pull requests pour des ajouts à cette collection.