

sentrymcp
 zaydmulani09/sentrymcp
Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
static-analysisvulnerability-scannerssecret-detection+3
zaydmulani09/sentrymcpUn scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
 zenzue/cve_2026_31694
Scanner passif de vulnérabilités pour hôtes Linux pour CVE-2026-31694 : vérifie le noyau en cours d'exécution, la configuration FUSE, les métadonnées…
 alexojocyber/cve-2011-2523-vsftpd-validation-lab
Laboratoire autorisé Kali–Metasploitable2 utilisant Python et Nmap NSE pour valider CVE-2011-2523 dans vsFTPd 2.3.4.
 cynepmyx/nginx-rift-check
Détecte le schéma de réécriture CVE-2026-42945 dans les configurations nginx : rewrite avec ? dans le remplacement plus une capture non nommée…
 lypd0/cve-2024-3094-vulnerabity-checker
Vérifiez que votre version de XZ Utils n'est pas vulnérable à CVE-2024-3094.
 occamsec/log4j-checker
Scripts Bash et PowerShell pour analyser un système de fichiers local à la recherche de fichiers .jar Log4j qui pourraient être vulnérables à la…
 cybrdude/cve-2026-1731-scanner
Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.

 camshift/rtspbrute
Simple bruteforce de flux rtsp
 kkx600/burp_vulpscan
Plugin Burp Suite passif pour scanner CVE-2022-22947 et intégrer des POCs à haute menace dans les workflows automatisés de détection de…
 joefreedy/log4j-windows-scanner
CVE-2021-44228 vulnérabilité dans la bibliothèque Apache Log4j | Scanner de vulnérabilité Log4j sur machines Windows
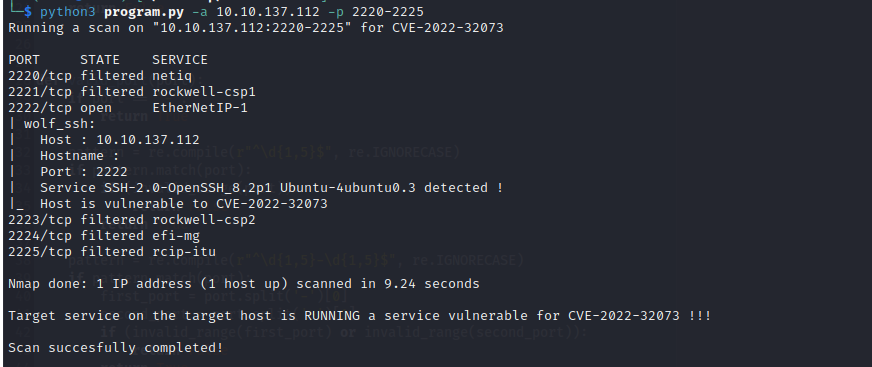 mgregus/project_bit_nmap_script
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh
 ingochris/heartpatch.us
OpenSSL Heartbleed Bug CVE-2014-0160 Toolkit. Créé avec ❤ par Christopher Ngo.
 xiaoqimikko/thymeleaf-check
Vérificateur hors ligne pour Thymeleaf CVE-2026-40477 / CVE-2026-41901 — vous indique à laquelle des deux failles SSTI de CVSS 9.0 vous êtes exposé,…
 horkimhab/cve-2026-58231
Script de détection et de confirmation de CVE-2026-58231
 heroku/heroku-cve-2013-0156
Inspectez toutes vos applications Heroku pour voir si elles exécutent une version vulnérable de Rails.
 xiaoqimikko/tomcat-line-check
CVE-2026-24880 : les conseils de mise à niveau d'Apache s'appliquent-ils réellement à votre Tomcat ? Détecte le correctif par la présence de classes,…
 xiaoqimikko/netty-http2-check
Outil Java hors ligne qui analyse les jars et les versions pour déterminer l'exposition à sept CVE de netty-codec-http2, recommandant la version…
 xiaoqimikko/tomcat85-check
CVE-2025-55752 : Tomcat 8.5 est en fin de vie (EOL), la version finale étant 8.5.100. Apache déclare, CVE par CVE, que « 8.5 est également affecté »…