

NetLogic
 dmitryflynn/netlogic
NetLogic est une boîte à outils avancée d'analyse réseau et de cybersécurité pour l'inspection du trafic, l'analyse de paquets et la détection de…
osintreconnaissancevulnerability-scanners+7
1
dmitryflynn/netlogicNetLogic est une boîte à outils avancée d'analyse réseau et de cybersécurité pour l'inspection du trafic, l'analyse de paquets et la détection de…
 yashas-13/pentx-vapt-skill
Outil de pentest VAPT open-source basé sur l'IA en 5 phases — recon/scan/vuln/exploit/report avec PoC
 oiehnow/oieh-router-checker
Programme Windows qui vérifie en un clic si votre routeur est ciblé par le backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747).
 hristiy4n/bom-view
Application web statique pour visualiser les SBOMs et effectuer des analyses de vulnérabilités à la demande avec osv.dev. Facilement déployable sur…
 lucab85/ansible-role-log4shell
Ansible playbook pour vérifier les hôtes Linux cibles en utilisant le script officiel de détection Log4j de Red Hat RHSB-2021-009 pour Log4Shell…
 kabiri-labs/sshfinder
Découverte parallèle de services SSH et auditeur de sécurité qui scanne n'importe quel port, valide les bannières SSH, et audite les méthodes…
 sobri3195/pegasus-malware-scan
Analyseur de menaces multicouche combinant vérification par empreinte, analyse comportementale et exécution en bac à sable pour la détection des…
 appomni-labs/heisenberg-ssc-gha
GitHub Action pour Heisenberg SSC
 atn1ght/letsploit
Scanner de niveau de correctifs Windows 10 qui détecte les correctifs manquants, identifie les CVE associées et lie le code d'exploit public pour…
 l33tdawg/phantomrecon
PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…
 zihxs/check-react-rce-cve-2025-55182
Scanner de sécurité pour détecter les vulnérabilités CVE-2025-55182 et CVE-2025-66478 dans les projets React Server Components (RSC)
 vvpoglazov/cve-2024-41110-checker
Scanner parallèle basé sur SSH qui détecte CVE-2024-41110 dans les installations Docker, identifie les versions vulnérables et les plugins AuthZ, et…
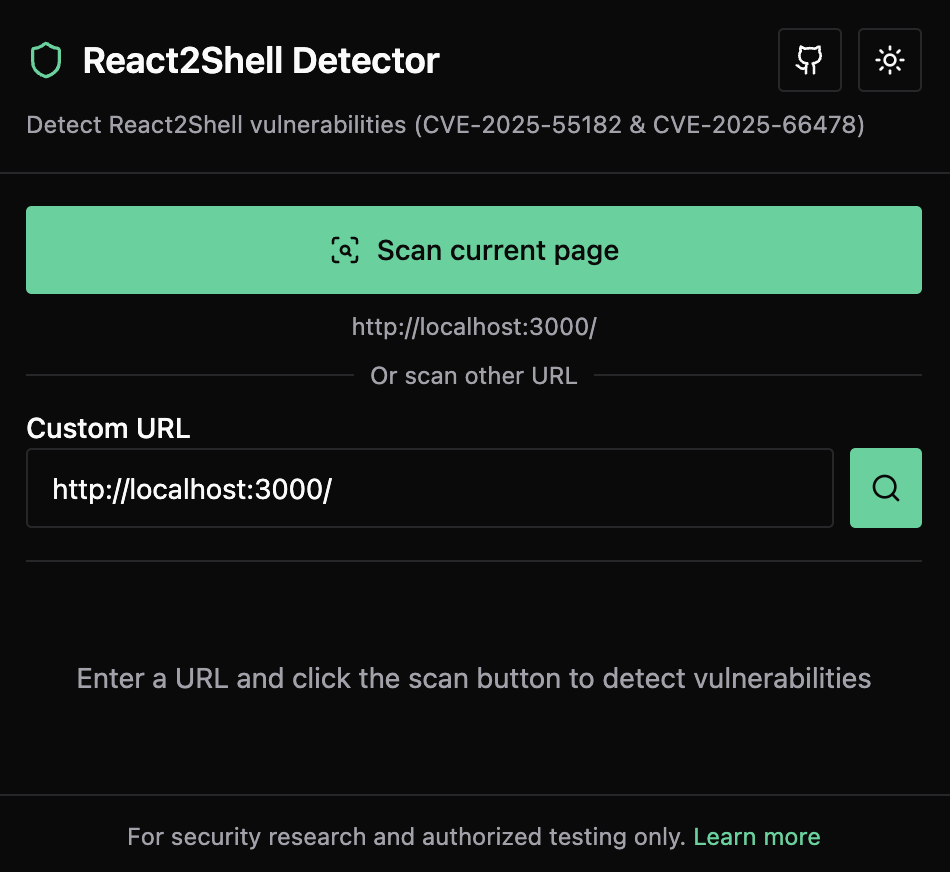 xiaopeng-ye/react2shell-detector
Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web
 haydenjames/dirty-frag-check
Vérificateur en lecture seule pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) vulnérabilités locales root du noyau Linux
 masahiro331/kube-trivy
Trivy pour Kubernetes
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
 ero-hack/wp-ateck
Avec ce programme, vous pouvez pénétrer des sites WordPress.
 shalevo13/se7enslip
Un scanner et testeur de la CVE-2025-11001 de 7-zip