

super-secret-finder
 randomrobbiebf/super-secret-finder
Plugin Burp pour la correspondance de secrets
vulnerability-scannersinformation-gatheringweb-security+3
6
randomrobbiebf/super-secret-finderPlugin Burp pour la correspondance de secrets
 stacscan/stacs
Analyseur statique de jetons et d’identifiants
 sikretalabs/bluemap
Un toolkit d'exploitation Azure pour Red Team & Pentesters
 hahwul/s3reverse
Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.
 evait-security/envizon
visualisation réseau & rapports de pentest
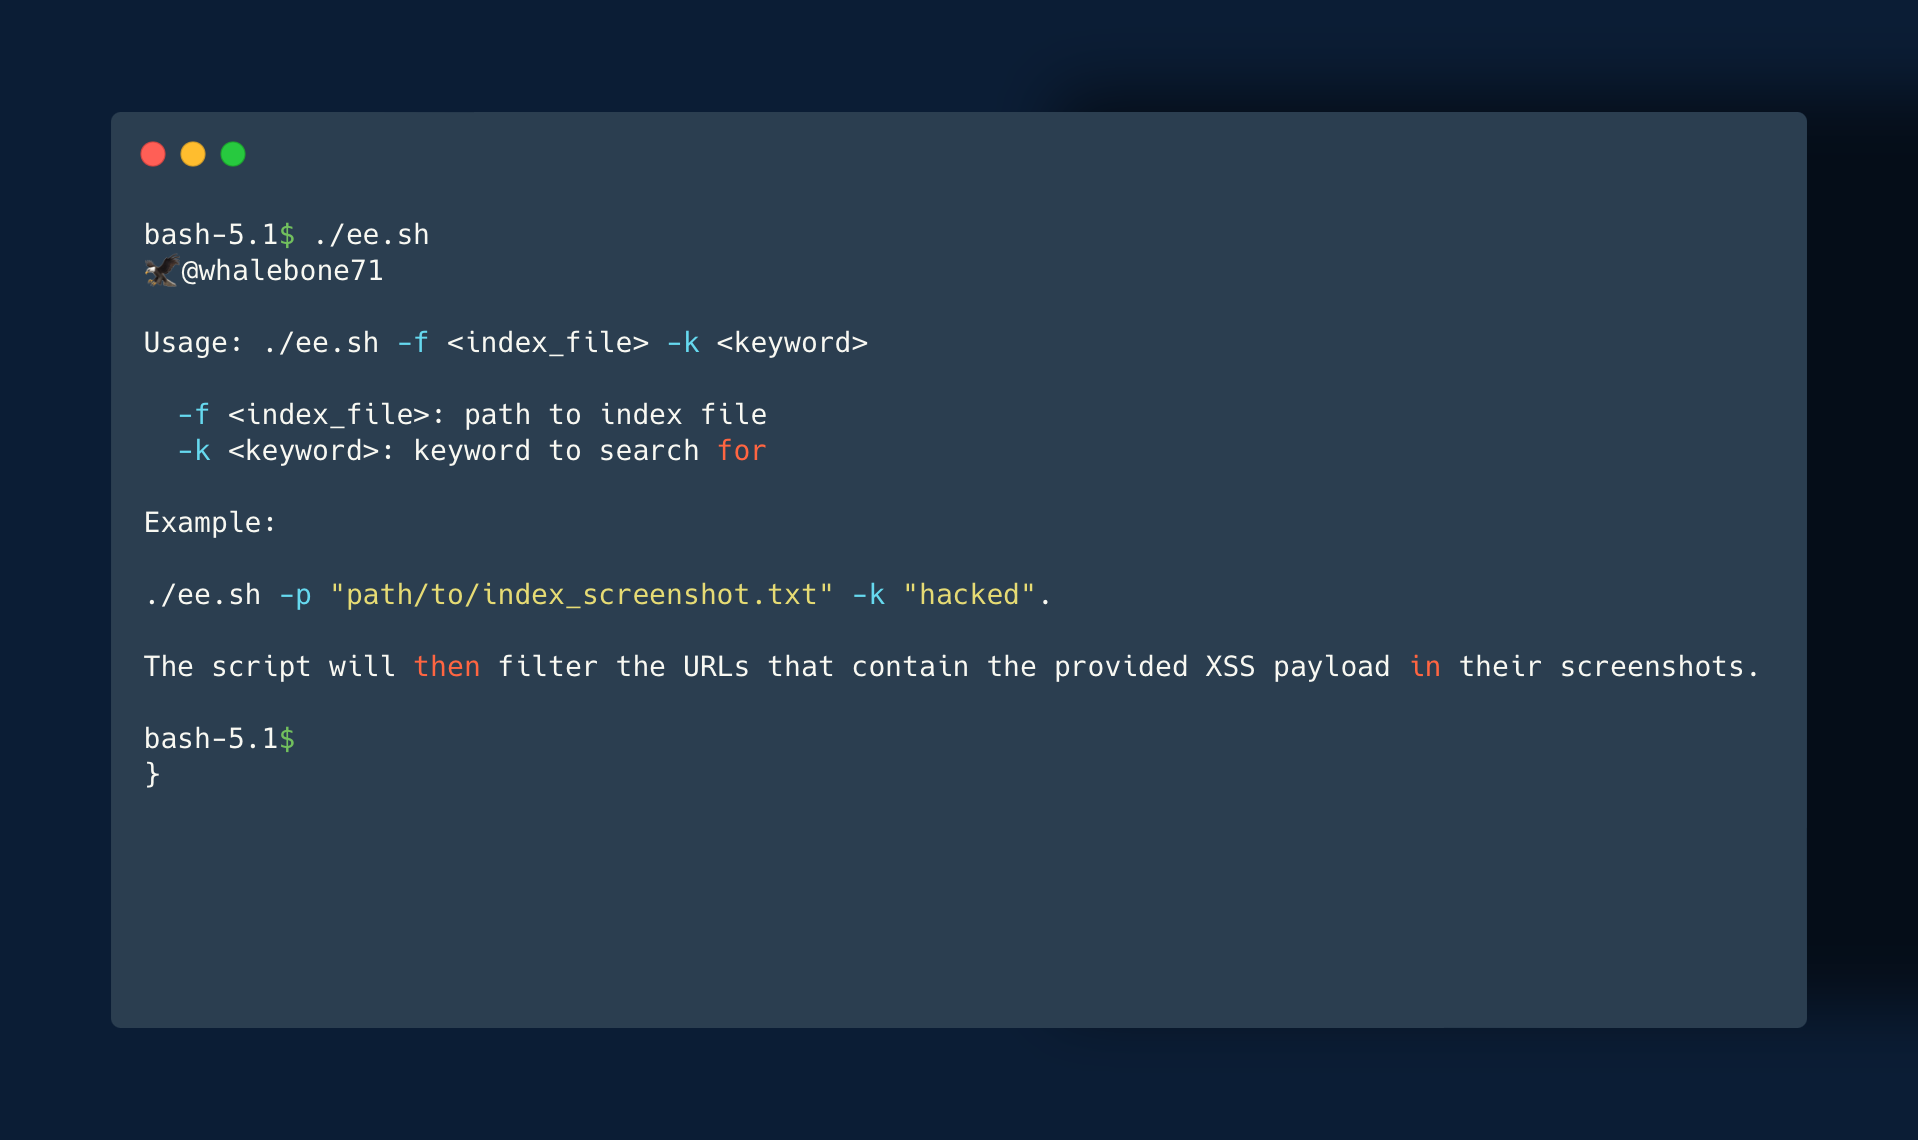 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
 ayushpriya10/imdshift
Automatise la migration des workloads AWS de IMDSv1 vers IMDSv2 pour atténuer les attaques SSRF. Détecte l'utilisation d'IMDSv1 sur EC2, ECS, EKS,…
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
 nccgroup/shocker
Un outil pour trouver et exploiter des serveurs vulnérables à Shellshock
 siwecos/infoleak-scanner
Scanner Web qui détecte les versions de CMS, les plugins, les bibliothèques JavaScript vulnérables, les adresses e-mail et les numéros de téléphone…
 ustayready/cloudgpt
Scanner de vulnérabilités pour les politiques gérées par les clients AWS utilisant ChatGPT
 fit2cloud/riskscanner
RiskScanner est une plateforme open source de scan de conformité et de sécurité multi-cloud, basée sur les moteurs Cloud Custodian et Nuclei,…
 optiopay/klar
Intégration de Clair et Docker Registry
 password123456/ssl-certificate-expiry-date-checker
Analyse les certificats SSL/TLS pour les dates d'expiration, les détails de l'émetteur et le statut OCSP. Envoie des notifications via webhook,…
 3gstudent/homework-of-python
Codes Python de mon blog.
 abdulr7mann/hackerenv
Outil automatisé de test de pénétration qui balaye les IP, scanne les ports et les vulnérabilités, exécute des exploits, et fournit un shell…