

melee
 adityaks/melee
Outil basé sur Python pour détecter les infections par rançongiciel et les codes malveillants dans les instances MySQL. Effectue des reconnaissances,…
vulnerability-scannersmalware-analysispenetration-testing+2
23
adityaks/meleeOutil basé sur Python pour détecter les infections par rançongiciel et les codes malveillants dans les instances MySQL. Effectue des reconnaissances,…
 machine1337/hackguard
SCANNEUR DE VULNÉRABILITÉS D'APPLICATIONS WEB RAPIDE écrit en python3
 okaytc/superset_auth_bypass_check
Outil de détection de la vulnérabilité de contournement d'authentification Apache Superset (CVE-2023-27524)
 owasp/sapkiln
OWASP SAPKiln est un outil à interface graphique (GUI) conçu pour faciliter efficacement la sécurisation et l'audit des systèmes SAP.
 v3n0m-scanner/v3n0m-scanner
Scanner de Pentesting populaire en Python3.6 pour SQLi/XSS/LFI/RFI et autres Vulns
 agrawalsmart7/scodescanner
Analyseur statique en ligne de commande qui détecte les vulnérabilités critiques dans le code source PHP et YAML à l'aide de règles semgrep…
 dmuhs/teatime
Un framework d'attaque RPC pour les nœuds Blockchain.
 ruped24/killchain
Une console unifiée pour exécuter les étapes de la 'kill chain' des attaques.
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 nu11secur1ty/insect
Outil haute performance de découverte de chemins web et de force brute de répertoires. Découvre les fichiers, répertoires et points de terminaison…
 randomrobbiebf/static-file-checker
Vérifie /static/staticfiles.json de Django pour détecter des identifiants exposés à l'aide de nuclei
 fatlan/haproxy-keepalived-sec-highloads
✨ Aborde le sujet de HAProxy et Keepalived, en plus du load balancer et du cluster, la sécurité (prévention de la vulnérabilité liée à l’utilisation…
 zeus-labs/zeuscloud
Plateforme de sécurité cloud open-source qui découvre les chemins d'attaque, identifie les mauvaises configurations, visualise les accès IAM et…
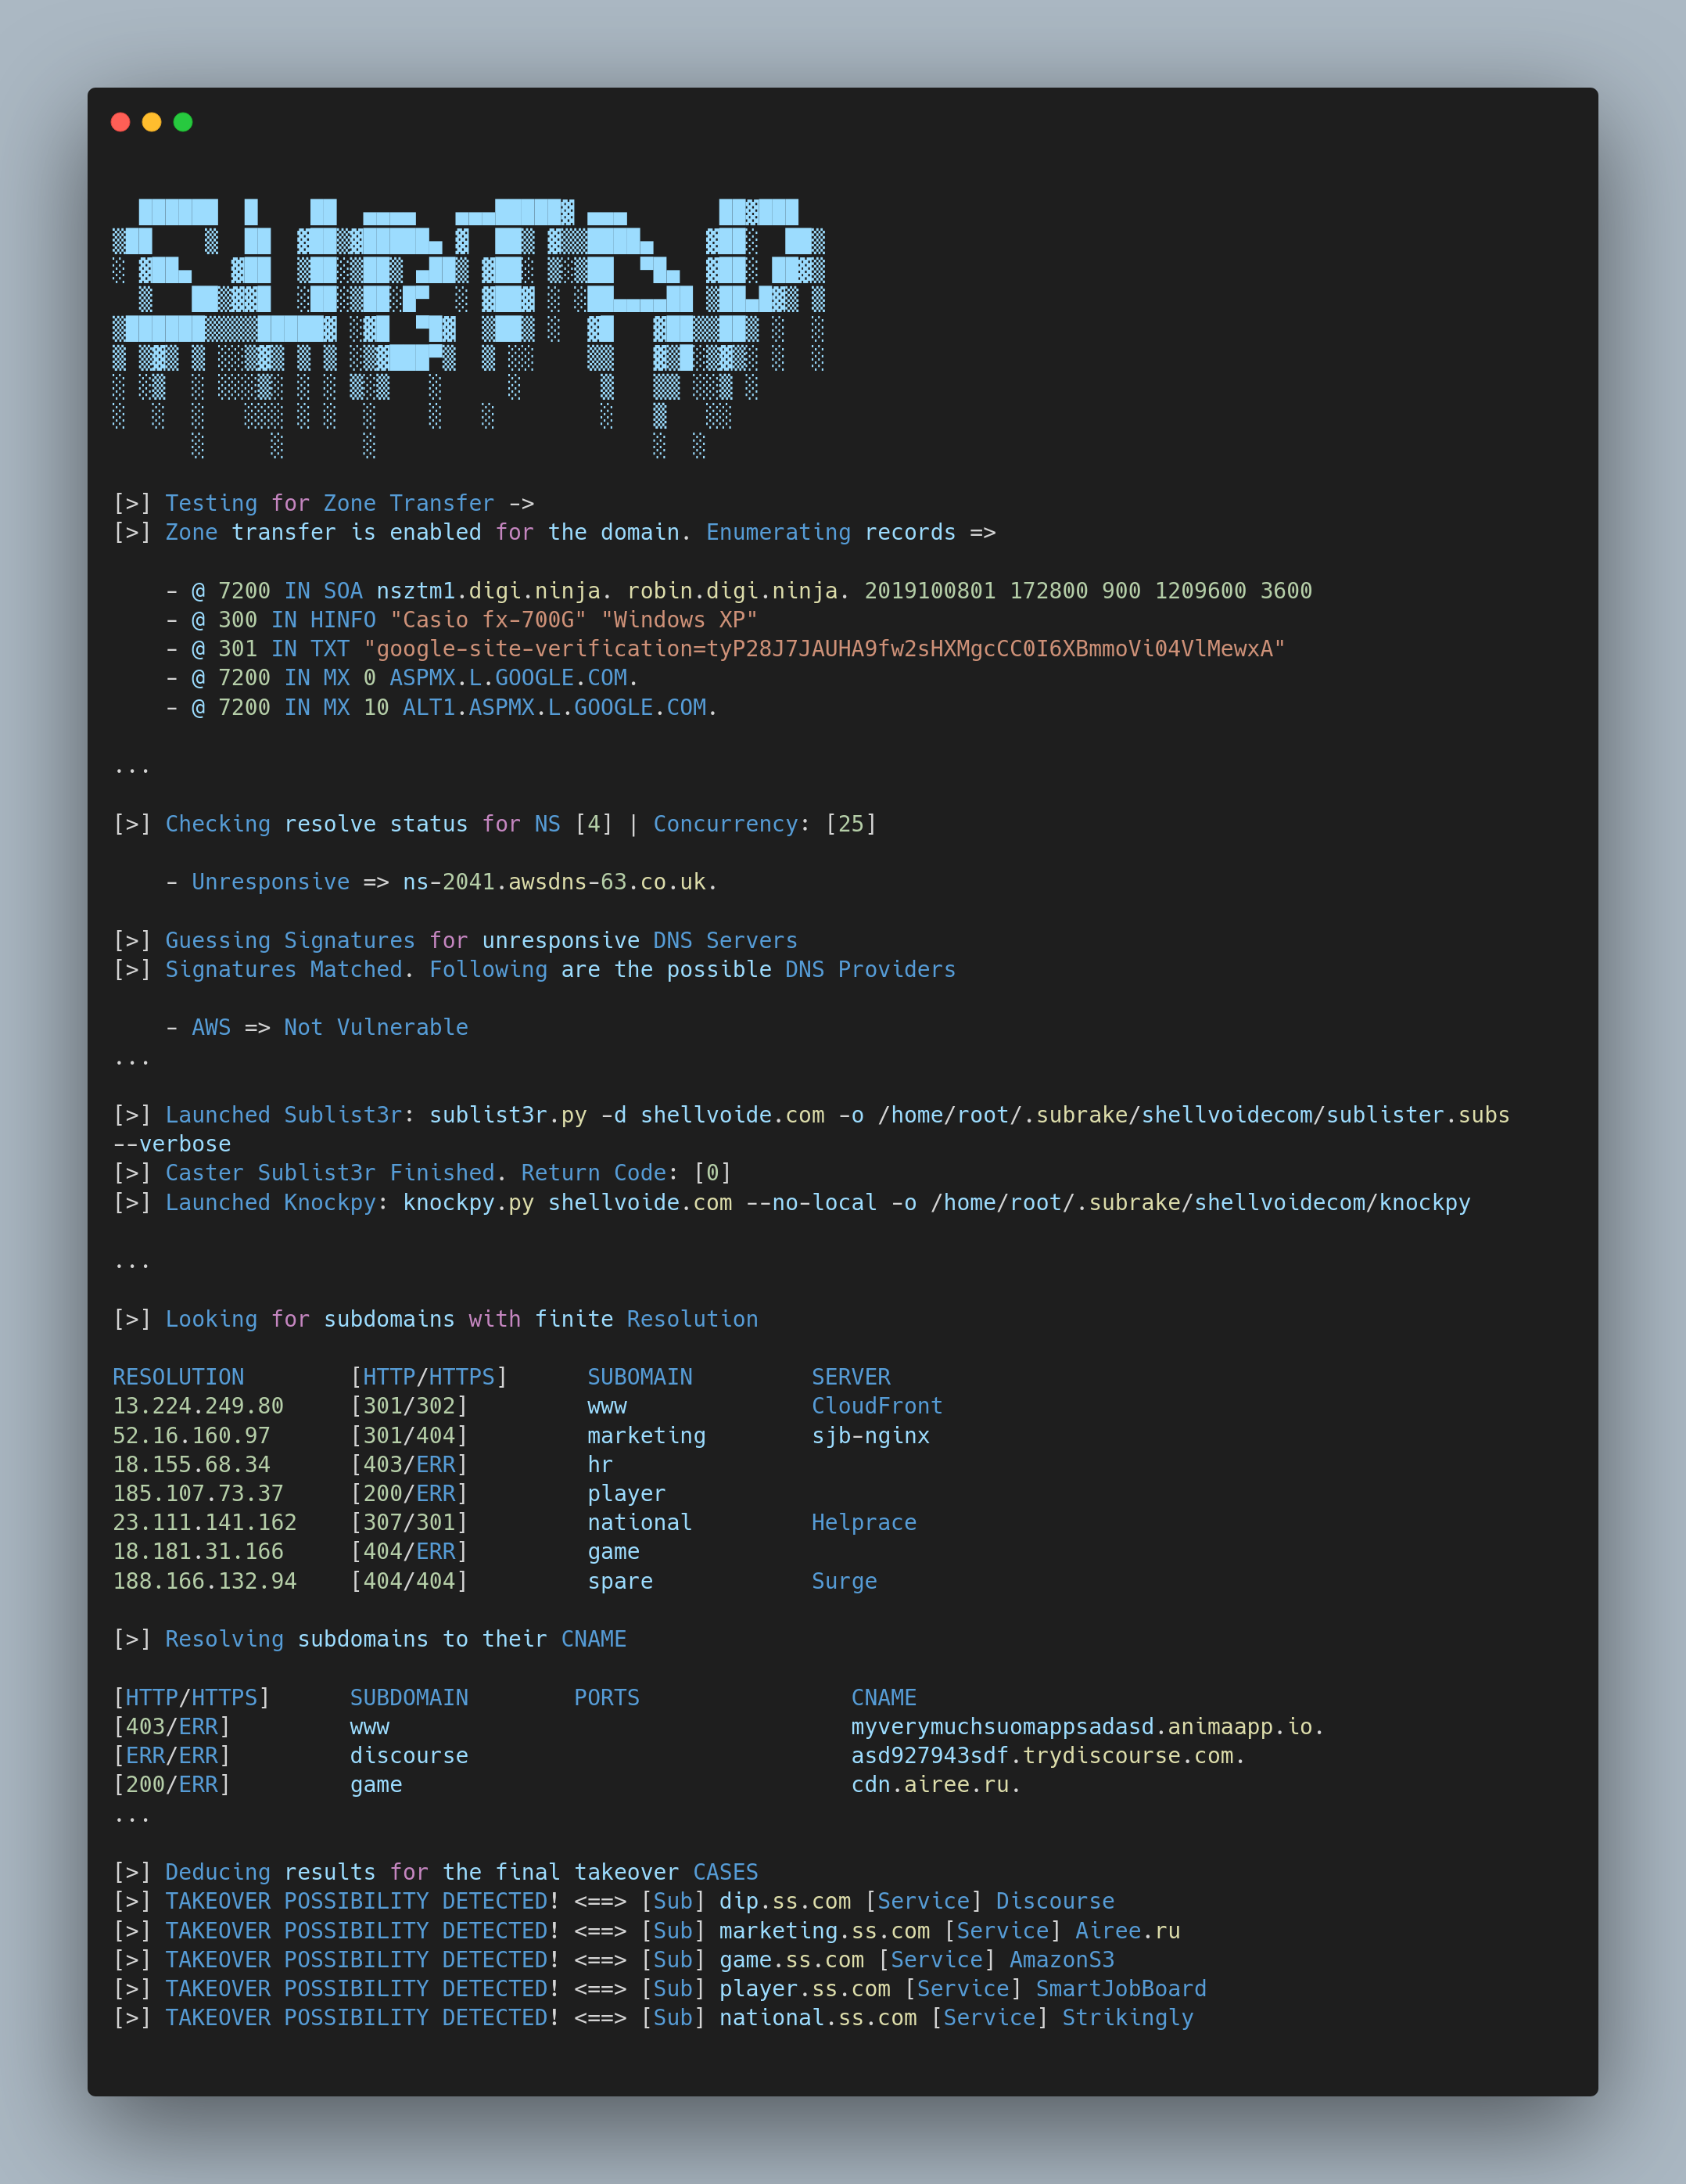 hash3lizer/subrake
🚀 Un scanner et outil DNS automatisé 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 tstillz/webshell-analyzer
Scanneur et analyseur de shells web.
 mrharshvardhan/py-log4j-rce-scanner
Grâce à cet outil, vous pouvez analyser plusieurs adresses pour détecter la vulnérabilité d'exécution de commandes à distance CVE-2021-44228 sur…
 hynekpetrak/log4shell-finder
Scanner de fichiers le plus rapide pour log4shell (CVE-2021-44228, CVE-2021-45046) et autres instances vulnérables (CVE-2017-5645, CVE-2019-17571,…
 signorrayan/redteam_toolkit
Red Team Toolkit est une application Web Django offensive open-source qui regroupe les outils offensifs utiles utilisés dans le red-teaming.