
pentagi
 vxcontrol/pentagi
Système d'agents IA entièrement autonome capable d'effectuer des tâches complexes de tests d'intrusion.
penetration-testing-frameworksreconnaissancevulnerability-scanners+6
21.8k
vxcontrol/pentagiSystème d'agents IA entièrement autonome capable d'effectuer des tâches complexes de tests d'intrusion.
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…
 aquasecurity/trivy-plugin-aqua
Plugin pour intégrer Trivy à la plateforme Aqua Security afin d'analyser l'IaC, les pipelines et les dépendances à la recherche de vulnérabilités et…
 rtfmkiesel/loldrivers-client
Scannez votre ordinateur Windows à la recherche de pilotes vulnérables ou malveillants connus.
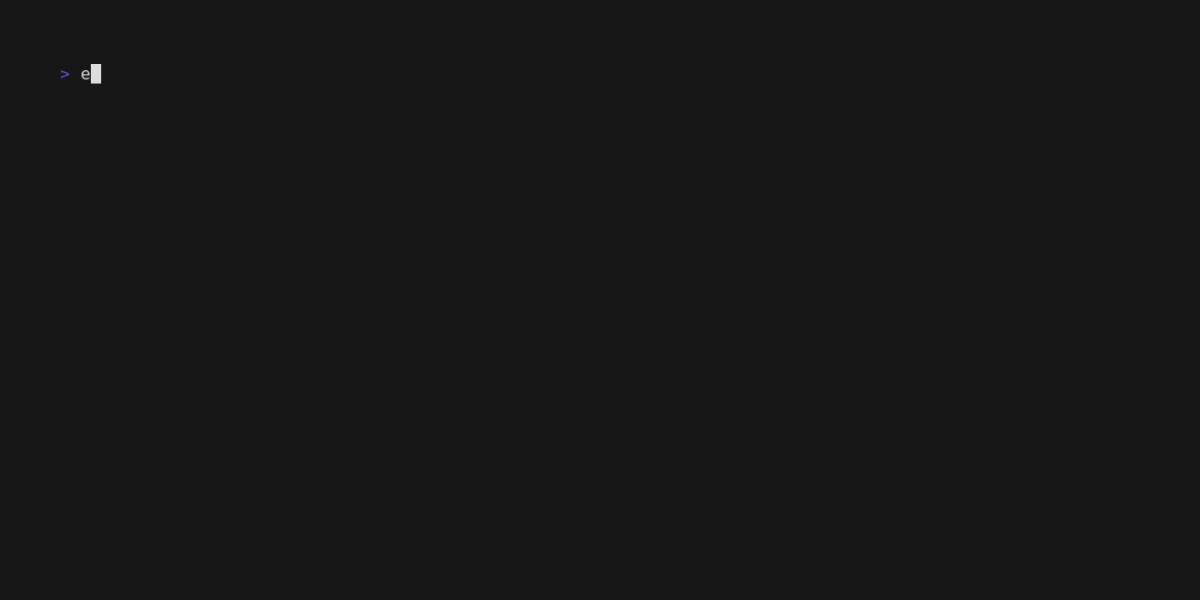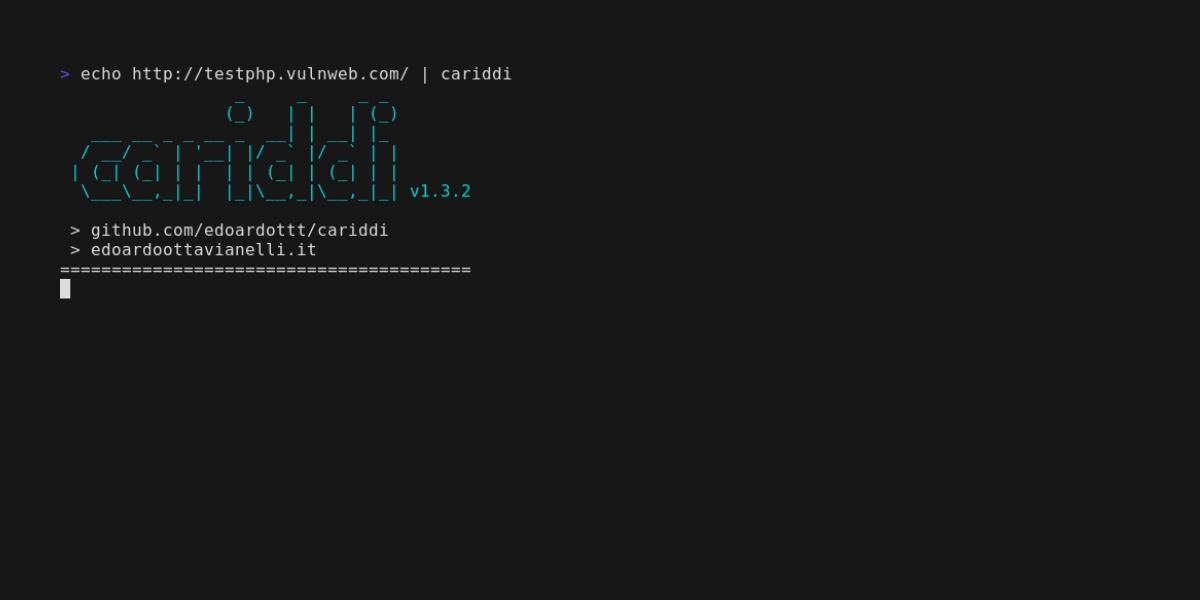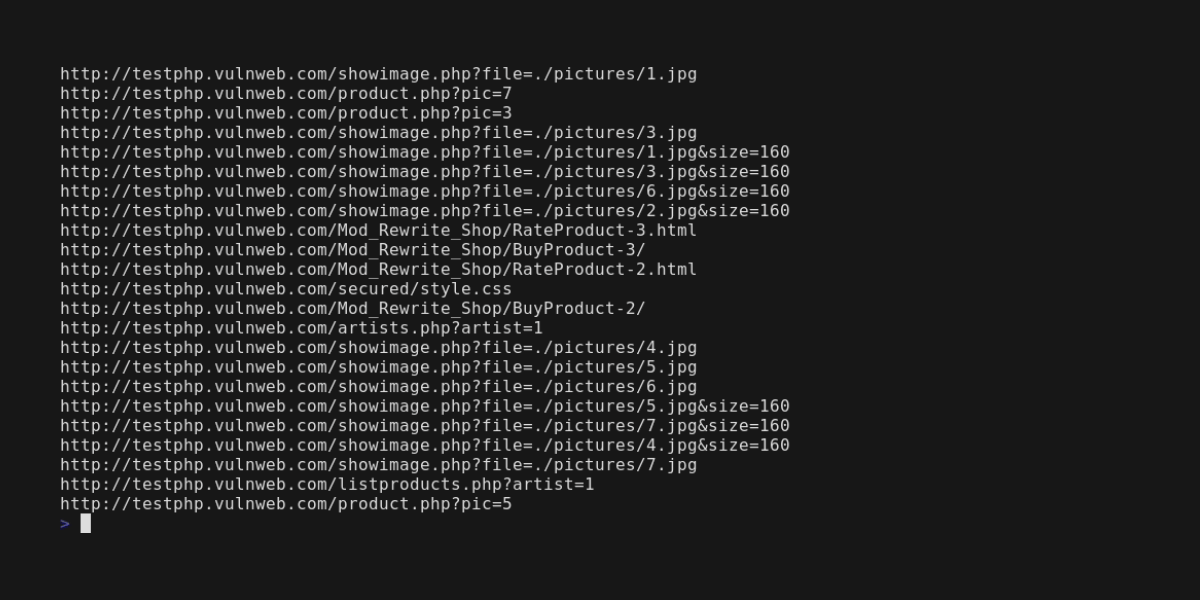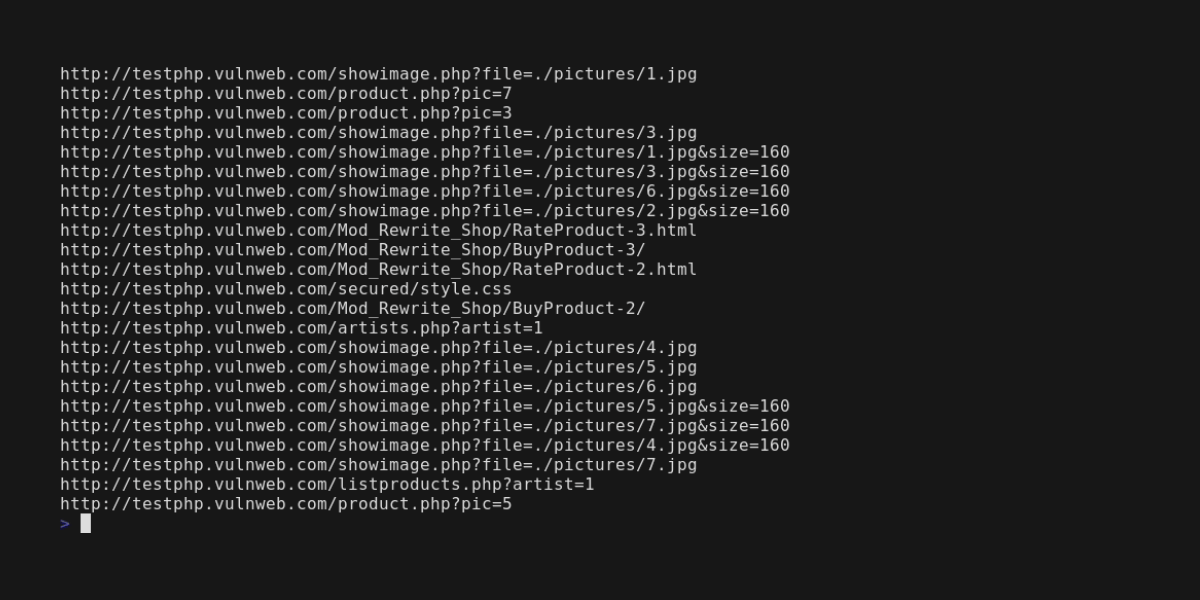 edoardottt/cariddi
Prenez une liste de domaines, explorez les URLs et scannez les endpoints, secrets, clés API, extensions de fichiers, tokens et plus encore
 chaitin/safeline
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec…
 kingofbugbounty/kingofbugbountytips
Notre objectif principal est de partager des astuces de certains chasseurs de bugs bien connus. En utilisant une méthodologie de reconnaissance, nous…
 krisiasty/vcheck
Outil de détection et d'atténuation des vulnérabilités pour les bugs Copy Fail et Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 d0rb/shellscope
Auditeur d'exposition défensif pour Plex2Shell et php2shell — trouvez les vôtres avant qu'ils ne vous trouvent.
 0xajstrike/emsign-trust-scan
Scanner hors ligne pour la compromission de clé de la CA eMudhra/emSign d'octobre 2026, qui identifie les certificats affectés dans les magasins de…
 six2dez/burp-ai-agent
Extension Burp Suite qui ajoute des outils MCP intégrés, une analyse assistée par IA, des contrôles de confidentialité, un scan passif et actif, et…
 haccer/subjack
Scanner de prise de contrôle DNS concurrent détectant les vulnérabilités de CNAME, NS, AXFR, SPF, MX, SRV et d'enregistrements A obsolètes chez les…
 davtur19/dotgit
Une extension pour vérifier si .git est exposé dans les sites web visités
 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 albinowax/activescanplusplus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection d'expression…
 j0lt-github/mongobleedburp
Extension Burp Suite pour détecter CVE-2025-14847 (MongoBleed) via des tests de fuite manuels depuis un onglet d'interface dédié.
 hhhrrrttt222111/ethical-hacking-tools
Liste complète et utilisation des outils de piratage éthique
 infobyte/faraday-cli
Interface en ligne de commande de Faraday