

flumberboozle
 fellchase/flumberboozle
Suite de programmes conçue pour aider à la chasse aux bogues et aux évaluations de sécurité.
vulnerability-scannersinformation-gatheringweb-security+3
77
fellchase/flumberboozleSuite de programmes conçue pour aider à la chasse aux bogues et aux évaluations de sécurité.
 chen-keinan/kube-beacon
Scanner open source en runtime pour les clusters k8s et effectue des audits de sécurité basés sur la spécification CIS Kubernetes Benchmark.
 owasp/wpbullet
Scanner d'analyse statique de code pour les plugins et thèmes WordPress. Détecte des vulnérabilités telles que XSS et l'injection SQL grâce à un…
 1n3/supermicro-password-scanner
Supermicro IPMI/BMC Scanner de mots de passe en clair
 immune-gmbh/tpm-vuln-checker
Vérifie les vulnérabilités TPM
 darkarnium/log4j-cve-detect
Détections pour CVE-2021-44228 dans des binaires imbriqués
 aquasecurity/trivy-plugin-kubectl
Un plugin Trivy qui analyse les images d'une ressource Kubernetes.
 toramanemre/log4j-rce-detect-waf-bypass
Un modèle Nuclei pour la détection de la RCE Apache Log4j (CVE-2021-44228) avec WAF Bypass Payloads
 cymmetria/micros_honeypot
MICROS Honeypot est un honeypot à faible interaction pour détecter CVE-2018-2636 dans le composant Oracle Hospitality Simphony d'Oracle Hospitality…
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
 onewinner/cve-2025-14847
Outil de détection de la vulnérabilité de fuite de mémoire MongoDB (CVE-2025-14847)
 seajaysec/ivanti-connect-around-scan
Utilitaire de validation des mesures d'atténuation pour la chaîne d'attaque Ivanti Connect Around. Exécute plusieurs vérifications. CVE-2023-46805,…
 leonidus0x10/cve-2021-1675-scanner
Scanner de vulnérabilités pour CVE-2021-1675/PrintNightmare
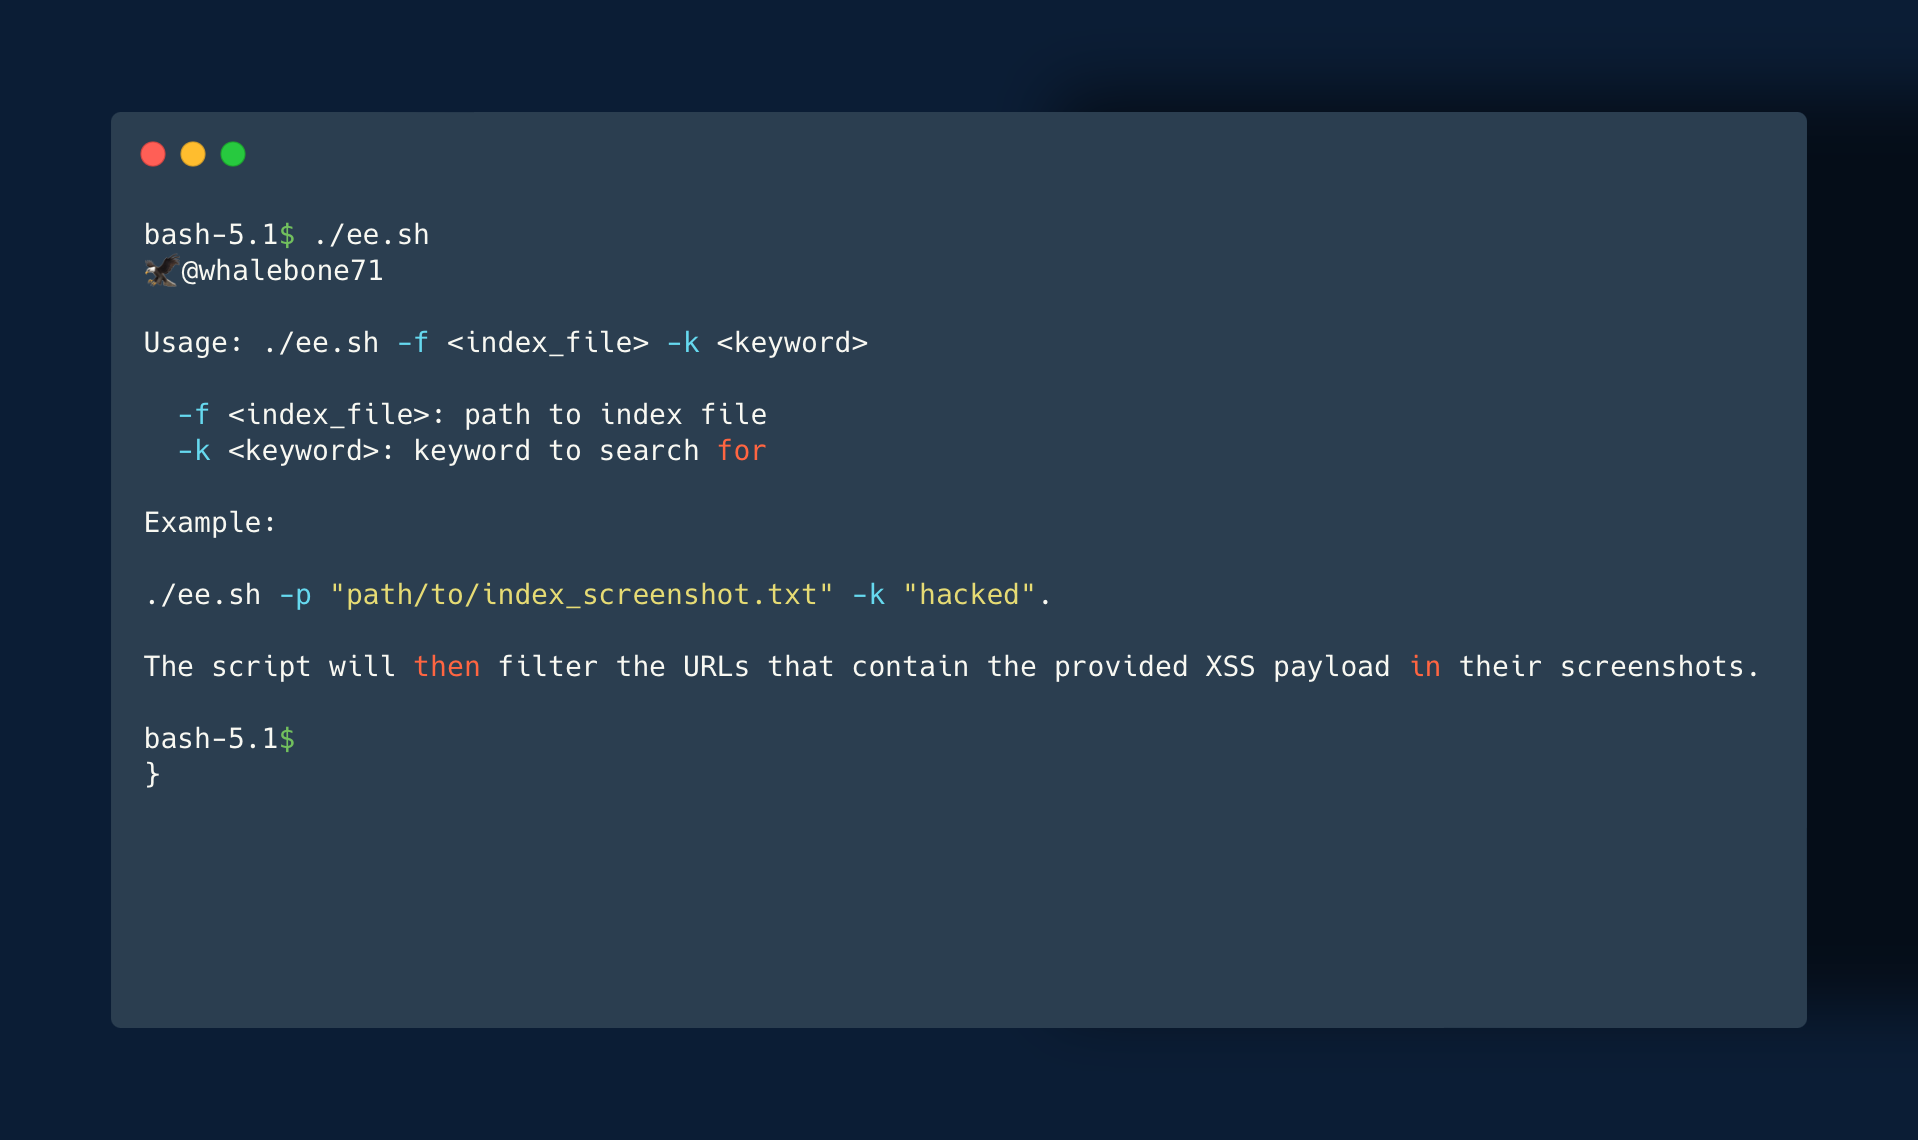 whalebone7/eagleeye
Pour filtrer les URL réellement vulnérables à partir des captures d'écran, vous pouvez utiliser le script ee.sh. Il suffit d'exécuter `./ee.sh -f…
 ibondarenko1/azure-sentinel-detection-engineering
9 détections KQL mappées sur MITRE ATT&CK dans un environnement Microsoft Sentinel + Defender XDR en production (plan de contrôle, point de…
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check est un outil rationalisé et efficace créé pour détecter les serveurs fonctionnant avec des versions vulnérables d'OpenSSH.
 krisiasty/vcheck
Outil de détection et d'atténuation des vulnérabilités pour les bugs Copy Fail et Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 slsteff/cve-2020-0688-scanner
Scanne les versions de Microsoft Exchange avec masscan