

xpfarm
 a3-n/xpfarm
Expérience gratuite sur le bug bounty, scan de vulnérabilités en intégrant des outils bien maintenus, pour effectuer des tests automatisés. Aux côtés…
osintreconnaissancevulnerability-scanners+6
44
a3-n/xpfarmExpérience gratuite sur le bug bounty, scan de vulnérabilités en intégrant des outils bien maintenus, pour effectuer des tests automatisés. Aux côtés…
 brumbelow/layerleak
layerleak - le scanner de secrets Docker Hub
 oligocybersecurity/shelltorchchecker
Un outil qui vérifie si une instance TorchServe est vulnérable à la CVE-2023-43654
 abdulahadthecyber-pixel/aidor
Scanner automatisé de vulnérabilités IDOR basé sur Bash qui détecte les références directes non sécurisées à des objets en énumérant des paramètres…
 mitiga/log4shell-cloud-scanner
nous fournissons aux équipes DevOps et sécurité un script pour identifier les charges de travail cloud susceptibles d'être vulnérables à la…
 javuto/nbox-pwnage
Voici le paintrain !
 rocketchat/layne
Un chien qui aide à rechercher des problèmes de sécurité dans vos dépôts.
 thelsa/apache-httpd-path-traversal-checker
Vérificateur de traversée de chemin Apache HTTPD (CVE-2021-41773 / CVE-2021-42013)
 rapticore/ore-mal-pkg-inspector
Détection de paquets malveillants multi-écosystème et scanner de sécurité de la chaîne d'approvisionnement
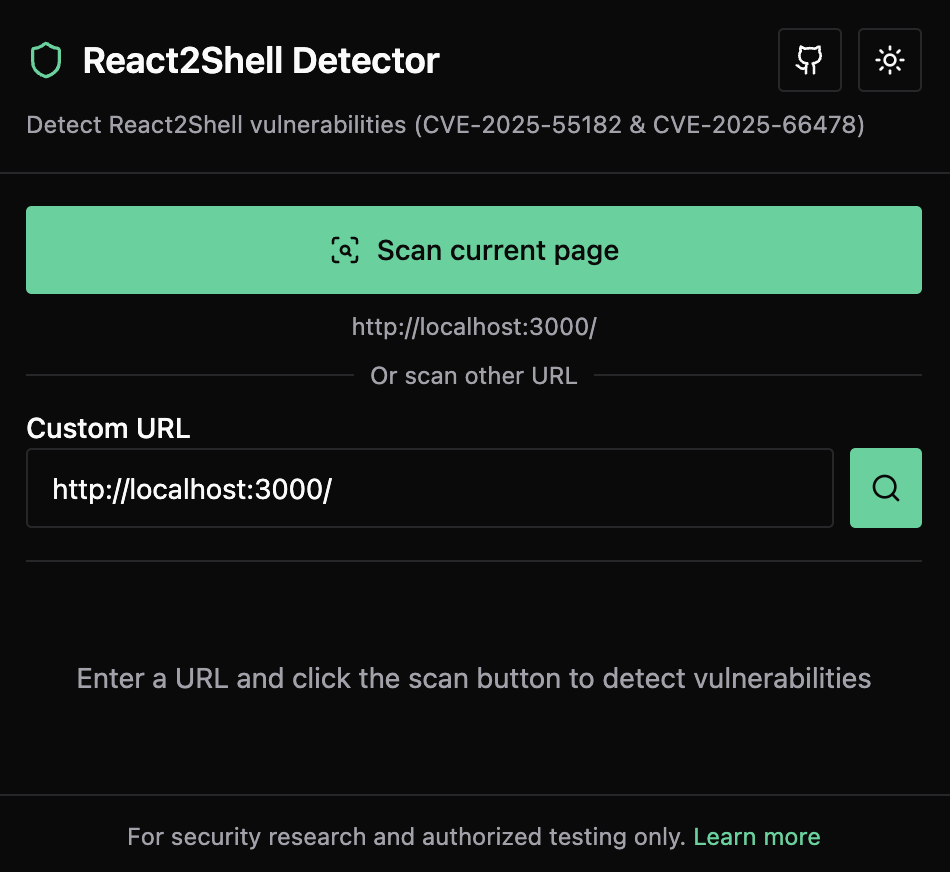 xiaopeng-ye/react2shell-detector
Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web
 lypd0/cve-2024-3094-vulnerabity-checker
Vérifiez que votre version de XZ Utils n'est pas vulnérable à CVE-2024-3094.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
Cet outil crée un ensemble de signatures personnalisées sur le F5 WAF et l'applique aux politiques en mode bloquant.
 rotemreiss/robusto
Outil robuste de prise de contrôle de sous-domaine
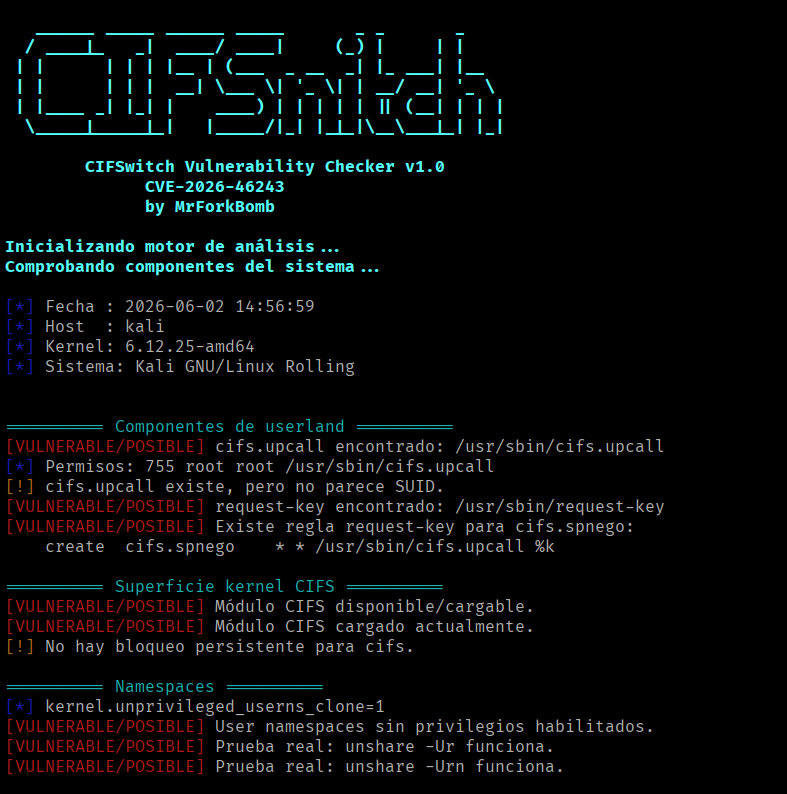 mrforkbomb/cifswitch-checker-cve-2026-46243
Script pour vérifier si la vulnérabilité Linux CIFSwitch (CVE-2026-46243) nous affecte. Détecte les configurations potentiellement vulnérables et les…
 ianxtianxt/proxysqlmap
De Proxy à SqlMapApi
 cappricio-securities/phpinfo-files-leaks
Cet outil est utilisé pour trouver la page d'informations PHP.
 mr-whiskerss/ssh-terrapin-prefix-truncation-weakness-cve-2023-48795-checker
Scanner Python léger pour CVE-2023-48795 (SSH Terrapin prefix truncation). Effectue une capture passive de bannière et une analyse KEXINIT pour…
 jrmurray000/cve-2020-8554
Modèles de politiques basés sur OPA Gatekeeper pour atténuer la CVE-2020-8554 en restreignant les adresses IP externes des services Kubernetes à une…